Points clés à retenir
- Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas via des règles logicielles, mais par une architecture physique
- L’absence de canal de retour élimine des catégories entières d’attaques dépendant d’une communication bidirectionnelle, ainsi que toute attaque à distance lorsque la diode est placée dans le sens OT > IT, isolant ainsi physiquement l’OT de l’IT.
- Un logiciel proxy de chaque côté gère l’adaptation des protocoles, rendant les diodes de données compatibles avec les protocoles OT et IT
- Toutes les diodes de données ne sont pas équivalentes sur le plan architectural ; la distinction entre les solutions de diode simples et les diodes à filtrage de protocole est cruciale pour les déploiements à haute assurance
- Les normes IEC 62443 SL3/SL4 et NERC CIP reconnaissent explicitement les passerelles unidirectionnelles à contrainte matérielle comme des contrôles conformes
Ce guide explique ce qu’est une diode de données, son fonctionnement aux niveaux matériel et protocolaire, les menaces dont elle protège et sa place dans une architecture de sécurité.
Qu’est-ce qu’une diode de données ?
Une diode de données est un dispositif matériel de cybersécurité qui impose un transfert de données strictement unidirectionnel entre deux segments de réseau. Les données sortent d’un réseau sécurisé vers un réseau moins sécurisé. Rien ne revient. Non pas à cause d’une règle, mais parce que le matériel en est physiquement incapable.
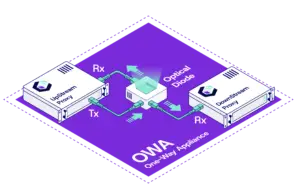
L’appareil contient deux nœuds : un d’envoi uniquement, un de réception uniquement. L’émetteur optique du côté de l’envoi émet de la lumière via une liaison par fibre. Du côté de la réception, il n’y a pas d’émetteur — aucun composant matériel n’est capable de générer un signal dans la direction opposée. L’unidirectionnalité est une conséquence de la conception physique, et non d’une configuration.
Les diodes de données sont également appelées passerelles de sécurité unidirectionnelles ou diodes optiques. Ces termes sont largement interchangeables, bien que certaines passerelles unidirectionnelles incluent des couches logicielles supplémentaires au-dessus du matériel optique.
Comment fonctionne une diode de données
La couche matérielle
Une diode de données n’est pas simplement un câble à fibre optique dont le fil de retour a été sectionné. Une véritable unidirectionnalité exige plus qu’une simple asymétrie physique.
Un côté du cœur optique intègre une interface à fibre optique de réception seule, recevant la lumière de l’émetteur proxy en amont. Le côté opposé intègre une interface de transmission seule, envoyant la lumière vers le récepteur en aval. Mais l’asymétrie seule ne suffit pas — la lumière réfléchie ou résiduelle pourrait théoriquement encore voyager à l’envers.
C’est pourquoi une diode de données de qualité industrielle ajoute un isolateur optique entre les deux côtés : toute lumière de retour est atténuée en dessous du niveau détectable, et l’isolation galvanique entre les couches électrique et optique élimine tout chemin de retour électrique restant. Le résultat est un système où l’attaque à distance n’est pas seulement bloquée — elle est physiquement impossible.
La couche logicielle proxy
La plupart des protocoles réseau — y compris TCP/IP — nécessitent une communication bidirectionnelle. TCP repose sur des accusés de réception. Une session a besoin d’un chemin de retour pour fonctionner.
Les diodes de données résolvent ce problème grâce à un logiciel proxy de chaque côté de la liaison optique. Le proxy côté envoi reçoit le trafic du système source et le convertit en un protocole unidirectionnel pour la transmission via la liaison matérielle. Le proxy côté réception reconstruit les données et initie une nouvelle session avec le système de destination.
Le système source communique normalement avec le proxy côté envoi. Le système de destination communique normalement avec le proxy côté réception. La couche optique entre eux ne présente aucune surface d’attaque — elle transporte les données dans une seule direction et ne peut être interrogée, sondée ou exploitée depuis aucun des deux côtés.
Diodes à filtrage de protocole vs solutions de diode simples
Toutes les diodes de données n’implémentent pas la séparation matériel/logiciel de la même manière.
Les solutions de diode simples (SDS) effectuent la conversion de protocole dans un logiciel proxy de chaque côté de la liaison matérielle.
Les diodes à filtrage de protocole (PFD) effectuent la rupture de protocole et la transformation des paquets directement dans le matériel — généralement dans des FPGA — plutôt que dans un logiciel proxy. Le gouvernement américain considère les PFD comme supérieures aux SDS en termes de sécurité et de capacité pour les environnements à haute assurance.
La distinction est importante lors du choix d’une diode de données pour des applications réseau classifiées ou souveraines.
Ce que l’absence de canal de retour élimine
La valeur sécuritaire d’une diode de données ne réside pas seulement dans ce qu’elle bloque, mais dans ce qu’elle rend structurellement impossible.
Plusieurs catégories d’attaques dépendent entièrement d’une communication réseau bidirectionnelle :
Communications de commande et de contrôle (C2). Un logiciel malveillant qui atteint un système OT doit communiquer avec ses opérateurs pour recevoir des instructions. Sans canal de retour, ce chemin de communication n’existe pas. Le malware est coupé de ses contrôleurs.
Trojans d’accès à distance (RAT). Les RAT nécessitent une connexion sortante persistante du système compromis vers un serveur contrôlé par l’attaquant. Une diode de données à la limite du réseau rompt cette connexion au niveau matériel.
Exfiltration de données via le réseau. Un attaquant ayant accédé à des données sensibles a besoin d’un chemin pour les extraire. L’imposition matérielle unidirectionnelle signifie que ce chemin n’existe pas à la frontière ; les données ne peuvent quitter le réseau protégé que dans la direction autorisée par le matériel.
Exploitation de canaux de retour. Les pare-feu qui autorisent le trafic bidirectionnel — même avec un filtrage strict — maintiennent un canal de retour que des attaques sophistiquées peuvent exploiter via des failles zero-day, des erreurs de configuration ou des identifiants compromis. Une diode de données n’a aucun canal de retour à exploiter.
C’est pourquoi les diodes de données sont décrites comme offrant une isolation matérielle plutôt qu’un filtrage matériel. Un pare-feu filtre. Une diode de données supprime la surface d’attaque.
Cas d’usage des diodes de données
Réplication d’historien OT
Le déploiement le plus courant dans les environnements industriels : les données de processus provenant des automates (PLC) et des systèmes SCADA sortent via la diode de données vers les historiens côté entreprise — tels qu’AVEVA PI System, AspenTech IP.21 ou Honeywell Uniformance — pour l’analyse et la surveillance. Les opérations restent visibles pour l’entreprise, sans qu’aucun chemin entrant ne soit créé.
Transfert de logs SOC
Une diode de données assure un transfert de données unidirectionnel au niveau matériel — non par des règles logicielles, mais par une architecture physique
L’absence de canal de retour élimine des catégories entières d’attaques qui dépendent de la communication bidirectionnelle, et toute attaque à distance lorsque la diode est placée dans la direction OT IT, isolant essentiellement l’OT de l’IT.
Les systèmes SCADA sur des sites distants ou non habités transmettent les données opérationnelles vers des centres de surveillance centraux via une diode de données. Les opérateurs peuvent observer, mais ne peuvent pas accéder au système distant via la connexion de surveillance.
Transferts inter-domaines et réseaux classifiés
Dans les environnements gouvernementaux et de défense, les diodes de données permettent un transfert de données sécurisé entre des réseaux de différents niveaux de classification. Les données passent d’un réseau de haute classification vers un réseau de classification inférieure sans créer de chemin entrant vers l’environnement sensible. Les solutions inter-domaines pour environnements classifiés impliquent des exigences de certification spécifiques traitées séparément.
Isolation de sauvegardes immuables
Les normes IEC 62443 SL3/SL4 et NERC CIP reconnaissent explicitement les passerelles unidirectionnelles à renforcement matériel comme des contrôles conformes
Ce guide couvre ce qu’est une diode de données, comment elle fonctionne au niveau matériel et protocolaire, ce contre quoi elle protège et où elle s’intègre dans une architecture de sécurité.
Qu’est-ce qu’une diode de données ?
Une diode de données avec un proxy de protocole limité ne prend en charge que des types de données et des modes de transfert spécifiques. Une diode de données dotée d’une couche logicielle mature permet le transfert simultané de plusieurs types de données — transferts de fichiers, réplication de bases de données, flux syslog, flux vidéo — via la même liaison matérielle, avec des interfaces de journalisation, de surveillance et de gestion.
Différenciateurs clés à évaluer :
- Les diodes de données sont également appelées passerelles de sécurité unidirectionnelles ou diodes optiques. Ces termes sont largement interchangeables, bien que certaines passerelles unidirectionnelles incluent des couches logicielles supplémentaires en plus du matériel optique.
- Débit réel vs bande passante brute. Les fournisseurs annoncent couramment une capacité de connectivité — 10 Gbps, 100 Gbps — mais ce chiffre décrit la liaison physique, pas le taux de transfert de données réel. Ce qui compte, c’est le débit de bout en bout : quelle quantité de données traverse réellement la diode lors du transfert de fichiers chiffrés via SFTP, de la réplication d’un historien ou de la diffusion de plusieurs flux simultanés. La surcharge liée au chiffrement, l’encapsulation des protocoles et le traitement par le proxy réduisent considérablement le débit réel par rapport au chiffre annoncé. L’OWA de Cyberium publie des chiffres de bande passante réelle de bout en bout plutôt que la capacité brute de la liaison.
- La couche matérielle
- Architecture PFD vs SDS pour les applications gouvernementales de haute sécurité
Capacités de gestion et de surveillance
C’est pourquoi une diode de données de qualité production ajoute un isolateur optique entre les deux côtés : toute lumière inverse est atténuée en dessous du niveau détectable, et l’isolation galvanique entre les couches électriques et optiques élimine tout chemin de retour électrique restant. Le résultat est un système où l’attaque à distance n’est pas seulement bloquée — elle est physiquement impossible.
- Facilité de configuration : rapidité avec laquelle l’appareil peut être installé et reconfiguré sans intervention de spécialiste
- Facilité de surveillance : visibilité en temps réel sur l’état des transferts, les erreurs et le débit
- Le système source communique normalement avec le proxy côté envoi. Le système de destination communique normalement avec le proxy côté réception. La couche optique entre eux n’a pas de surface d’attaque — elle transporte les données dans une seule direction et ne peut être interrogée, sondée ou exploitée d’aucun côté.
- Faible empreinte : le format physique (rack 1U, faible consommation d’énergie) est crucial dans les environnements industriels aux contraintes d’espace et d’énergie limitées
- Les diodes de filtrage de protocole (PFD) effectuent la rupture de protocole et la transformation de paquets directement dans le matériel — généralement dans des FPGA — plutôt que dans le logiciel proxy. Le gouvernement américain considère les PFD comme supérieures aux SDS en termes de sécurité et de capacité pour les environnements à haute assurance.
La distinction est importante lors du choix d’une diode de données pour les applications réseau classifiées ou souveraines.
IEC 62443 : la norme internationale pour la sécurité des systèmes de contrôle industriel — définit des niveaux de sécurité de SL1 à SL4. Aux niveaux SL3 et SL4, la norme reconnaît les passerelles de sécurité unidirectionnelles comme un contrôle conforme pour imposer la séparation des zones. Les pare-feu satisfont aux niveaux de sécurité inférieurs ; les passerelles unidirectionnelles à contrainte matérielle satisfont aux plus élevés.
La valeur de sécurité d’une diode de données ne réside pas seulement dans ce qu’elle bloque, mais dans ce qu’elle rend structurellement impossible.
Plusieurs catégories d’attaques dépendent entièrement de la communication réseau bidirectionnelle :
ISO 27001 : les contrôles de sécurité concernant la confidentialité, l’intégrité et la disponibilité sont soutenus par les déploiements de diodes de données — particulièrement dans les environnements où la segmentation du réseau et la prévention des fuites de données sont des exigences explicites.
Exfiltration de données via le réseau. Un attaquant ayant accédé à des données sensibles a besoin d’un chemin pour les exfiltrer. L’application matérielle unidirectionnelle signifie que ce chemin n’existe pas à la limite ; les données ne peuvent quitter le réseau protégé que dans la direction autorisée par le matériel.
Foire aux questions
Qu’est-ce qu’une diode de données en cybersécurité ?
Une diode de données est un dispositif matériel qui impose un transfert de données unidirectionnel entre deux segments de réseau. La communication de retour est physiquement impossible — elle n’est pas bloquée par une règle, elle est éliminée par le matériel.
Comment une diode de données gère-t-elle les protocoles TCP ?
Via un logiciel proxy de chaque côté de la liaison optique. Le proxy côté envoi convertit le trafic TCP en un protocole unidirectionnel. Le proxy côté réception le reconstruit pour la destination. La couche optique entre eux transporte les données dans une seule direction.
Quelle est la différence entre une diode de données et un pare-feu ?
Transfert de journaux SOC
Les événements de sécurité des dispositifs OT — PLC, HMI, RTU — sont transférés vers le SIEM de l’entreprise. Le SOC conserve une visibilité complète sur l’activité du réseau OT. Le réseau OT reste inaccessible depuis le côté IT.
Les termes sont largement interchangeables. À proprement parler, une passerelle de sécurité unidirectionnelle comprend la couche optique matérielle plus le logiciel proxy et les capacités de gestion associées.
Surveillance SCADA depuis des emplacements distants
Les systèmes SCADA situés sur des sites distants ou non surveillés transmettent les données opérationnelles aux centres de surveillance centraux via une diode de données. Les opérateurs peuvent observer, mais ne peuvent pas accéder au système distant via la connexion de surveillance.
Transferts inter-domaines et réseaux classifiés
Dans les environnements gouvernementaux et de défense, les diodes de données permettent le transfert sécurisé de données entre des réseaux de différents niveaux de classification. Les données passent d’un réseau de haute classification à un réseau de classification inférieure sans créer de chemin entrant vers l’environnement sensible. Les solutions inter-domaines pour les environnements classifiés impliquent des exigences de certification spécifiques couvertes séparément.