Au-delà du pare-feu ™
Véritablement Protégé
Jamais Isolé
Segmentation réseau par diode de données associée à un logiciel proxy unique
— Utilisabilité concrète sans compromis sur la sécurité
Sécurité renforcée
par le matériel
Les pare-feu reposent sur des logiciels et des configurations qui nécessitent des mises à jour continues, restent modifiables à distance par conception et sont régulièrement exposés aux CVE ou aux attaques Zero-day.
En imposant la segmentation réseau au niveau matériel, les contrôles logiciels sont retirés de la frontière de sécurité, offrant une isolation physiquement imposée qui ne peut être altérée à distance.
Communication strictement unidirectionnelle
La véritable communication unidirectionnelle est conçue pour les environnements les plus critiques et réglementés — Défense et Gouvernement, Énergie, Nucléaire ou Transport — où une isolation absolue des domaines est obligatoire.
Parce que toutes les passerelles unidirectionnelles n’offrent pas le même niveau d’assurance, seule une unidirectionnalité physiquement imposée et stricte est conforme aux normes internationales et aux cadres réglementaires, y compris les directives du NIST, IEC/ISA-62443, les recommandations de l’ENISA, NIS2 et NERC CIP.
Flexibilité logicielle
sans compromis
La véritable unidirectionnalité ne doit pas nécessairement signifier une isolation opérationnelle : en combinant une segmentation réseau renforcée par le matériel avec un logiciel conscient des protocoles, les environnements critiques restent strictement protégés tout en permettant des transferts de données fiables, flexibles et utilisables entre les domaines.
Conçu pour les environnements les plus exigeants
OT critique & Industrie 4.0
Transfert de données OT vers IT inviolable, prévenant les attaques sur les opérations industrielles critiques
Gouvernement & Défense
Transfert de données sécurisé entre domaines, protégeant les actifs classifiés contre les fuites et les accès non autorisés
Cloud sur site & Données d’entreprise
Sécurisation des données & gestion à distance des infrastructures cloud sur site.
Sauvegardes immuables et isolation des actifs d’entreprise sensibles.
Conçu pour les opérations critiques
- OT critique et Industrie 4.0
- OWA 2U/3U
- GE OSM (On-Site Manager)
- Agent de transfert de fichiers, SFTP, FTP/S/ES
- OT critique et Industrie 4.0
- OWA 2U/3U
- Aveva Pi
- Agent de transfert de fichiers, MICA (Pi2Pi), SFTP, FTP/S/ES
- Gouv. & Défense
- OWA 2U/3U
- MQTT, SFTP, FTP/S/ES
Une protection éprouvée, à pleine vitesse.
Il est facile de revendiquer un débit élevé. Le transfert de fichiers chiffrés de bout en bout est plus difficile à réaliser. Nos chiffres de performance uniques reflètent une bande passante réelle et mesurée — et non des débits optiques de laboratoire.
Propulsé par la pile proxy haute performance de Cyberium, indépendante de la diode de données matérielle sous-jacente.
FAQ
Ai-je vraiment besoin d'une communication unidirectionnelle ?
L’architecture unidirectionnelle n’est pas destinée à tous les environnements : elle est conçue pour les systèmes où une brèche à distance aurait des conséquences systémiques ou stratégiques.
Les systèmes de défense, les installations nucléaires, les sites de production d’énergie, les services publics, les réseaux de transport et les infrastructures souveraines nécessitent souvent une séparation structurelle entre les domaines de sécurité, ce qui est également reflété dans les directives des principales autorités de cybersécurité. Par exemple, le NIST et l’ENISA soulignent la valeur de sécurité des passerelles unidirectionnelles pour une séparation stricte des domaines, et les évaluations de sécurité axées sur les ICS du DHS les recommandent dans les contextes industriels à haut risque.
Les réseaux isolés (air-gapped) sont souvent utilisés pour réduire l’exposition. Cependant, l’isolation peut introduire des inefficacités, des transferts de données manuels, des retards opérationnels et un risque humain accru. La technologie unidirectionnelle rétablit un échange de données contrôlé pour la surveillance, le reporting, les sauvegardes ou l’analyse, tout en empêchant physiquement les chemins entrants — et des normes telles que l’ISA/IEC 62443 soulignent explicitement l’importance de limiter la propagation de codes malveillants entre les zones.
Dans les environnements hautement réglementés, l’application unidirectionnelle peut également simplifier les arguments de sécurité périmétrique : les références NRC/NEI et NERC dans la documentation sectorielle américaine soulignent que, dans des contextes spécifiques de sites protégés, une part significative des exigences de cybersécurité peut être réduite lorsque la technologie unidirectionnelle est utilisée de manière appropriée.
Pourquoi aller au-delà de la sécurité par pare-feu ?
Les pare-feu restent des composants essentiels de l’architecture de cybersécurité moderne. Ils inspectent le trafic, appliquent les politiques et détectent les anomalies.
Pourtant, les pare-feu sont des systèmes logiciels. Ils dépendent de la configuration, de l’intégrité du micrologiciel, des cycles de correctifs et d’une vigilance constante. À mesure que les acteurs de la menace deviennent plus sophistiqués, les vulnérabilités, les erreurs de configuration et les nouvelles techniques d’exploitation restent des risques permanents.
La segmentation renforcée par le matériel complète les défenses périmétriques traditionnelles en supprimant entièrement le chemin d’attaque entrant. Plutôt que d’essayer de filtrer le trafic malveillant, elle élimine la possibilité de trafic entrant à la frontière la plus critique.
Dans les environnements à haute assurance, la suppression de la surface d’attaque peut offrir une plus grande confiance à long terme que sa défense continue.
Qu'est-ce qu'une diode de données ?
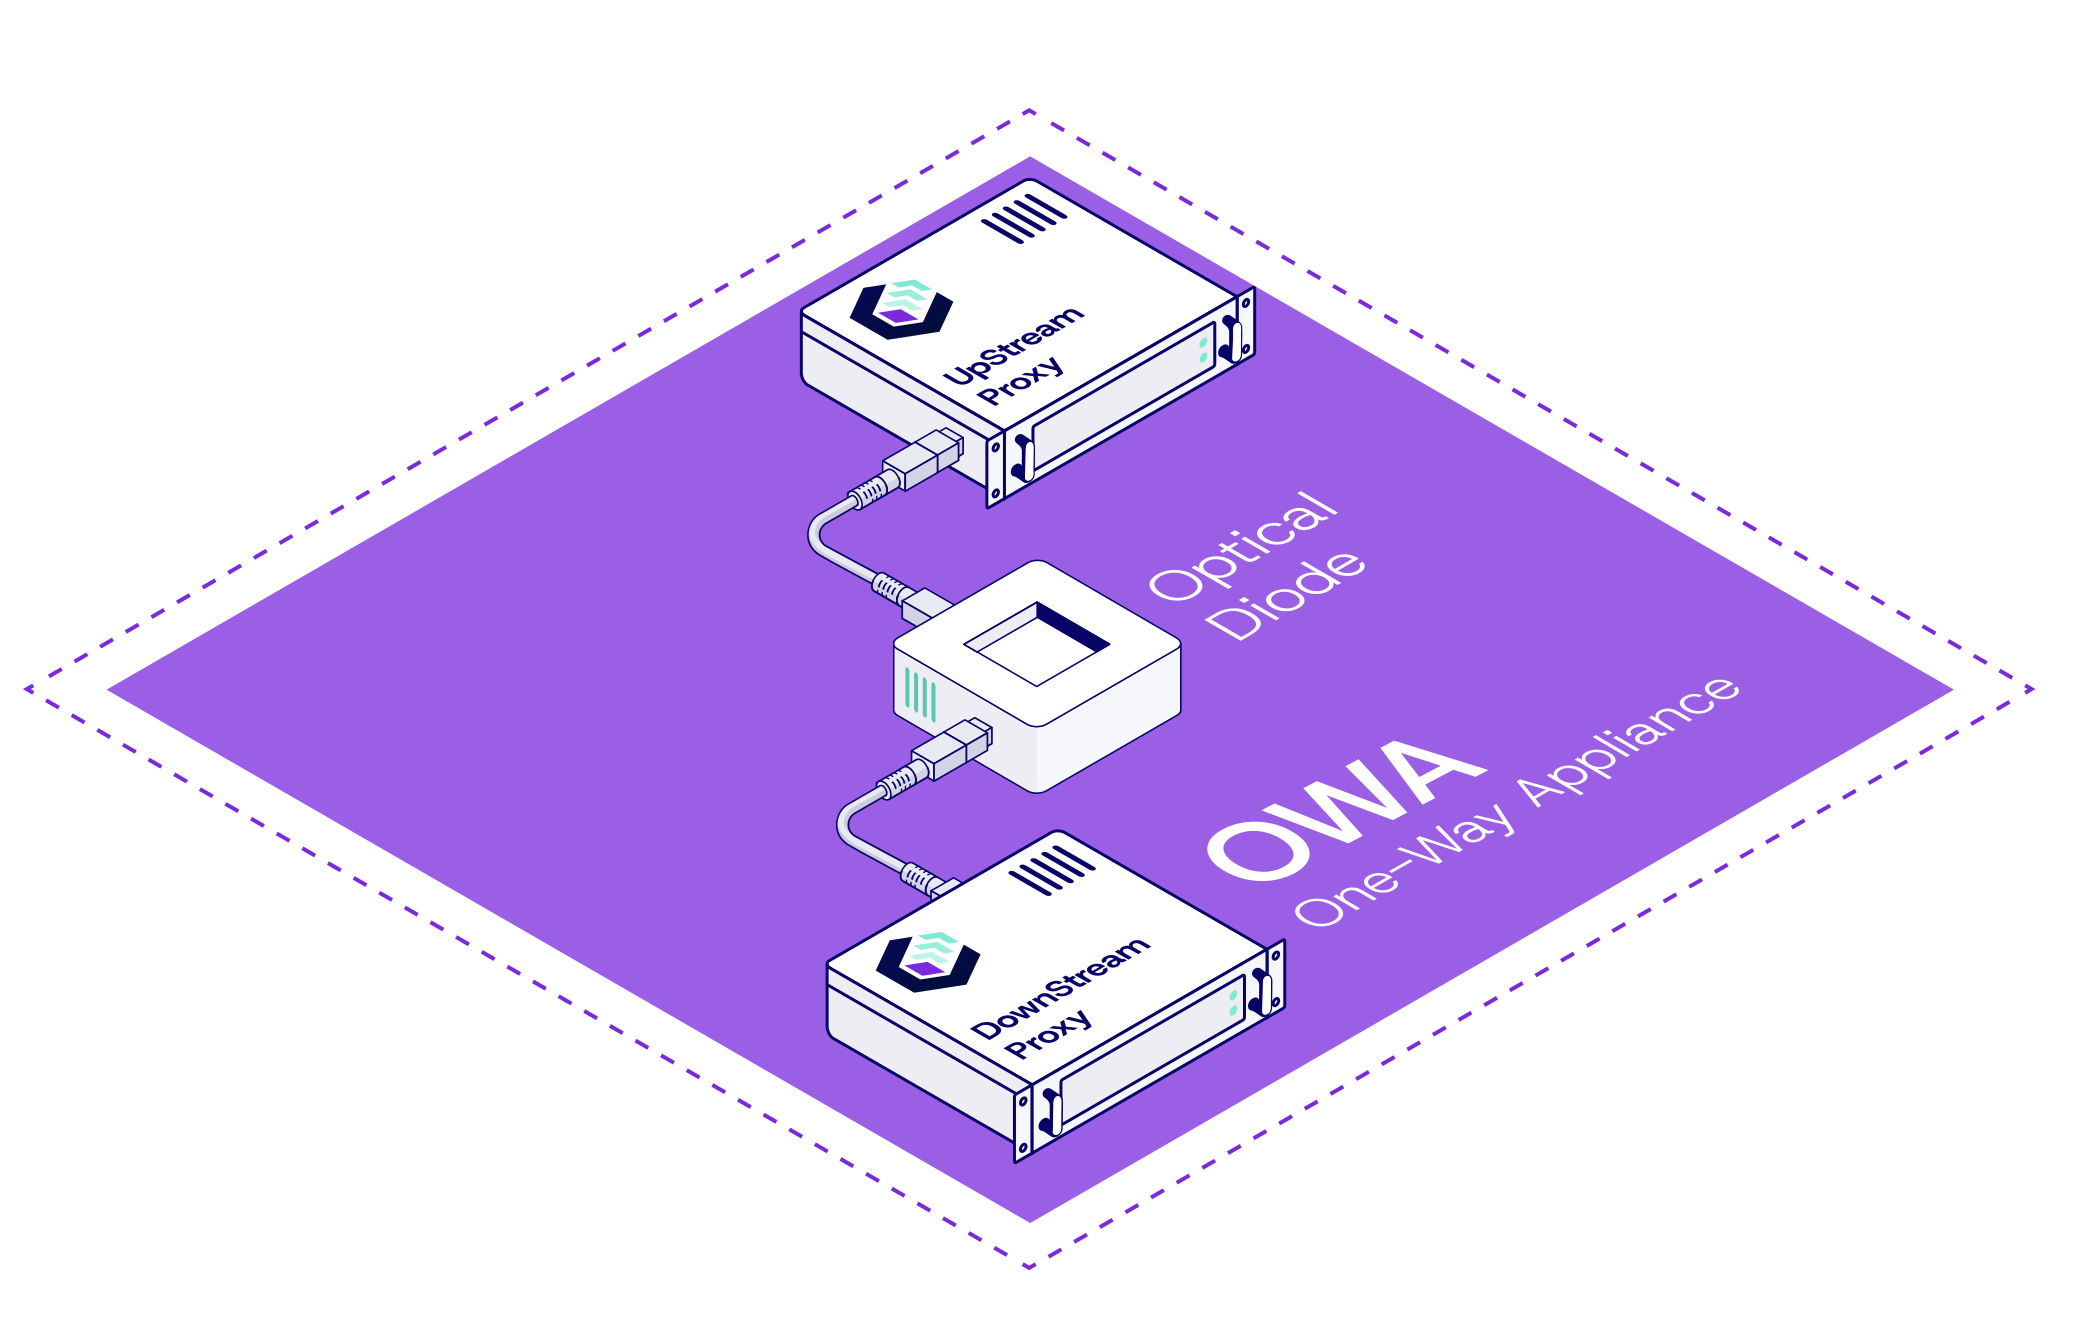
Une véritable diode de données optique est un dispositif matériel optique composé de trois éléments : un émetteur/récepteur amont, un isolateur optique (la diode elle-même) et un récepteur aval. Elle garantit une communication unidirectionnelle grâce aux principes architecturaux essentiels suivants :
Premièrement, le flux lumineux unidirectionnel est imposé par conception : le cœur optique est asymétrique, avec un côté émetteur et l’autre récepteur, ce qui signifie qu’aucune interface de transmission inverse n’existe dans le chemin.
Deuxièmement, le cœur optique est conçu de manière à ce que toute lumière réfléchie ou rétrograde soit atténuée en dessous des niveaux détectables (généralement supérieurs à 40 dB), empêchant la création d’un canal de retour furtif.
Troisièmement, une isolation galvanique complète est obtenue par conversion électro-optique, car les données sont converties de l’électricité en lumière et inversement (TX → lumière → RX), éliminant tout chemin électrique partagé entre les réseaux.
L’unidirectionnalité n’est donc pas un paramètre de configuration ou une règle logicielle — c’est une propriété structurelle du matériel.
Toutes les diodes de données sont-elles essentiellement les mêmes ?
Non.
Certaines solutions commercialisées comme « diodes de données » contiennent encore des composants réseau bidirectionnels en interne ou s’appuient sur une application logicielle pour restreindre la communication inverse. D’autres incluent des canaux de gestion ou de contrôle qui traversent la même frontière qu’elles sont censées protéger.
Dans ces cas, l’unidirectionnalité peut être conditionnelle plutôt que structurelle.
Un dispositif véritablement unidirectionnel est physiquement incapable de transmettre des données en sens inverse. Il ne peut pas être reconfiguré à distance pour autoriser le trafic entrant car il n’y a pas de canal physique disponible pour le faire.
Lors de la protection de systèmes critiques, la distinction entre une communication unidirectionnelle configurée et une communication unidirectionnelle physiquement imposée est fondamentale.
Si la diode est unidirectionnelle, comment les applications continuent-elles de fonctionner ?
Une diode de données impose un transport physique unidirectionnel. En soi, elle n’interprète pas les protocoles industriels, les structures de fichiers ou la logique applicative.
Pour permettre des flux d’applications réels à travers une frontière strictement unidirectionnelle, des technologies de proxy dédiées — telles que l’architecture de proxy de mission critique de Cyberium — sont déployées de chaque côté de la diode. Ces proxys adaptent les modèles de communication, répliquent les données, préservent l’intégrité et maintiennent la continuité opérationnelle sans jamais réintroduire de chemin entrant.
La garantie de sécurité provient de la couche d’isolation optique. Les proxys fournissent des fonctionnalités opérationnelles — adaptation de protocole, mise en mémoire tampon, émulation de session — mais ils ne remplacent ni n’affaiblissent l’unidirectionnalité physique.
Selon l’architecture, ils peuvent également intégrer des capacités de filtrage, d’inspection de contenu ou d’antivirus, ajoutant un contrôle fonctionnel tout en préservant l’isolation structurelle.
Comment puis-je me renseigner sur les solutions de protection Cyberium ?
Les solutions Cyberium sont livrées via un réseau de confiance d’intégrateurs certifiés et de partenaires en cybersécurité, garantissant l’alignement avec les exigences opérationnelles, réglementaires et souveraines.
L’engagement commence généralement par une discussion technique structurée pour définir la frontière de sécurité à appliquer, cartographier les flux de données requis et évaluer les contraintes de conformité. Sur la base de cette analyse, une architecture sur mesure est proposée en coordination avec le partenaire approprié.
Compte tenu de la nature critique des environnements protégés, les déploiements sont conçus pour s’adapter aux réalités de la mission et opérationnelles. Des phases de preuve de concept ou de pilote sont souvent menées avant une implémentation à grande échelle.
Si vous évaluez la segmentation réseau renforcée par le matériel ou l’isolation inter-domaines, notre équipe peut vous guider à travers le chemin d’engagement approprié.
Connectez-vous directement avec un expert en segmentation réseau
pour discuter de votre architecture de sécurité et de vos cas d’usage
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)
- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)
- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)
- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)
- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)
- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)
Protégé par nos solutions