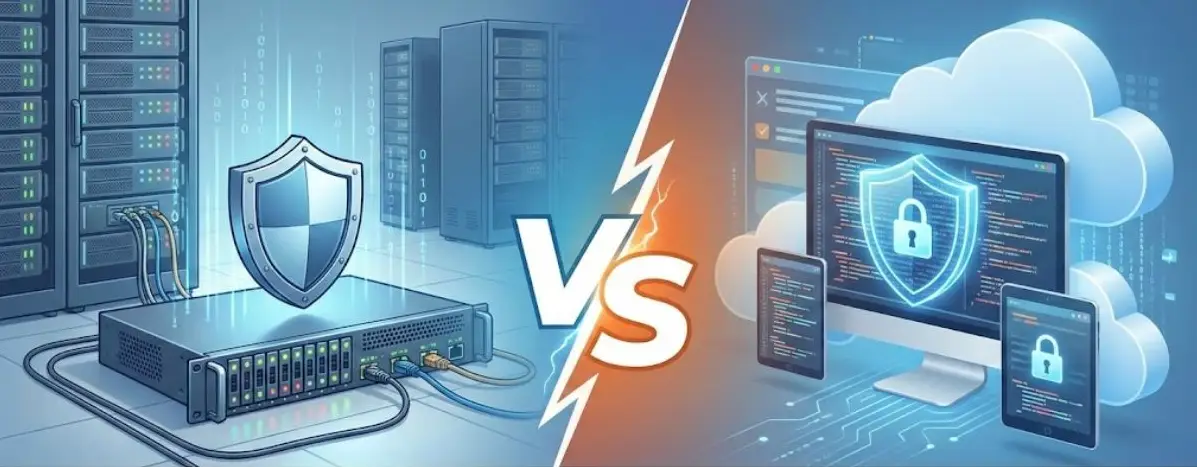
Lors de chaque cyberattaque majeure contre l’OT au cours de la dernière décennie, des pare-feu étaient présents. Dans chaque cas, ils ont échoué. Non pas parce qu’ils étaient mal configurés ou sous-financés, mais parce que le modèle architectural qu’ils incarnent — un moteur de décision logiciel situé sur une frontière réseau bidirectionnelle — présente des limites structurelles que des adversaires compétents ont appris à exploiter systématiquement. Le réseau électrique ukrainien, TRITON, Oldsmar, ArcaneDoor, Jaguar Land Rover : différents acteurs, différents secteurs, différents TTP. Le fil conducteur est que le contrôle de sécurité périmétrique a soit permis le chemin d’attaque, soit est devenu lui-même le chemin d’attaque. Cet article examine pourquoi ce schéma se répète, ce qu’une diode de données matérielle change au niveau architectural, et à quoi ressemblent les implications en matière de conformité et de coût lorsque la comparaison est effectuée correctement.
Quand le bouclier devient un passif
Une décennie d’incidents, un point d’entrée récurrent
Le schéma des incidents OT majeurs de la dernière décennie est assez constant pour être instructif. Lors des attaques contre le réseau électrique ukrainien en 2015 et 2016, les attaquants ont détourné les systèmes SCADA pour ouvrir des disjoncteurs dans plusieurs sous-stations, coupant l’électricité à plus de 230 000 citoyens. L’intrusion s’est déroulée en plusieurs étapes de mouvement latéral que les défenses périmétriques n’ont pas bloquées. En 2017, la campagne TRITON a atteint un système instrumenté de sécurité via des stations de travail d’ingénierie, provoquant l’arrêt de l’usine à deux reprises avant détection. En 2021, l’attaque de l’usine d’eau d’Oldsmar a utilisé une session d’accès à distance pour augmenter les concentrations d’hydroxyde de sodium à des niveaux toxiques. En 2024, la campagne ArcaneDoor a implanté des logiciels malveillants persistants dans le micrologiciel des pare-feu Cisco ASA et FTD, survivant aux redémarrages et aux mises à jour complètes du micrologiciel. Le dispositif périmétrique est devenu le mécanisme de persistance. En 2025, une cyberattaque contre Jaguar Land Rover a interrompu la production OT mondiale pendant plus d’un mois, les systèmes IT et OT ayant été compromis simultanément.
Le dénominateur commun de tous ces incidents n’est pas l’absence de sécurité périmétrique. C’est la vulnérabilité fondamentale d’une frontière bidirectionnelle logicielle face à des adversaires disposant du temps, des ressources et de la motivation nécessaires pour trouver ses limites.
La course aux CVE : l’exploitation avant l’existence du correctif
Les pare-feu sont des systèmes logiciels, et les systèmes logiciels présentent des vulnérabilités. Ce qui a changé, c’est la vitesse à laquelle ces vulnérabilités sont militarisées par rapport au temps disponible pour réagir.
Considérez les records récents. La CVE-2024-21762, une vulnérabilité zero-day SSL-VPN de Fortinet FortiOS, a été activement exploitée pour obtenir un accès à distance complet à travers les périmètres des réseaux industriels. La CVE-2025-32433, une faille d’exécution de code à distance non authentifiée dans le démon SSH Erlang/OTP intégré à de nombreux pare-feu orientés OT, a vu les tentatives d’exploitation bondir de 70 % dans les semaines suivant sa divulgation. Plus récemment, l’équipe de renseignement sur les menaces d’Amazon a confirmé que le rançongiciel Interlock a exploité la CVE-2026-20131 dans Cisco Secure Firewall Management Center en tant que zero-day pendant 36 jours avant que Cisco ne publie un correctif. Les défenseurs n’avaient aucune solution à appliquer pendant toute cette période.
Les données derrière cette tendance sont sans ambiguïté. Le Threat Intelligence Group de Google a suivi 90 vulnérabilités zero-day exploitées dans la nature en 2025, les technologies d’entreprise, y compris les appliances de sécurité, représentant 48 % de toutes les cibles, un record historique. VulnCheck a constaté que 28,3 % des vulnérabilités répertoriées dans le KEV ont été militarisées dans les 24 heures suivant leur divulgation publique. Le délai médian pour exploiter une vulnérabilité divulguée est désormais inférieur à cinq jours. Dans les environnements OT, où les correctifs nécessitent des arrêts contrôlés et une validation par le fournisseur, la fenêtre de réponse est encore plus courte. L’ANSSI a rapporté que 50 % de ses interventions de cyberdéfense en 2024 concernaient des attaques ayant exploité au moins une vulnérabilité dans un composant de sécurité périmétrique tel qu’un pare-feu ou un routeur. Lorsque le contrôle de sécurité est lui-même la vulnérabilité, le correctif est une course que les défenseurs sont structurellement positionnés pour perdre.
L’alternative architecturale : ce qu’une diode de données impose réellement
La physique, pas la politique
Une diode de données matérielle impose un flux de données unidirectionnel au niveau de la couche physique, en utilisant des connexions par fibre optique avec un émetteur d’un côté et un récepteur de l’autre. Il n’y a pas de chemin de retour, pas de canal d’accusé de réception, pas de protocole bidirectionnel. La physique de l’appareil rend la communication entrante depuis le réseau moins fiable structurellement impossible ; elle n’est pas filtrée par une règle, ni bloquée par un moteur de politique, mais physiquement absente en tant qu’option.
Un pare-feu est un système de prise de décision, et tout système de prise de décision peut être mal configuré, contourné ou compromis. Une diode de données élimine entièrement la décision. Il n’y a pas de micrologiciel à implanter, pas de fichier de configuration à manipuler, pas d’interface de gestion auprès de laquelle s’authentifier. Une vulnérabilité zero-day dans une diode de données est un problème d’ingénierie physique nécessitant un accès physique direct à l’appareil. Toute la course aux CVE décrite dans la section précédente ne s’applique tout simplement pas.
Zero Trust par contrainte matérielle, sans la surcharge de configuration
L’architecture Zero Trust, telle que définie par le NIST SP 800-207, exige qu’aucune entité ne bénéficie d’une confiance implicite et que chaque demande d’accès soit vérifiée. Dans les environnements IT, la mise en œuvre du Zero Trust nécessite des fournisseurs d’identité, des plateformes de micro-segmentation, des moteurs de vérification continue et une gestion étendue des politiques. Dans les environnements OT, ces outils ne peuvent pas être déployés contre la plupart des actifs les plus importants. Un automate Modicon vieux de 20 ans ne peut pas exécuter d’agent d’identité. Un RTU hérité ne prend pas en charge les cadres d’authentification modernes. La station de travail d’ingénierie exécutant la version de Windows certifiée par le fournisseur en 2014 ne peut pas être équipée d’un logiciel de vérification continue sans risquer la stabilité opérationnelle.
Une diode de données matérielle permet d’atteindre une forme de Zero Trust structurellement plus forte dans ce contexte, sans aucune de ces complexités. La connectivité entrante étant physiquement impossible, la question de savoir si une connexion doit être approuvée ne se pose pas. Il n’y a pas de connexion à évaluer, pas d’identité à vérifier, pas de politique à mal configurer. La diode s’applique aussi bien à un DCS de 2024 qu’à un automate de 2002 sans aucune modification de l’actif, ce qui est précisément la propriété qui la rend viable pour les environnements industriels où les équipements hérités rendent les architectures de sécurité logicielles difficiles à moderniser uniformément.
Immunité structurelle à l’exploitation zero-day
L’avantage le plus important des diodes de données matérielles par rapport aux pare-feu dans les environnements OT à haut risque est leur immunité structurelle aux attaques zero-day logicielles. Un pare-feu exécutant le micrologiciel le plus récent aujourd’hui peut déjà être compromis par une vulnérabilité que le fournisseur ne découvrira pas avant des mois. Ce n’est pas hypothétique : la campagne Interlock a exploité Cisco FMC pendant 36 jours avant qu’un correctif n’existe. La campagne ArcaneDoor a déployé des implants de micrologiciel qui ont survécu à une réinstallation complète du micrologiciel.
Les diodes de données matérielles ne reposent sur aucune logique logicielle pouvant être exploitée à distance. Elles n’ont pas de micrologiciel à implanter, pas de fichier de configuration à manipuler, pas d’interface de gestion accessible depuis le réseau. Il ne s’agit pas d’une meilleure ingénierie de sécurité côté logiciel. C’est une catégorie d’appareil différente, avec une catégorie de modèle de menace différente.
Les arguments de conformité et de coût
CEI 62443, NERC CIP, NIST SP 800-82 : le dividende de la conformité
L’un des avantages les moins abordés des diodes de données matérielles dans les environnements OT est leur impact direct sur la posture de conformité et sur le coût opérationnel de son maintien. La norme CEI 62443-3-3 définit les niveaux de sécurité et les exigences fondamentales pour les systèmes d’automatisation et de contrôle industriels. La FR5, Flux de données restreint, est l’exigence la plus directement traitée par les architectures unidirectionnelles. Lorsqu’une diode matérielle est déployée comme conduit entre des zones de sécurité, elle fournit un mécanisme vérifiable et imposé par le matériel pour restreindre le flux de données, éliminant ainsi le besoin de mettre en œuvre, de documenter et d’auditer de multiples contrôles logiciels compensatoires pour la même limite de zone.
Les avantages documentés s’étendent à l’ensemble des cadres réglementaires. Selon les normes NERC CIP, les sites protégés par une technologie unidirectionnelle peuvent voir plus de 35 % des exigences CIP exonérées, réduisant ainsi le périmètre de documentation, les obligations d’audit et les exigences de remédiation qui s’appliqueraient autrement aux architectures connectées bidirectionnellement. La Commission de réglementation nucléaire des États-Unis et le Nuclear Energy Institute ont confirmé que la technologie unidirectionnelle satisfait à 21 des 26 exigences de la règle sur les limites cybernétiques sur les sites nucléaires protégés. L’ENISA a formellement reconnu que les passerelles unidirectionnelles offrent une protection supérieure aux pare-feu pour la segmentation des infrastructures critiques. Le NIST SP 800-82 recommande les passerelles unidirectionnelles comme mécanisme supprimant toute connexion entre les trafics de domaine. Les organisations déployant des diodes de données matérielles dans des zones correctement architecturées réduisent leur surface de contrôle de conformité à travers tous ces cadres : moins de contrôles à mettre en œuvre, moins à documenter et moins à auditer sur une base continue.
Coût total de possession : là où la comparaison est généralement erronée
La perception selon laquelle les pare-feu sont le choix économique reflète une vision incomplète du coût total de possession. Les pare-feu de nouvelle génération compatibles OT pour entreprises entraînent des coûts matériels plus des abonnements annuels récurrents pour les flux de renseignement sur les menaces, les signatures IPS et les bases de données d’identification d’applications. Les diodes de données ont des coûts matériels initiaux plus élevés mais ne nécessitent aucune licence logicielle récurrente, aucun abonnement aux signatures et aucune dépendance à un service géré.
Le tableau de la maintenance opérationnelle accentue cela. Chaque nouvelle CVE affectant les plateformes de pare-feu déployées déclenche un cycle de réponse comprenant l’évaluation, les tests, la planification et le déploiement. Dans les environnements OT, ce cycle doit être géré avec soin pour éviter toute interruption opérationnelle, ce qui signifie qu’il est plus lent et coûte plus cher que dans l’IT. Les diodes de données nécessitent une maintenance minimale une fois déployées. Il n’y a pas de logiciel à corriger et pas de dérive de configuration à auditer.
Exposition aux incidents : là où l’économie devient décisive
L’incident de Jaguar Land Rover fournit la référence d’échelle : plus de 2,5 milliards de dollars de pertes attribuables à une seule brèche qui a interrompu la production mondiale pendant plus d’un mois. L’attaque du réseau électrique ukrainien de 2015 a perturbé des services critiques pour des centaines de milliers de citoyens avec des conséquences économiques en cascade. L’incident de l’usine d’eau d’Oldsmar a nécessité une intervention opérationnelle d’urgence pour éviter un événement faisant de nombreuses victimes.
Dans ce contexte, le surcoût d’acquisition d’une diode de données matérielle par rapport à un pare-feu devient opérationnellement non pertinent pour toute organisation où la conséquence d’une intrusion OT réussie se mesure en dizaines de millions de dollars ou en sécurité humaine. Le marché mondial des diodes de données reflète ce changement dans le calcul des risques, avec une projection de quasi-doublement, passant de 467 millions de dollars en 2024 à environ 1 milliard de dollars d’ici 2034, poussé par la pression réglementaire et la reconnaissance du fait que la sécurité périmétrique logicielle est structurellement inadéquate pour les environnements OT critiques.
Conclusion
La communauté de la cybersécurité industrielle a trop longtemps fonctionné sur l’hypothèse qu’un pare-feu correctement configuré suffit à protéger les infrastructures OT critiques. Les preuves issues d’incidents réels et l’accélération de l’exploitation des vulnérabilités des pare-feu remettent directement en cause cette hypothèse. Les diodes de données matérielles ne réduisent pas la compétence d’un attaquant et n’améliorent pas les capacités de détection. Elles éliminent le chemin d’attaque en imposant l’unidirectionnalité au niveau de la couche physique, offrant le Zero Trust par contrainte matérielle, une immunité structurelle à l’exploitation zero-day logicielle, un dividende de conformité mesurable sous CEI 62443 et NERC CIP, et un coût total de possession qui devient fortement favorable lorsque l’exposition aux incidents est correctement prise en compte. Pour les exploitants de réseaux électriques, de systèmes d’eau, d’installations pétrolières et gazières et d’environnements de production industrielle, la question n’est plus de savoir si la segmentation matérielle offre une protection supérieure aux périmètres logiciels. La question est de savoir à quelle vitesse cette conclusion architecturale se traduira par une décision de déploiement.
En savoir plus sur les passerelles unidirectionnelles Cyberium et les architectures cross-domain conçues pour la segmentation OT et le transfert de données sécurisé.