

Transfert de données trans-domaine unidirectionnel
Permettre l’échange de données trans-domaine souverain pour les missions de défense et de sécurité nationale,
combinant agilité opérationnelle et isolation classifiée sans compromis.
Protection des missions souveraines à l'ère des menaces croissantes
Les organisations gouvernementales et de défense opèrent sous des pressions cybernétiques uniques : elles doivent permettre le partage sécurisé d’informations entre les niveaux de classification tout en protégeant la sécurité nationale, les systèmes de décision critiques et l’efficacité des missions. Parallèlement, les adversaires sont de plus en plus ingénieux, soutenus par des États et axés sur la subversion des opérations souveraines — et pas seulement sur le vol de données.
Dans ce contexte, les approches de cybersécurité traditionnelles axées sur la détection ne peuvent plus offrir l’assurance nécessaire. La protection structurelle, l’assurance de l’information et une séparation rigoureuse des domaines sont désormais des impératifs stratégiques.
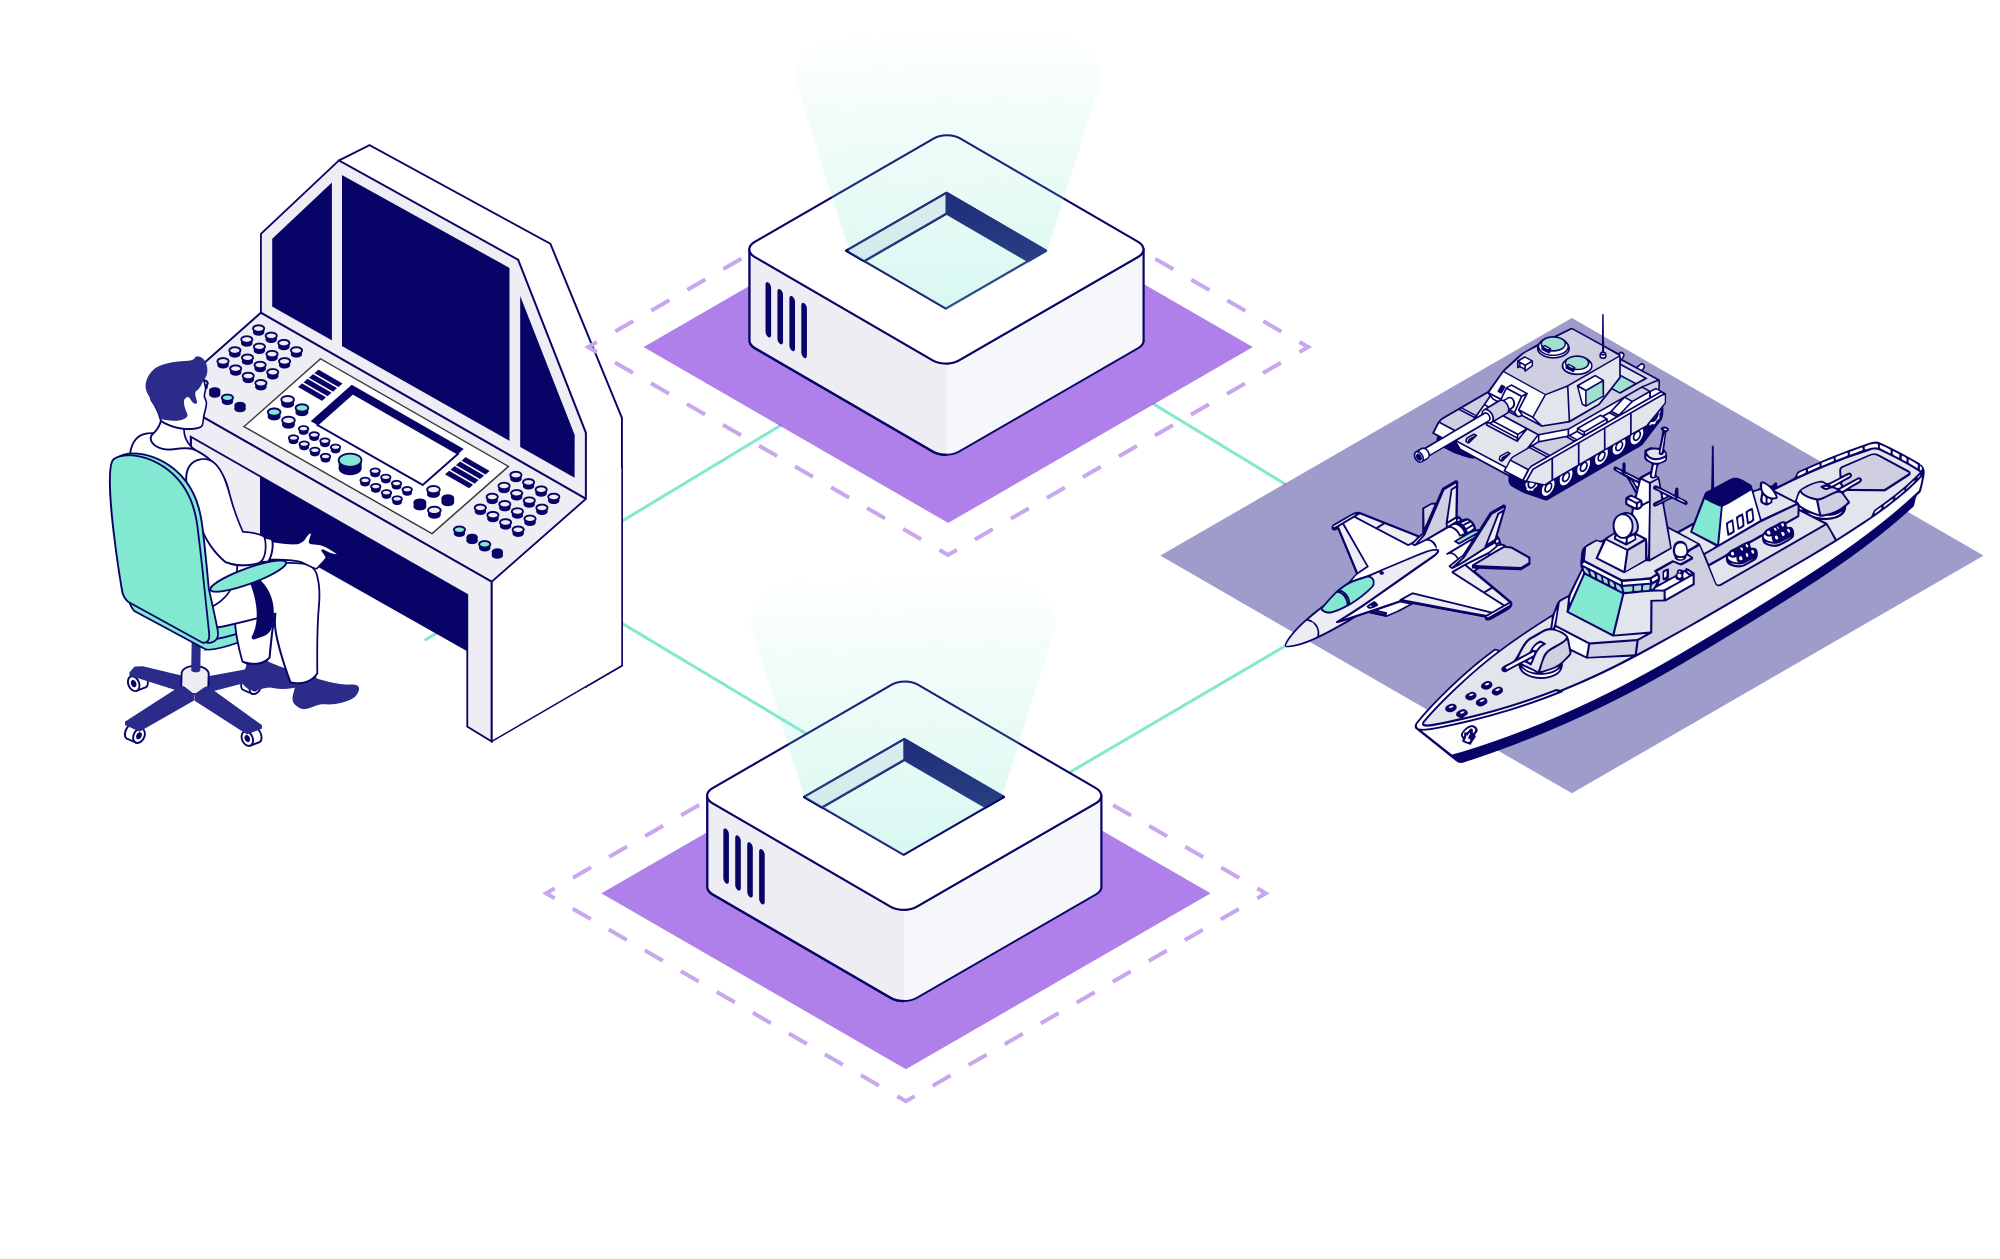
Principaux défis de sécurité inter-domaines à surmonter
Paysage des menaces pour les secteurs gouvernementaux et de la défense — En chiffres
L'exposition inter-domaines et le risque lié à l'information souveraine s'intensifient avec des campagnes de plus en plus sophistiquées liées à des États et des incidents cybernétiques de niveau national.
Augmentation des attaques par rançongiciel ciblant les agences gouvernementales en 2024 par rapport à 2023, soulignant l’intensification des assauts contre les infrastructures du secteur public
Moyenne en forte hausse des incidents cybernétiques d’importance nationale signalés par le National Cyber Security Centre du Royaume-Uni, avec une « très grande importance »
…des attaques observées en 2024 visaient des agences gouvernementales, soulignant le ciblage soutenu des environnements du secteur public
Pourquoi la solution de Cyberium est-elle naturellement adaptée aux environnements de Gouvernement et de Défense ?
Isolation inter-domaines par voie matérielle pour environnements classifiés
Séparation physique des domaines alignée sur les cadres d’accréditation de sécurité nationaux et internationaux
Dans les environnements gouvernementaux et de défense, les adversaires sont souvent des acteurs étatiques cherchant le compromis de renseignement, la persistance ou la perturbation stratégique. Les mécanismes de segmentation logicielle — même durcis — restent dépendants de l’intégrité de la configuration, des cycles de mise à jour et de la gestion des règles, ce qui complique l’accréditation et l’assurance à long terme.
Cyberium impose une isolation unidirectionnelle physique au niveau matériel entre les domaines de sécurité, garantissant par conception l’absence de voie de retour. Cette contrainte structurelle simplifie les processus d’accréditation et offre une protection déterministe adaptée aux environnements sensibles, classifiés et souverains.
Transfert de données inter-domaines critique — sans complexité de politique
Partage de données opérationnelles préservant un contrôle strict des domaines
Les missions de défense et gouvernementales exigent un mouvement sécurisé de renseignements, de télémétrie, de données de situation ou de journaux entre les niveaux de classification — sans créer de voies de retour ou de relations de confiance non contrôlées.
Cyberium combine une communication unidirectionnelle matérielle avec un logiciel proxy modulaire pour permettre un transfert de données structuré et respectueux des protocoles entre les domaines. L’échange inter-domaines est réalisé sans sessions de courtier à courtier, sans sessions inverses ni maintenance complexe de règles — préservant une séparation stricte des domaines tout en permettant la continuité opérationnelle.
Architecture souveraine et modèle de confiance à haute assurance
Contrôle technologique, confiance dans la chaîne d’approvisionnement et assurance formelle
Dans les environnements souverains, la confiance s’étend au-delà de la posture de cybersécurité pour englober l’origine, l’évaluation et la gouvernance des composants de sécurité. La dépendance vis-à-vis de chaînes d’approvisionnement opaques ou non souveraines introduit un risque stratégique.
L’architecture de Cyberium intègre des technologies d’application optique d’origine européenne et des composants évalués formellement, permettant un contrôle souverain sur la frontière de sécurité la plus critique. Combinée à une résilience actif-actif brevetée et une conception à haute disponibilité, la plateforme assure un fonctionnement continu même en conditions dégradées — sans affaiblir l’isolation des domaines.
Référentiels de certification
Applications de segmentation par domaine
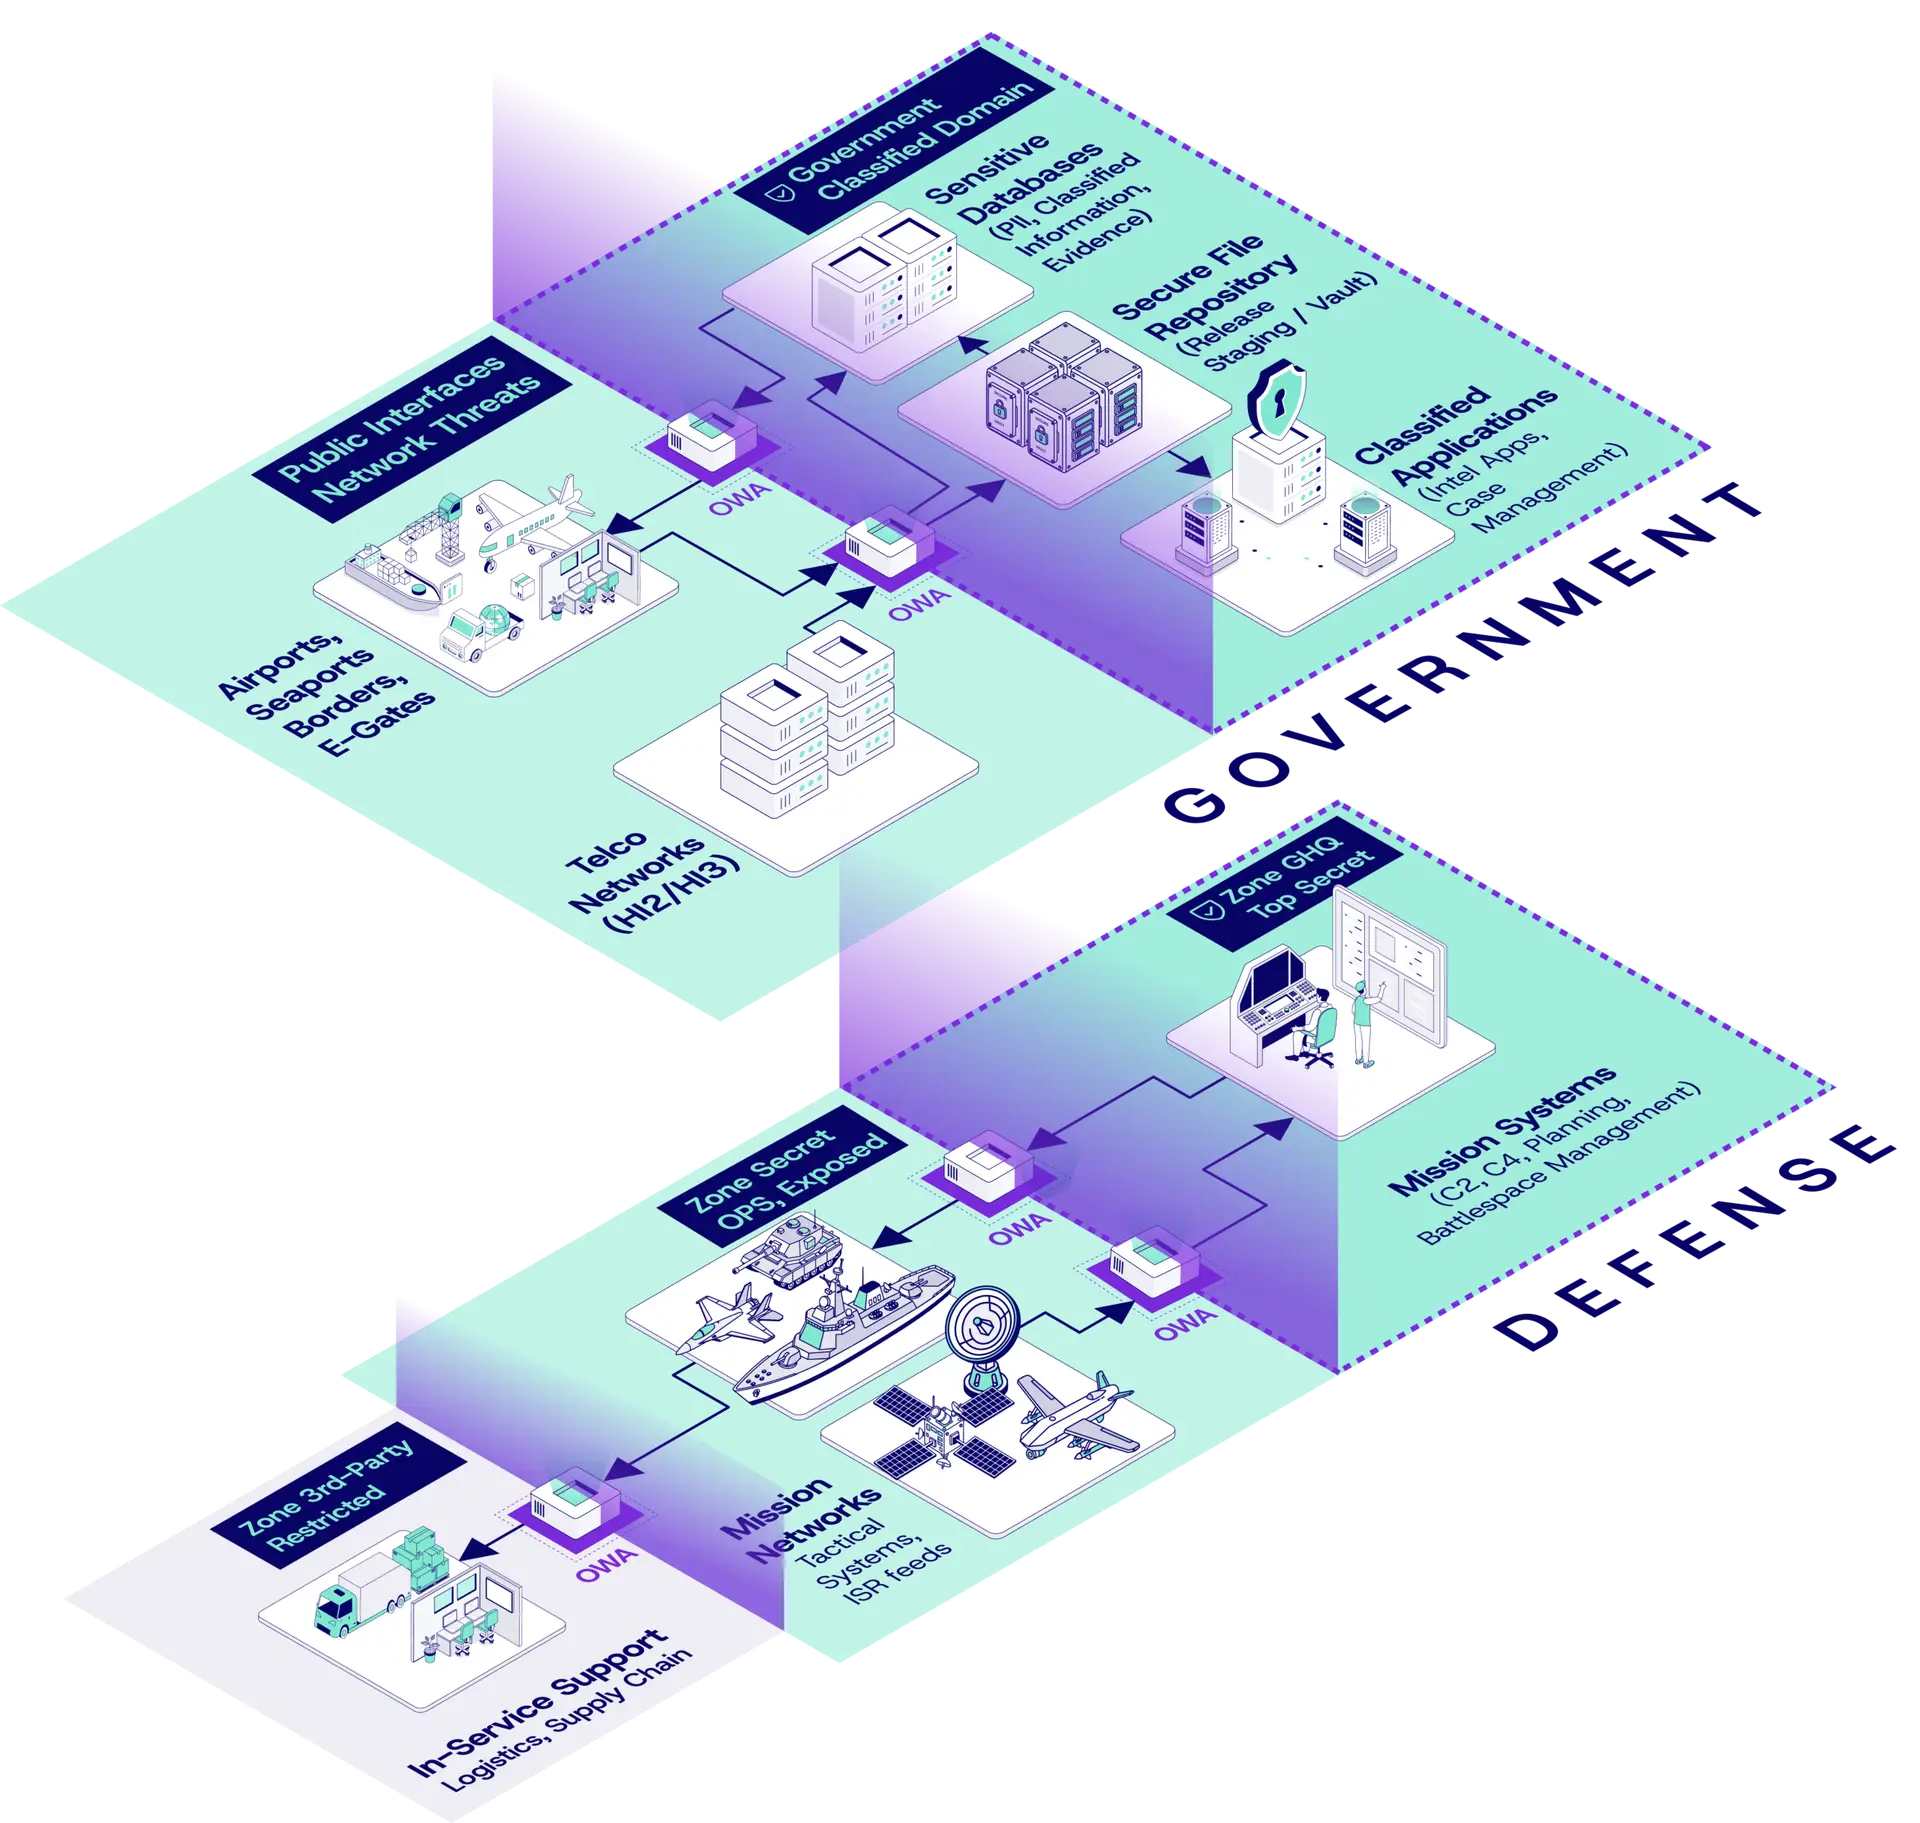
Applications multiples, une réalité inter-domaines partagée : échange de données sécurisé et haute performance sous stricte conformité souveraine.
Sécurité intérieure & Ministère de l'Intérieur — Contrôle aux frontières & Protection civile
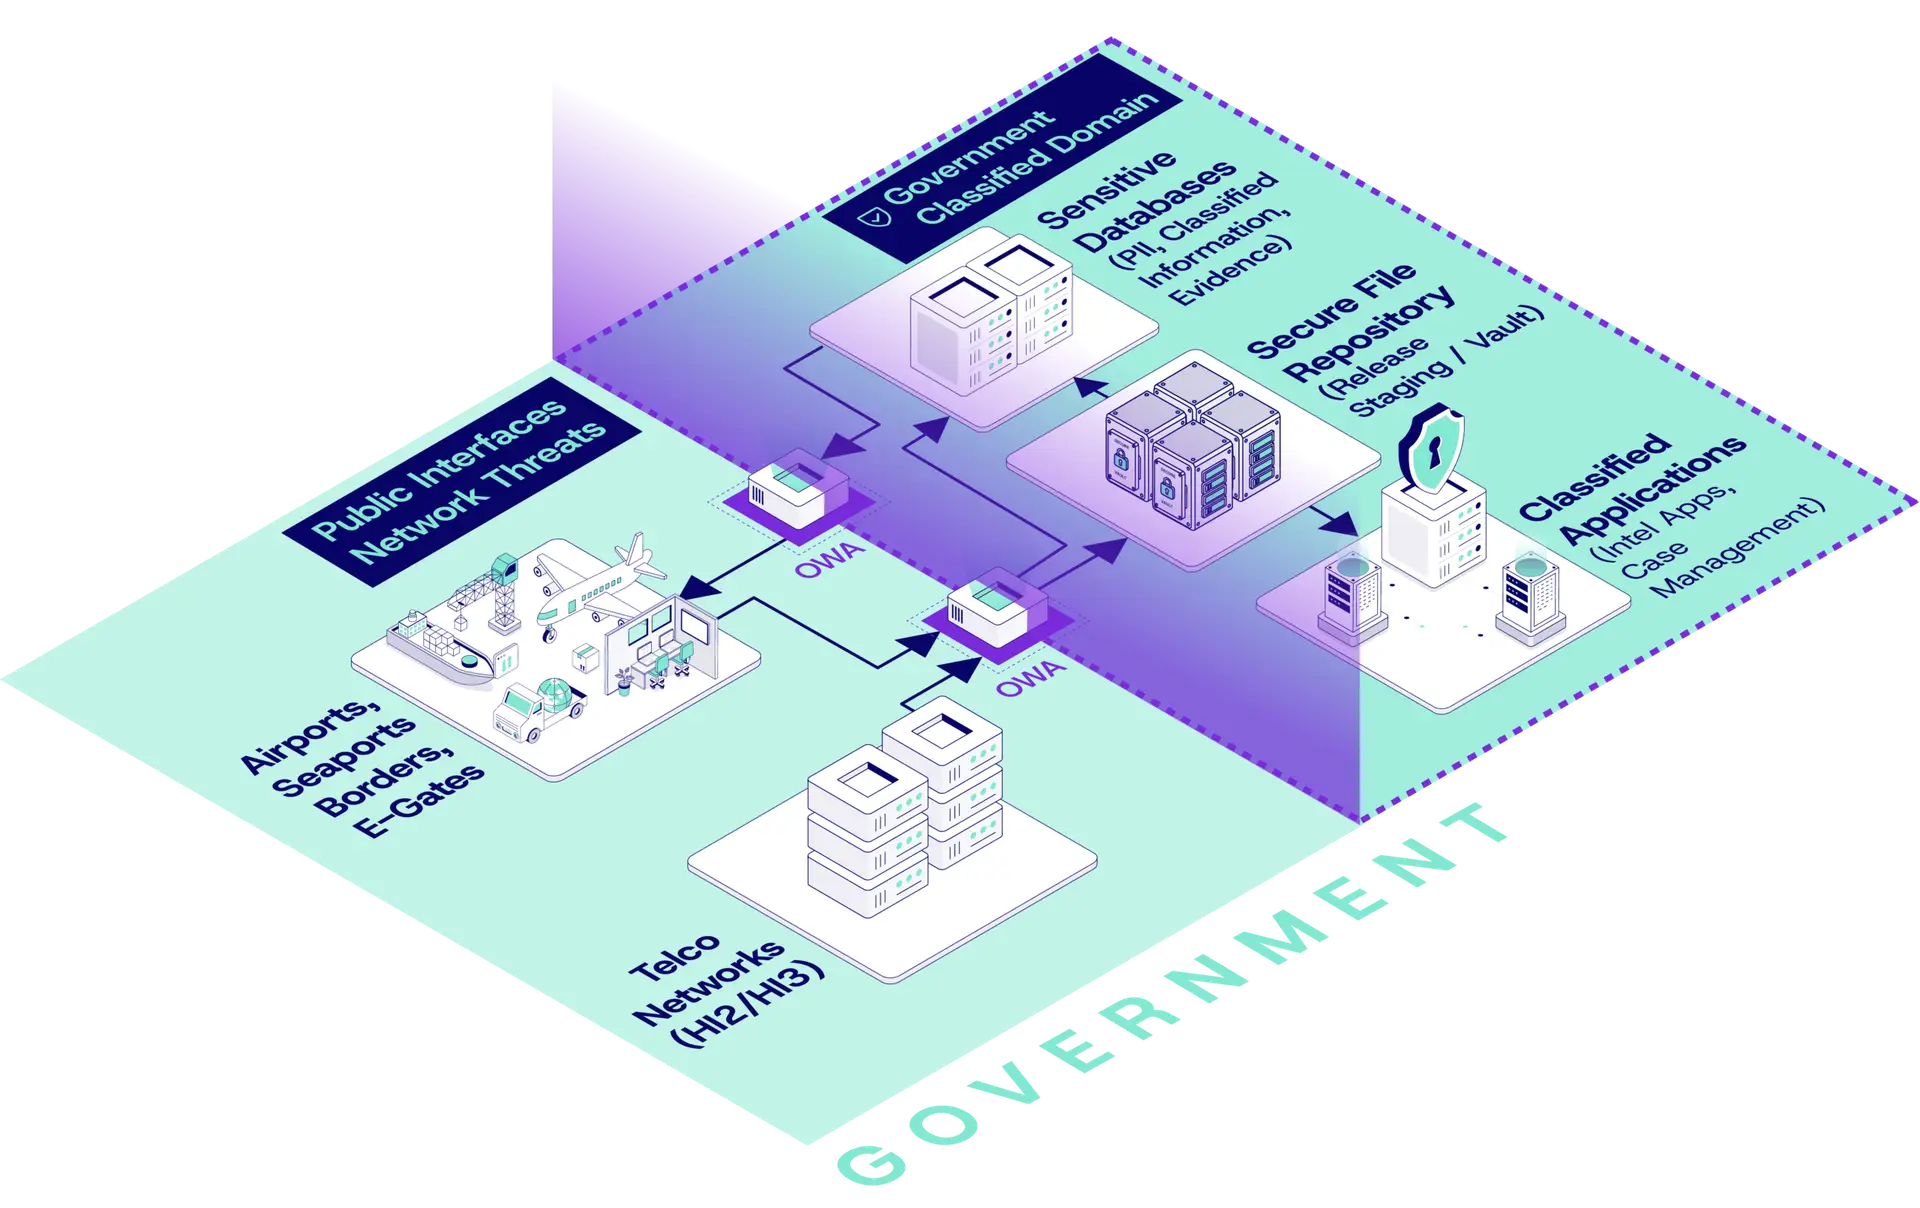
Le contrôle national des frontières, l’immigration, les interceptions légales et les infrastructures de sécurité intérieure opèrent à travers des niveaux d’exposition mixtes — des systèmes eGate accessibles via Internet aux bases de données de renseignement classifiées. L’efficacité opérationnelle exige une disponibilité des données quasi en temps réel, mais ces environnements sont des cibles privilégiées pour les acteurs étatiques et les campagnes d’exfiltration de données.
Le défi structurel réside dans la diffusion contrôlée des données (listes de surveillance, dossiers de passagers, flux d’enquête) sans introduire de chemin entrant dans les domaines classifiés. Les organismes d’accréditation exigent une séparation de domaine démontrable, un transfert de données déterministe et une stricte conformité avec les cadres de sécurité souverains nationaux.
Exportation sécurisée de listes de surveillance vers les systèmes eGate des aéroports.
Partage contrôlé de bases de données d’immigration ou biométriques vers les réseaux opérationnels.
Segmentation entre les services publics et les bases de données nationales restreintes.

Renseignement national & Systèmes classifiés
Les agences de renseignement doivent échanger des données de grande valeur à travers plusieurs niveaux de classification tout en préservant une séparation stricte entre les domaines Secret, Top Secret et Restreint. Contrairement à l’informatique d’entreprise, ces systèmes ne peuvent pas se fier uniquement à la surveillance et à la remédiation — la prévention architecturale est obligatoire.
Les mécanismes inter-domaines doivent garantir un transfert déterministe, aucune perte de données et une non-réversibilité absolue, même dans des conditions adverses. De plus, ces environnements exigent des composants de sécurité formellement évalués et une conformité auditable selon les cadres nationaux et alignés sur l’OTAN.
Ingestion à grand volume de données d’interception légale et d’enquête (HI2/HI3) dans des environnements de surveillance classifiés
Diffusion contrôlée d’ensembles de données de renseignement classifiés vers les réseaux opérationnels
Synchronisation sécurisée de bases de données classifiées sans réplication bidirectionnelle
Transfert de fichiers chiffrés à grand volume à travers les limites de classification
Défense & Systèmes de mission
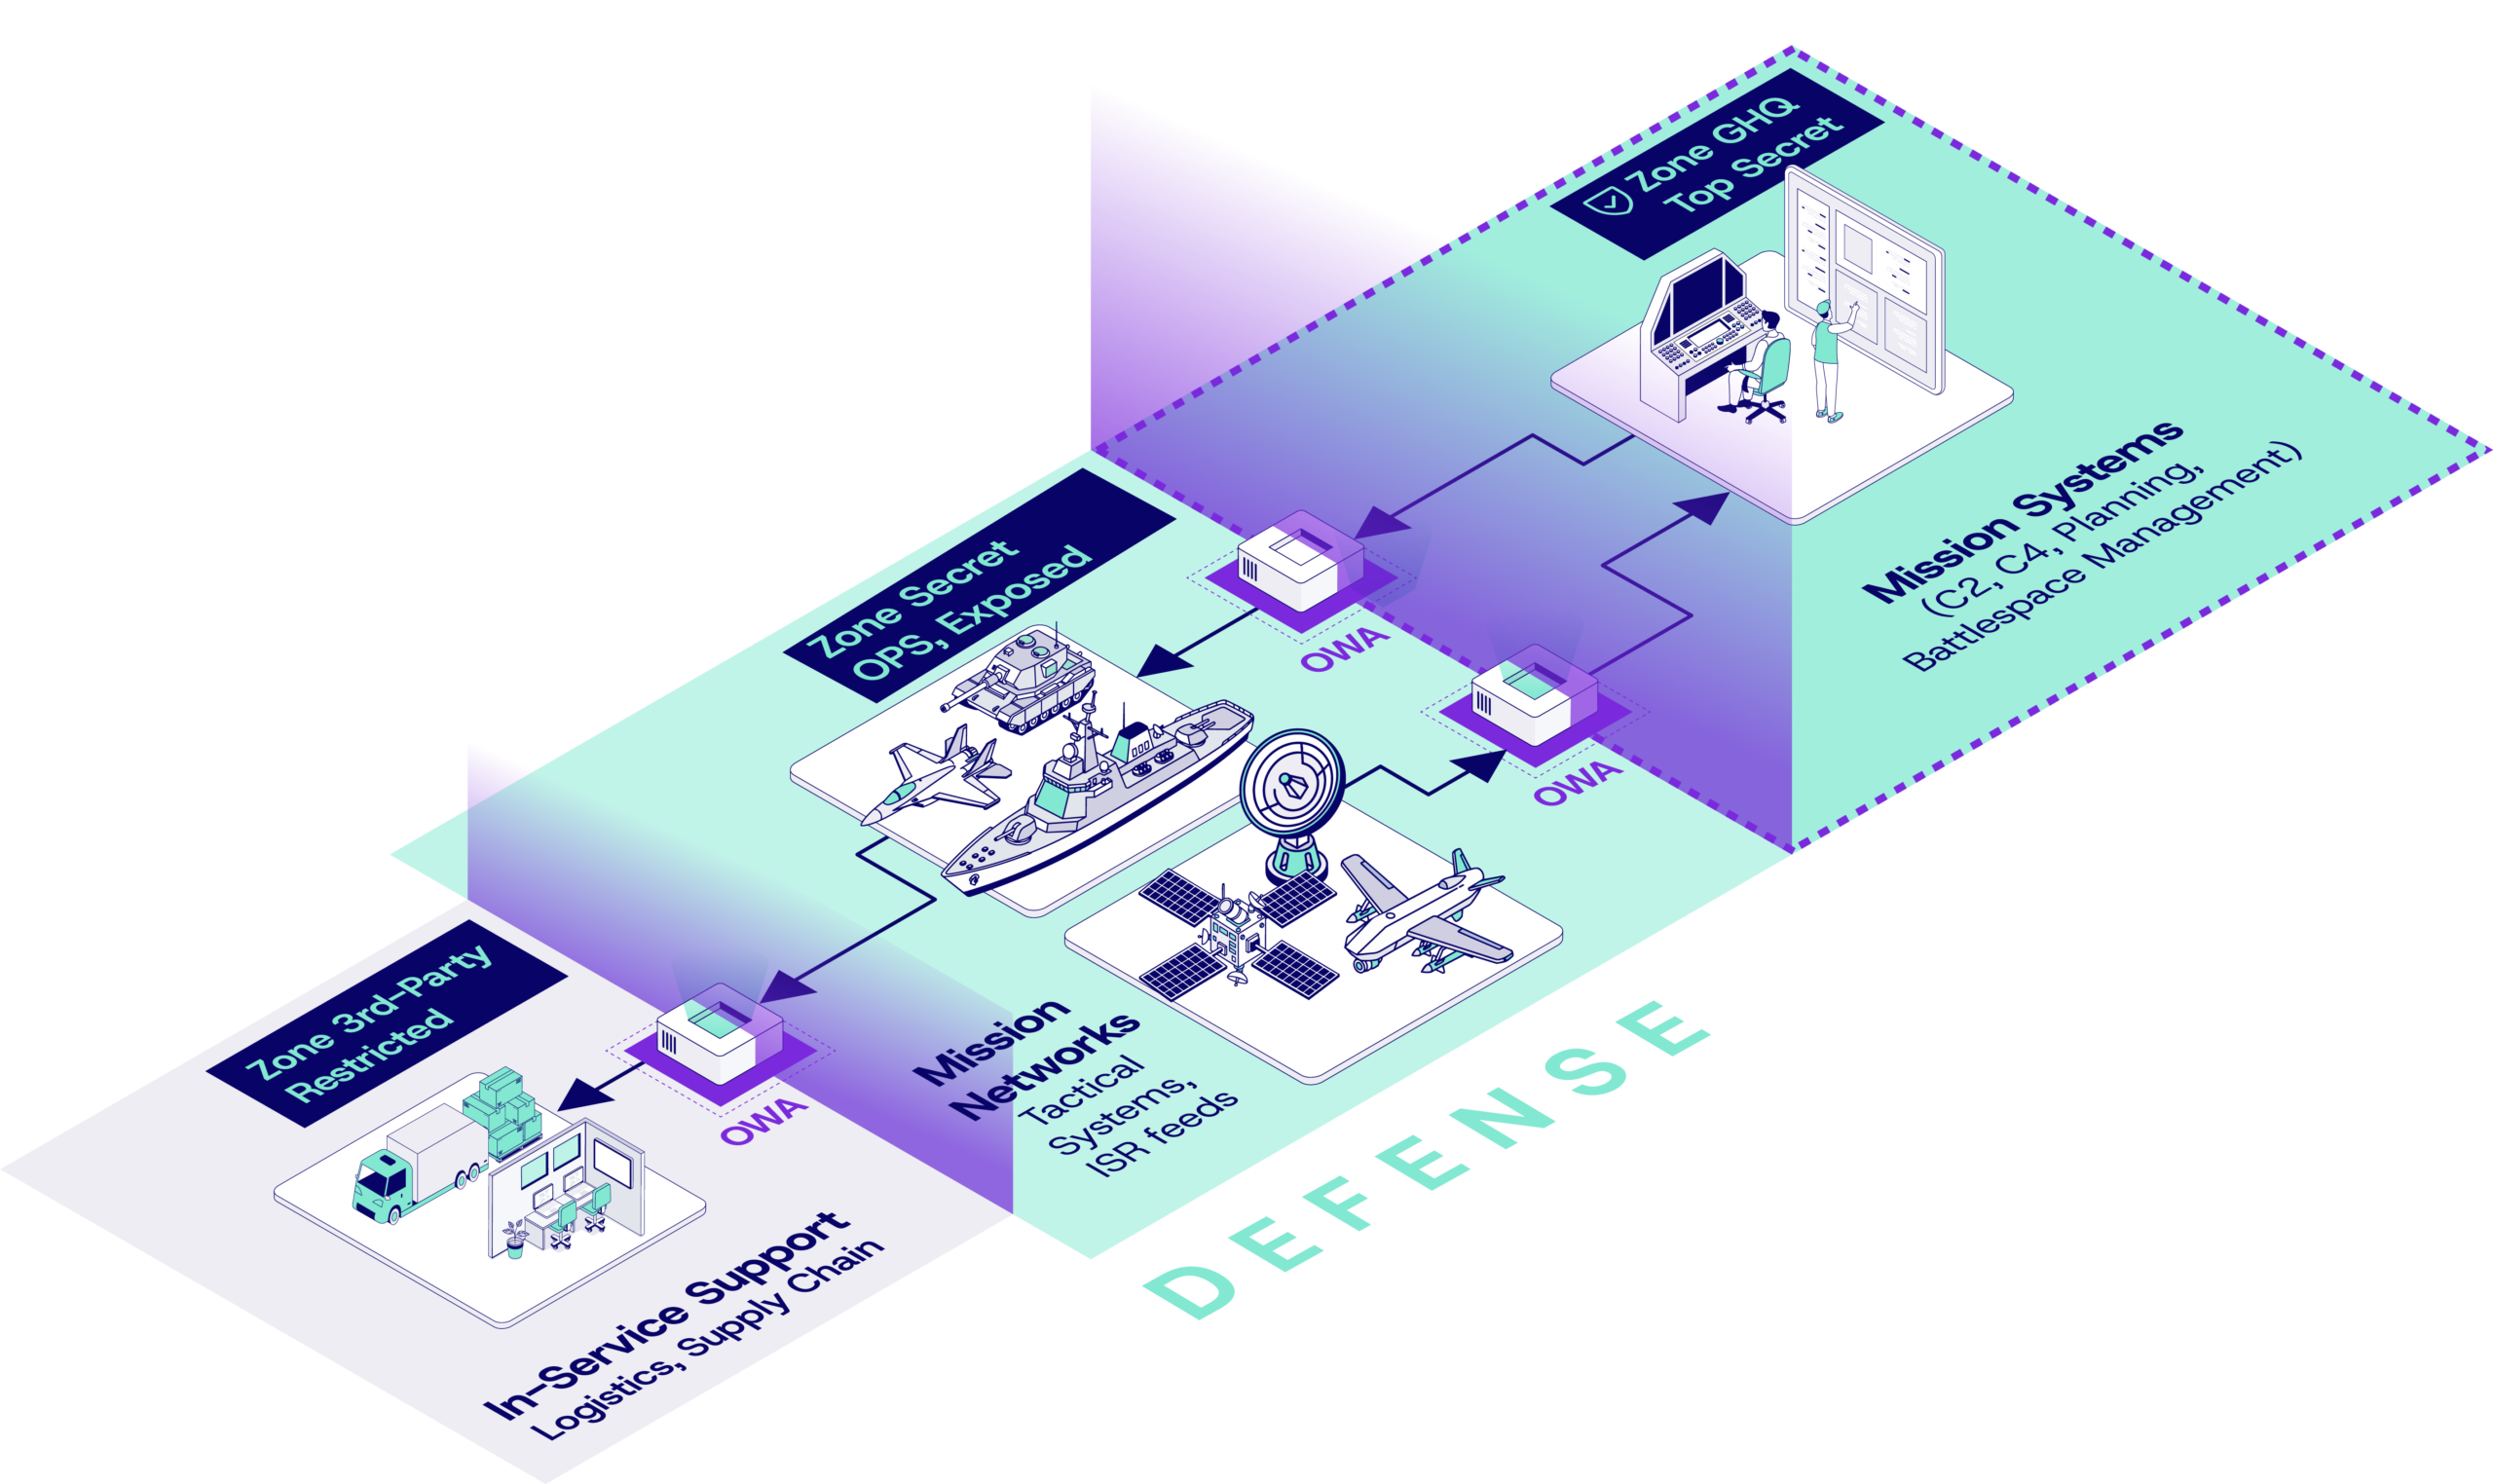
Les environnements de défense modernes combinent des plateformes tactiques héritées avec des architectures centrées sur le réseau (C4ISR, flux ISR, radar, drones, systèmes navals). Les données de mission doivent circuler à grande vitesse entre les domaines de sécurité — souvent entre les réseaux de coalition et souverains — sans risquer de compromettre les systèmes centraux.
Les théâtres d’opérations imposent des conditions difficiles : déploiement à distance, fenêtres de maintenance minimales et exigences de disponibilité strictes. Les systèmes inter-domaines doivent donc combiner une sécurité unidirectionnelle renforcée par le matériel avec un débit très élevé, aucune corruption de données et une résilience autonome.
Partage de la situation aérienne de la coalition entre les réseaux de commandement nationaux et interarmées.
Isolation des cœurs C4ISR tout en permettant la diffusion de données sortantes
Segmentation des systèmes de mission des réseaux logistiques ou des sous-traitants
Flux tactiques UDP en temps réel de haute fiabilité à travers les niveaux de classification
Écosystèmes sécurisés d'OEM, de logistique & de maintien en condition opérationnelle
Les programmes de défense exigent de plus en plus un échange de données sécurisé entre les systèmes militaires souverains et les sous-traitants externes, les OEM ou les partenaires de maintien en condition opérationnelle. Bien que la maintenance, la logistique et la gestion du cycle de vie dépendent de la connectivité, les réseaux opérationnels ne peuvent tolérer de risque entrant de la part de tiers.
Le défi consiste à permettre l’échange de fichiers à grand volume, la distribution de correctifs ou l’exportation de télémétrie à travers les frontières organisationnelles tout en maintenant une séparation stricte et un contrôle souverain.
Transfert sécurisé de données de support en service des réseaux de mission vers les sous-traitants
Livraison contrôlée de correctifs et de mises à jour dans des environnements de défense restreints
Exportation unidirectionnelle des données de maintenance des aéronefs vers les OEM.
Segmentation entre les systèmes opérationnels et les réseaux de la chaîne d’approvisionnement
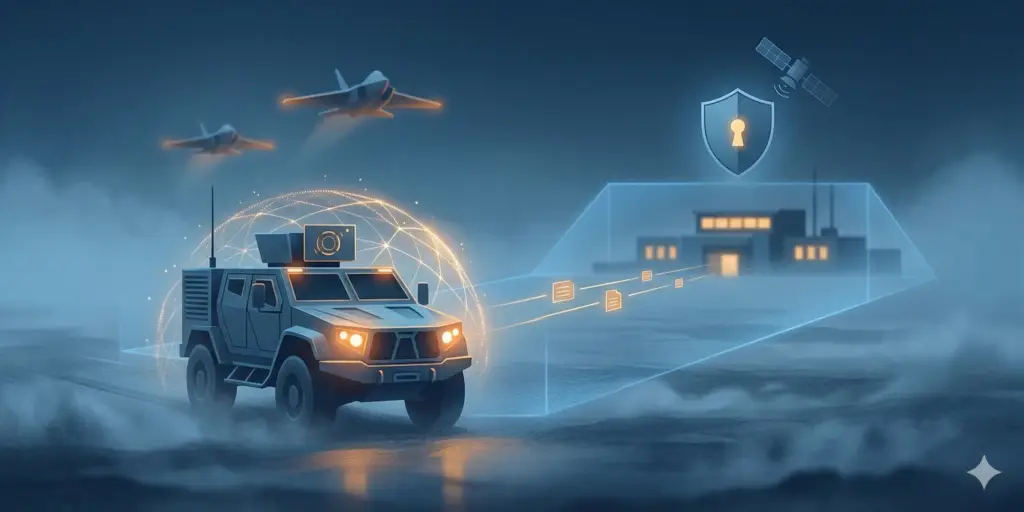
Approuvé par les entités militaires et gouvernementales
- Gouv. & Défense
- OWA 2U/3U
- MQTT, SFTP, FTP/S/ES
- Gouv. & Défense
- OWA 2U/3U
- Agent de bases de données SQL, SFTP, FTP/S/ES
- Gouv. & Défense
- OWA 2U/3U
- Bitdefender, ClamAV
- SFTP, FTP/S/ES
Avantages clés. Avec Cyberium, fini le temps de...
L’anxiété liée aux failles zero-day
Éliminée par la suppression des vecteurs d’attaque entrants
Architectures cross-domain complexes
Simplifiées grâce à une séparation des domaines imposée par le matériel
Imposez une frontière de sécurité de niveau souverain au périmètre, réduisant les contrôles compensatoires internes tout en permettant des échanges cross-domain de haute performance.
Fragilité opérationnelle
Remplacée par une performance déterministe et une haute disponibilité
Incertitude liée à la supply chain
Traitée grâce à des composants de sécurité de niveau souverain
Protégé par notre solution inter-domaine pour le Gouvernement et la Défense
Nous sécurisons le Souverain
— connectant ce qui devrait rester isolé.
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)

- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)

- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)

- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)

- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)

- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)
