

One-Way Appliance
Segmentation réseau unidirectionnelle polyvalente matériellement imposée
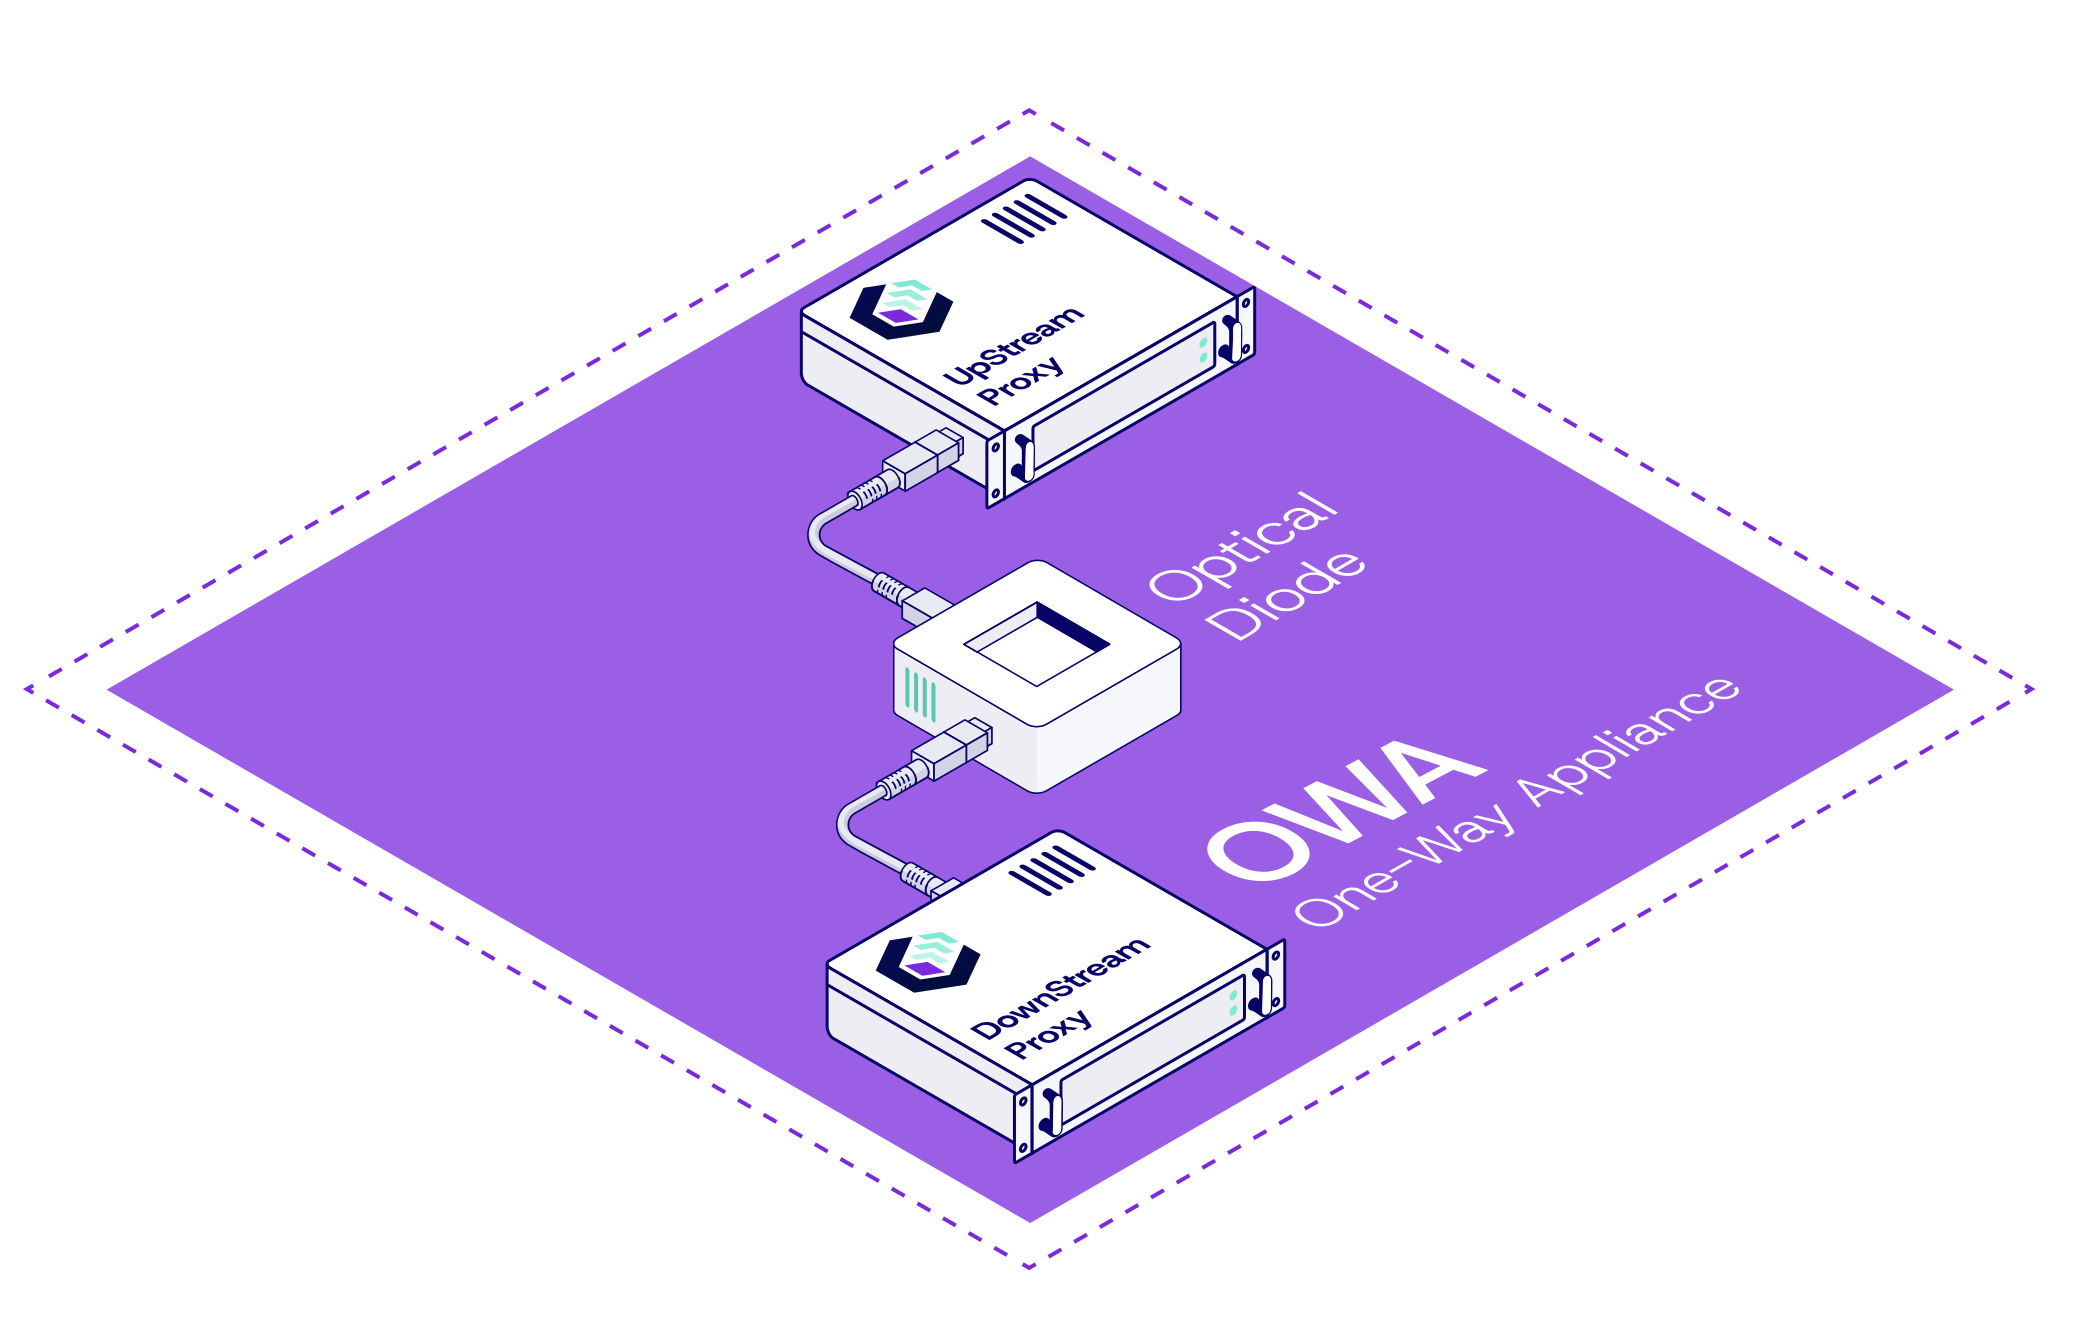
Pourquoi OWA ?
Comme l'a dit un de nos clients : « Parce que je veux dormir la nuit. »
Sécurité Maximale
(Unidirectionnel par Conception)
- Empêche physiquement le reflux
- Prévention absolue des menaces externes
- Sécurité européenne et internationale certifiée
Efficacité Opérationnelle
en Temps Réel
- Latence quasi nulle
- Continuité de production
- Optimisé pour les environnements à haute disponibilité
Réduction des
OPEX & CAPEX
- Un seul appareil réduisant drastiquement les coûts de contrôle
- Très faible maintenance
- Primes d’assurance réduites
Performance de transfert de fichiers mesurée de bout en bout, incluant les flux de données chiffrés en conditions réelles.
Prise en charge de fichiers très volumineux jusqu’à 500 Go, avec une capacité extensible au-delà via des mises à niveau matérielles optionnelles.
Transferts haute fréquence dépassant 1 000 fichiers par seconde pour des charges utiles de 1 Mo, incluant les flux de données chiffrés, avec une latence ajoutée négligeable.
Redonner ses lettres de noblesse à la diode de données !
Nos fonctionnalités et capacités clés surmontent les limitations traditionnelles connues des communications unidirectionnelles
Véritable rupture multiprotocole
de la couche 1 à 7
Rompre les protocoles, pas seulement les paquets
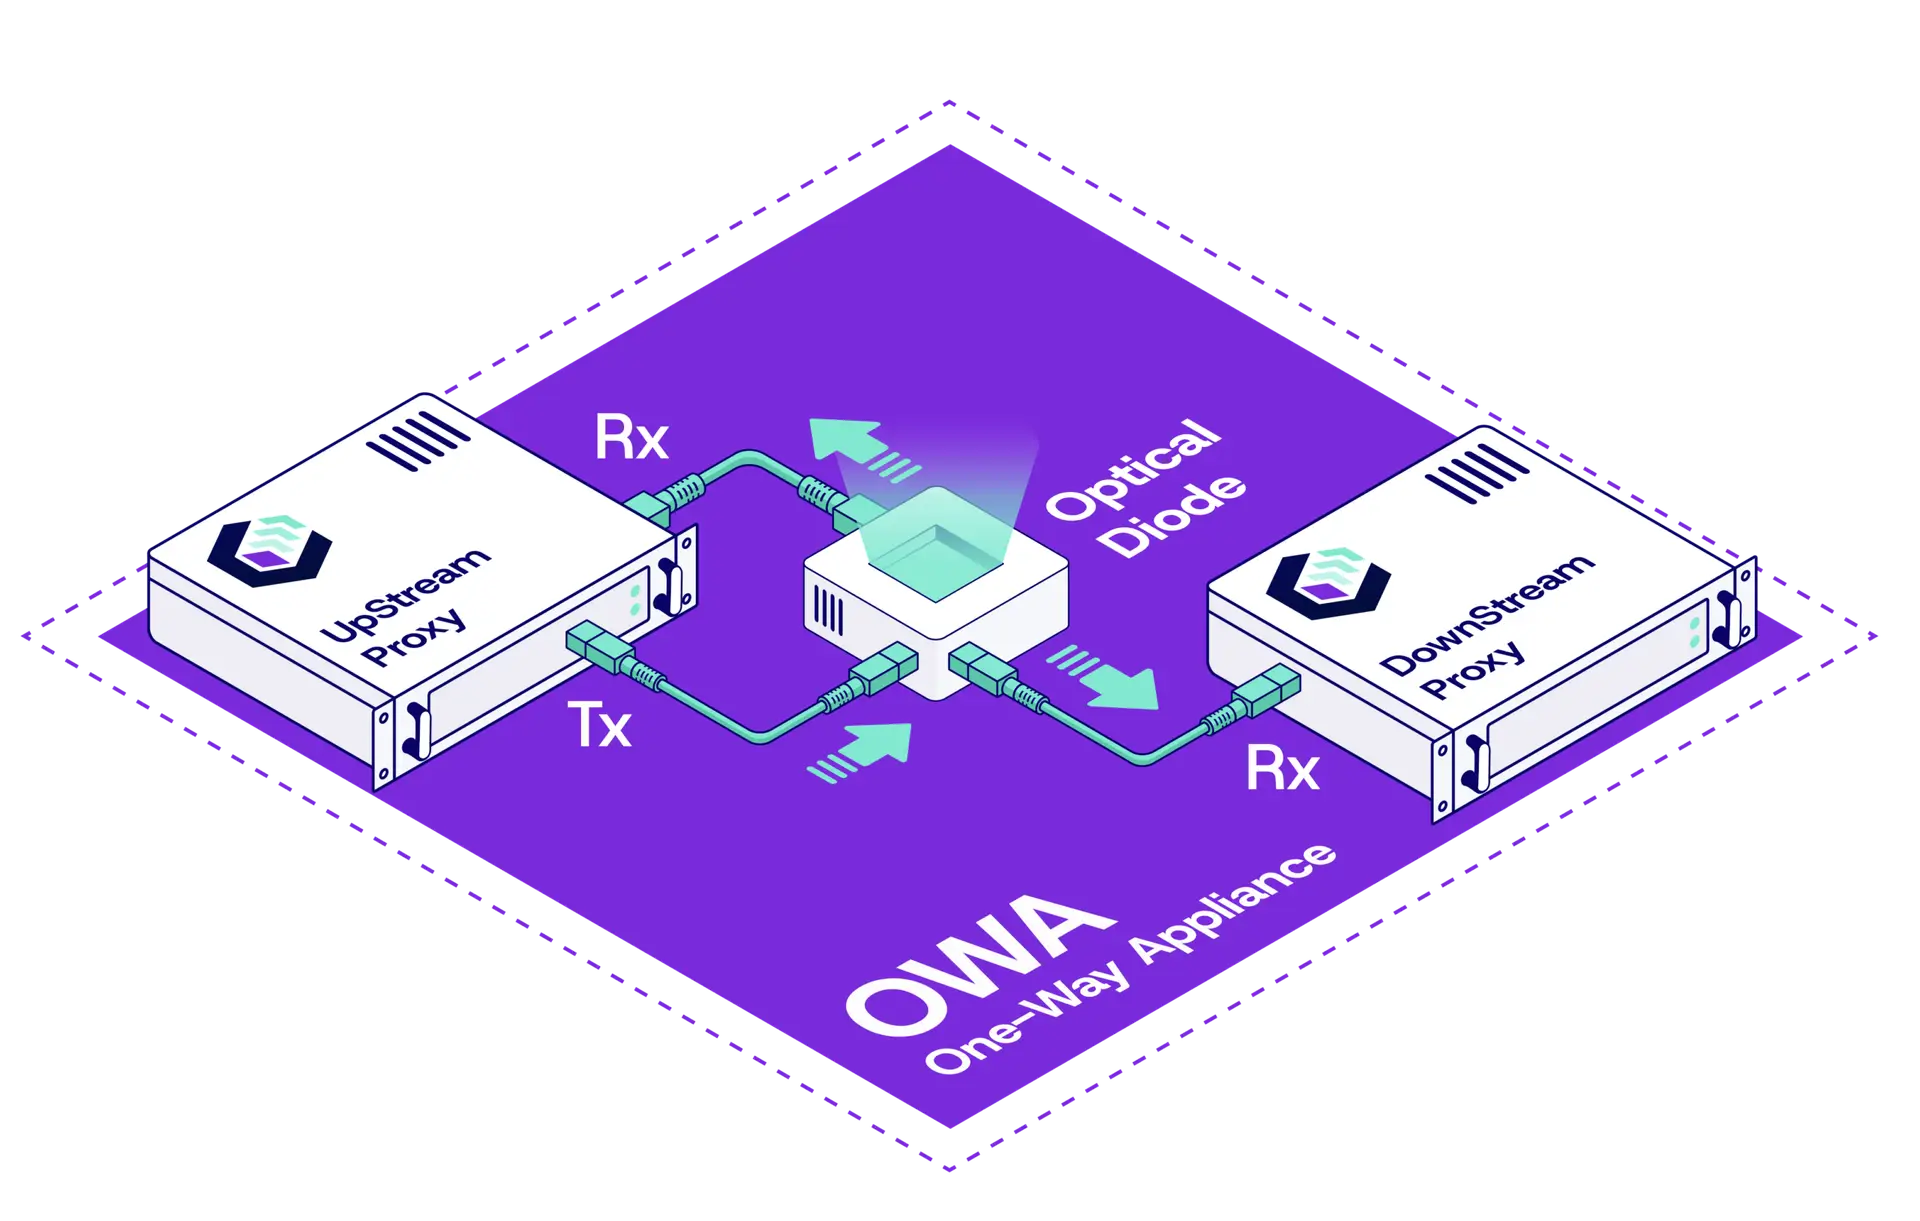
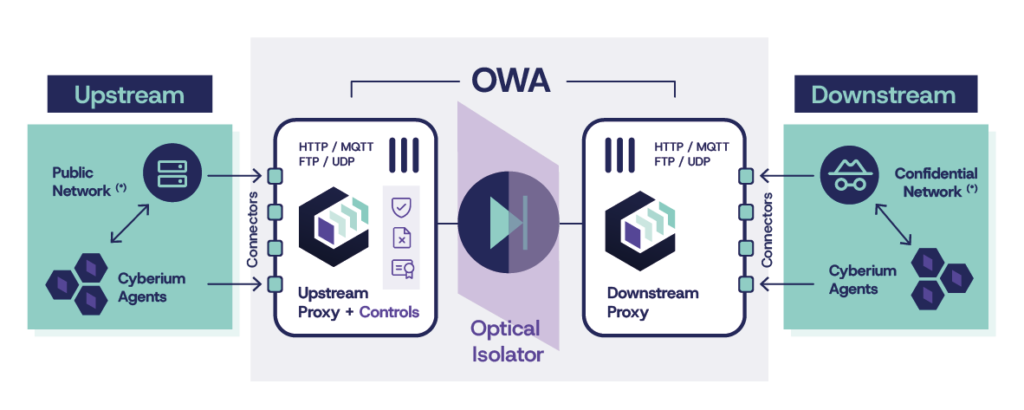
L’OWA offre une véritable sécurité unidirectionnelle jusqu’à la couche 1, avec une isolation matérielle imposée aux couches physique, liaison de données et réseau (L1–L3).
Sur cette base, des logiciels agents et connecteurs proxys intelligents opèrent aux couches 4 à 7 pour contrôler, adapter et optimiser les flux de données réels entre les domaines de sécurité, en entrelaçant et en optimisant de manière transparente le trafic multiprotocole en un flux de données optique unique et efficace.
Fiabilité et résilience inégalées
0 perte de paquets. 0 corruption de fichiers. Par conception.
Détection et correction d’erreurs par conception
L’OWA intègre la vérification d’intégrité directement dans le processus de transfert, en hachant les données pour détecter toute perte ou modification de paquet. Les mécanismes intégrés de CRC et de correction d’erreurs sans voie de retour (FEC) corrigent automatiquement les erreurs, préservant l’intégrité des données sans nécessiter d’accusés de réception ni de canaux de retour.
Transfert de données déterministe et sans perte
L’OWA garantit des transferts de données déterministes sur les liaisons unidirectionnelles, quels que soient le débit, le protocole ou la taille des fichiers. La gestion tenant compte des protocoles et les mécanismes de transfert contrôlés garantissent que chaque paquet et chaque fichier parviennent intacts à destination.
Résilience aux interruptions du réseau en aval
L’OWA intègre des mécanismes de mise en mémoire tampon et de rejeu en aval qui préservent les données lors de dégradations ou de pannes de réseau. Lorsque la connectivité en aval est rétablie, les transferts reprennent automatiquement — bien que le domaine en amont, par conception, ne soit jamais informé de la défaillance.
Haute Disponibilité brevetée℗
Conçu pour un fonctionnement ininterrompu à travers les frontières de réseaux critiques
Atteindre une véritable Haute Disponibilité dans un environnement strictement unidirectionnel est intrinsèquement complexe : pas d’accusés de réception, pas de trafic de contrôle et aucune visibilité en amont sur les défaillances en aval.
L’OWA surmonte ces contraintes grâce à une architecture actif-actif brevetée qui maintient un transfert de données continu même lors de pannes en aval, de défaillances de composants ou d’interruptions de réseau.
En combinant mise en mémoire tampon distribuée, basculement automatique et récupération autonome, les flux de données reprennent sans perte ni intervention manuelle — malgré les limitations fondamentales imposées par la communication unidirectionnelle.
Logiciels de connecteurs et d'agents
Une architecture pour une flexibilité et une couverture maximales
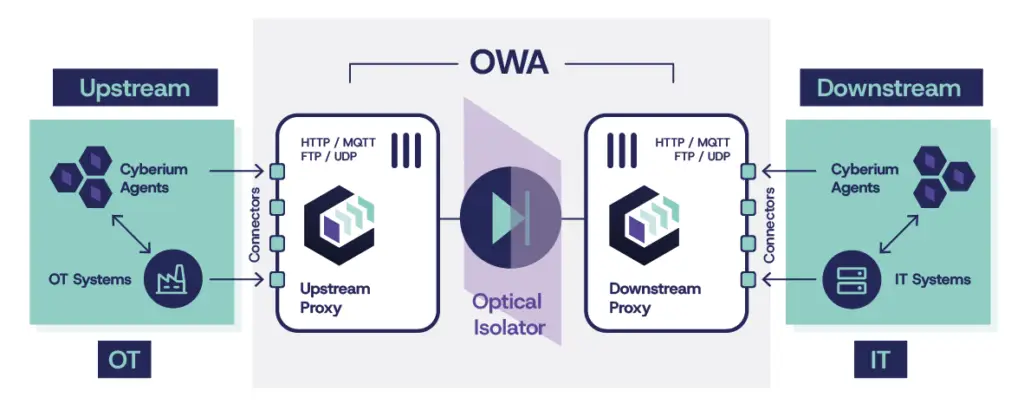
Les connecteurs OWA permettent la prise en charge native des protocoles tout en transformant les communications bidirectionnelles en flux de données unidirectionnels sécurisés et appliqués par le matériel.
Fonctionnalités de réplication de base via les agents de réplication
Alors que les connecteurs permettent le transport de protocoles, les agents OWA fournissent une logique de réplication au niveau applicatif des deux côtés de la diode.
personnalisée
OWA — Une gamme complète d'appareils unidirectionnels
Une gamme modulaire combinant des cœurs de diode optique certifiés avec des architectures de proxy intégrées pour un transfert de données sécurisé et fiable.
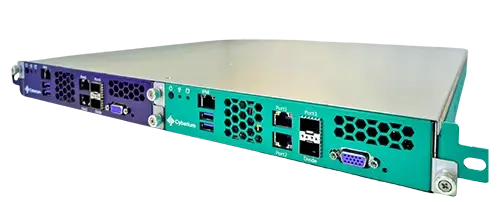
OWA 1U - 500M/1G
OWA Proxy 1U compact + isolateur optique pour les déploiements OT, prenant en charge jusqu’à
1 Gbit/s sur les connecteurs sélectionnés
Télécharger la fiche technique
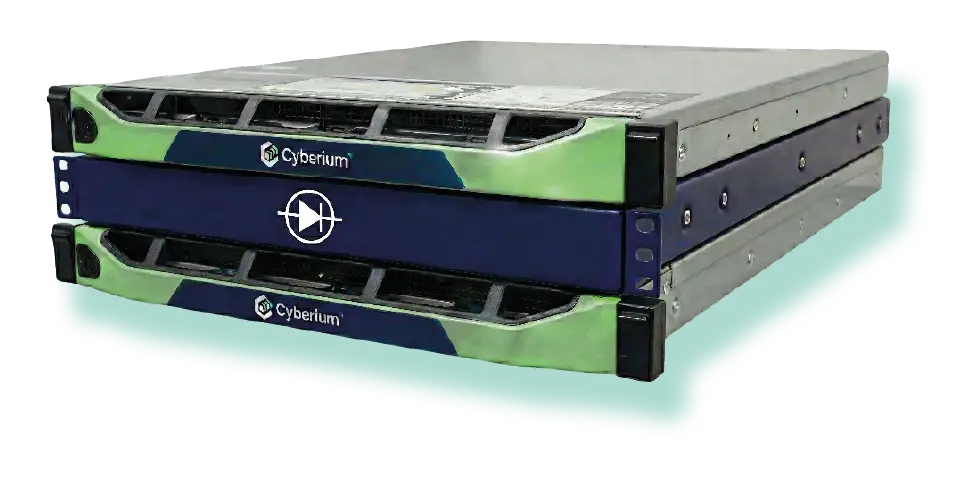
OWA 2U/3U - 1G
Appareil OWA de diode optique + Proxies de classe entreprise offrant des performances soutenues de
1+ Gbit/s avec une haute disponibilité
Télécharger les fiches techniques
OWA 2U/3U - 10/25G
Appareil OWA de diode optique + Proxies à performances extrêmes conçu pour les transferts de données à grande échelle jusqu’à 25+ Gbit/s
Télécharger la fiche technique
Modèle
OWA 1U 500M/1G
OWA 2U/3U 1G
OWA 2U/3U 10/25G
- Facteur de forme
Rack 19”, 1U
Rack 19”, 2U + 1U (diode)
Rack 19”, 2U + 1U (diode)
- Transfert de fichiers
500 Mbit/s / 1 Gbit/s en FTPS
Véritable 1+ Gbit/s
Véritable 10+/25 Gbit/s
Isolateur unidirectionnel
Options de diode de données
Options de diode de données
Plus de détails
- Facteur de forme
Montage en rack 19”, rails statiques
Espace rack 1U pour les deux proxies
physiquement séparés (½ U chacun)
Montage en rack 19”, rails coulissants. Espace rack 2U pour les deux proxies + 1U pour l'option diode optique
Montage en rack 19”, rails coulissants. Espace rack 2U pour les deux proxies + 1U pour l'option diode optique
- Dimensions et poids
L 479 x P 420 x H 44 (total)
12 Kg / 26,5 Lb (total)
L 482 x P 548 x H 43 (par proxy)
13,2 Kg / 29,2 Lb (par proxy)
L 482 x P 817 x H 43 (par proxy)
17,5 Kg / 38,6 Lb (par proxy)
- Alimentation électrique
2x 400 W PSU
4 x 600 W PSU
(2 par proxy 1U)
4 x 800 W PSU
(2 par proxy 1U)
- Capacités de transfert de fichiers
Plus de 1000 fichiers de 64 Ko envoyés /sec à 500 Mbit/s en FTPS
Plus de 1000 fichiers de 125 Ko /sec. Taille maximale de fichier 100 Go. Mise à niveau matérielle possible
Plus de 1000 fichiers de 1 Mo /sec. Taille maximale de fichier 500 Go. Mise à niveau matérielle possible
Limité à 2 connecteurs simultanés
Agents logiciels hors proxy
Connecteurs simultanés illimités
Agents logiciels sur/hors proxy
Connecteurs simultanés illimités
Agents logiciels sur/hors proxy
- Haute disponibilité
En cours de développement
HA actif-actif avec basculement automatique ℗
Liaison optique/isolateur unidirectionnel
Liaison optique/isolateur unidirectionnel ou choix parmi 3 diodes optiques optionnelles
Liaison optique/isolateur unidirectionnel ou choix parmi 3 diodes optiques optionnelles
- Mode inversé, antivirus et filtrage
Non inclus
Mode inversé, par exemple IT vers OT ou Public vers Restreint, pris en charge avec l'option Double Antivirus
Filtrage de fichiers basé sur la détection du type de fichier réel et l'inspection du contenu JSON/XML (Option)
Mode inversé, par exemple IT vers OT ou Public vers Restreint, pris en charge avec l'option Double Antivirus
Filtrage de fichiers basé sur la détection du type de fichier réel et l'inspection du contenu JSON/XML (Option)
Facteur de forme / Alimentation électrique / Dimensions et poids
OWA-1U-500M-1G
Montage en rack 19”, rails statiques. Espace rack 1U pour les deux proxies physiquement séparés (½ U chacun)
2x 400 W PSU
L 479 x P 420 x H 44 (total) | 12 Kg / 26,5 Lb (total)
OWA-3U-1G
Montage en rack 19”, rails coulissants. Espace rack 2U pour les deux proxies + 1U pour l’option diode optique
4 x 600 W PSU (2 par proxy 1U)
L 482 x P 548 x H 43 (par proxy) | 13,2 Kg / 29,2 Lb (par proxy)
OWA-3U-10G-25G
Montage en rack 19”, rails coulissants. Espace rack 2U pour les deux proxies + 1U pour l’option diode optique
4 x 800 W PSU (2 par proxy 1U)
L 482 x P 817 x H 43 (par proxy) | 17,5 Kg / 38,6 Lb (par proxy)
Performances / Capacités
OWA-1U-500M-1G
Plus de 1000 fichiers de 64 Ko envoyés /sec à 500 Mbit/s en FTPS.
Limité à 2 connecteurs simultanés et agents logiciels hors proxy
Haute disponibilité en cours de développement
OWA-3U-1G
Plus de 1000 fichiers de 125 Ko /sec. Taille maximale de fichier 100 Go. Mise à niveau matérielle possible.
Connecteurs simultanés illimités et agents logiciels sur/hors proxy
Haute disponibilité actif-actif avec basculement automatique℗
OWA-3U-10G-25G
Plus de 1000 fichiers de 1 Mo /sec. Taille maximale de fichier 500 Go. Mise à niveau matérielle possible.
Connecteurs simultanés illimités et agents logiciels sur/hors proxy
Haute disponibilité non disponible
Sécurité
OWA-1U-500M-1G
Liaison optique/isolateur unidirectionnel
Fonctionnalités de sécurité avancées non incluses
OWA-3U-1G
Liaison optique/isolateur unidirectionnel ou choix parmi 3 diodes optiques optionnelles
ANSSI (FR) – OTAN – EAL7+
Mode inversé, par exemple IT vers OT ou Public vers Restreint, pris en charge avec l’option Double Antivirus
Filtrage de fichiers basé sur la détection du type de fichier réel et l’inspection du contenu JSON/XML (Option)
OWA-3U-10G-25G
Liaison optique/isolateur unidirectionnel ou choix parmi 3 diodes optiques optionnelles
ANSSI (FR) – OTAN – EAL7+
Mode inversé, par exemple IT vers OT ou Public vers Restreint, pris en charge avec l’option Double Antivirus
Filtrage de fichiers basé sur la détection du type de fichier réel et l’inspection du contenu JSON/XML (Option)
Certifications des diodes compatibles
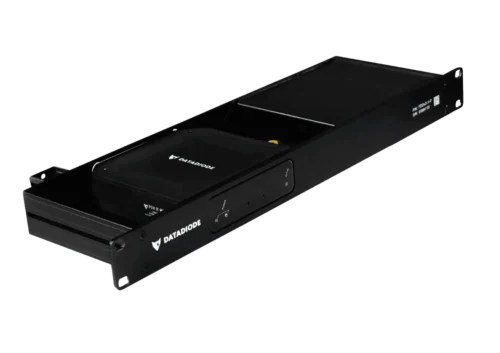
Les certifications s'appliquent aux composants de diodes OEM optionnels intégrés au cœur d'OWA, entièrement testés et validés pour garantir une sécurité unidirectionnelle renforcée par le matériel, évaluée de manière indépendante.
Cœur optique certifié ANSSI
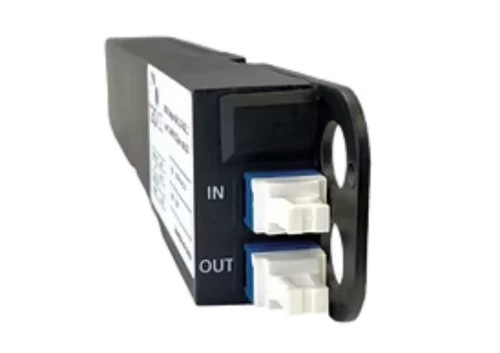
OWA peut être configuré autour d’une technologie de cœur optique qualifiée par l’ANSSI, l’Agence Nationale de la Sécurité des Systèmes d’Information française. Cette configuration intègre la diode optique passive Allentis Tapics, reconnue pour les déploiements souverains à haute assurance.
La qualification ANSSI valide le mécanisme d’application physique unidirectionnel au niveau matériel dans le cadre d’un schéma d’évaluation national formel. Cela garantit que la frontière de sécurité elle-même — le cœur d’isolation optique — est évaluée et approuvée de manière indépendante par une autorité souveraine reconnue.
Cœur optique OTAN / Secret UE
OWA peut être configuré avec un cœur optique conçu pour répondre aux exigences de déploiement OTAN Secret et UE Secret, garantissant son adéquation aux environnements classifiés inter-domaines.
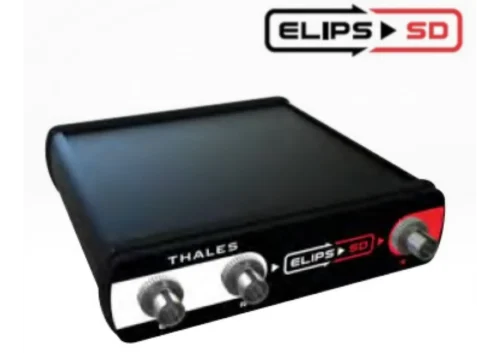
Dans cette configuration, OWA intègre la diode optique passive Thales ELIPS SD, qualifiée par l’ANSSI et évaluée à des niveaux d’assurance équivalents à EAL7+ selon les schémas nationaux. Conçu pour l’échange de données de niveau défense sous des cadres de sécurité gouvernementaux stricts, son mécanisme d’application unidirectionnel prend en charge le transfert sécurisé d’informations sensibles tout en préservant une séparation stricte des domaines pour les infrastructures souveraines et à fort impact.
Évaluation Critères Communs - EAL 7+
OWA peut être configuré avec un cœur électro-optique évalué jusqu’aux Critères Communs EAL7+, représentant les niveaux d’assurance formelle les plus élevés atteignables pour un composant d’application de sécurité.
Dans cette configuration, OWA intègre la diode électro-optique durcie Sentyron (1G / 10G), dont le mécanisme d’application unidirectionnel a fait l’objet d’une vérification formelle de la conception et d’une analyse avancée des vulnérabilités. Ce niveau d’évaluation est particulièrement adapté aux environnements de défense, classifiés et d’infrastructures critiques à fortes conséquences où la confiance architecturale doit reposer sur des propriétés de sécurité vérifiées mathématiquement.
Cadres de sécurité industrielle (ISA-IEC 62443)
Au-delà de la certification au niveau des composants, les architectures OWA sont conçues pour prendre en charge la conformité aux principaux cadres industriels et gouvernementaux tels que l’IEC/ISA-62443, la NIS2 et les réglementations nationales sur les infrastructures critiques.
En imposant une communication unidirectionnelle au niveau matériel et en réduisant structurellement les surfaces d’attaque entrantes, OWA simplifie les preuves de sécurité, facilite les audits et réduit le nombre de contrôles compensatoires requis pour atteindre des niveaux de sécurité plus élevés (par exemple, SL3–SL4). Cette approche structurelle soutient également un positionnement plus solide en matière d’assurance cybersécurité et des résultats d’évaluation des risques.
En tant que fournisseur de diodes souveraines, pourquoi devrais-je m'associer à Cyberium et demander une évaluation de compatibilité ?
Concentrez vos efforts de souveraineté sur la couche de sécurité matérielle critique, tandis que nos proxys gèrent les fonctions applicatives non critiques mais très complexes (dont les coûts de R&D sont mutualisés sur de nombreux déploiements) — permettant un échange de données multiprotocole plus fiable, plus rapide et doté de toutes les fonctionnalités.
Solution Inter-Domaines (CDS)
OWA évolue d'une passerelle unidirectionnelle vers une sécurité inter-domaines entièrement intégrée
OWA étend la sécurité unidirectionnelle renforcée par le matériel avec des mécanismes de protection inter-domaines intégrés, permettant des flux de travail bidirectionnels complexes et asynchrones à travers plusieurs domaines de sécurité, toujours en s'appuyant sur une diode de données matérielle unidirectionnelle stricte en son cœur — garantissant que les données échangées entre les environnements restent sûres, conformes et opérationnellement utilisables, même dans des scénarios à haut risque ou à flux inversé, des zones publiques ou moins sécurisées aux environnements les plus sensibles et classifiés.
Double inspection approfondie des fichiers par antivirus
Assurez un transfert de données sans logiciels malveillants grâce à des moteurs d'analyse haute performance à vitesse filaire
Désarmement et Reconstruction de Contenu (CDR) approfondis
Nettoyez et reconstruisez les fichiers en supprimant tout contenu actif ou potentiellement malveillant, garantissant que seules des données sûres et utilisables sont transférées entre les domaines.
Contrairement aux approches basées sur la détection, le CDR considère tous les fichiers comme non fiables et les reconstruit en versions propres et conformes — protégeant contre les menaces de type ‘zero-day’ et les menaces évasives basées sur les fichiers.
Flux de données bidirectionnels asynchrones
Permettez un échange de données sécurisé en utilisant des doubles diodes pour des transferts bidirectionnels contrôlés
Filtrage et validation granulaires du contenu
Appliquez un contrôle strict à l'aide de la détection du type de fichier réel et de l'inspection des données structurées
Flux de travail de traitement et de validation personnalisés
Mettez en œuvre des contrôles automatisés et manuels pour des échanges de données sécurisés et auditables
Reconnu dans les secteurs critiques
- Gouv. & Défense
- OWA 2U/3U
- MQTT, SFTP, FTP/S/ES
- OT critique et Industrie 4.0
- OWA 2U/3U
- Cisco Splunk
- API HTTP/S, SFTP, FTP/S/ES
- OT critique et Industrie 4.0
- OWA 2U/3U
- Emerson AMS Optics
- API HTTP/S
- OT critique et Industrie 4.0
- OWA 2U/3U
- SCADA sur mesure, Siemens WinCC
- Agent de bases de données SQL
- OT critique et Industrie 4.0
- OWA 2U/3U
- SCADA sur mesure
- Agent de bases de données SQL
- OT critique et Industrie 4.0
- OWA 2U/3U
- GE OSM (On-Site Manager)
- Agent de transfert de fichiers, SFTP, FTP/S/ES
Discrètement apprécié par les entités souveraines du monde entier
Nous avons installé une paire de diodes de données et de proxys Cyberium sur une plateforme offshore en 2015. Onze ans plus tard, ils fonctionnent toujours en continu sans aucune intervention de maintenance sur site. À vrai dire, j’avais fini par les oublier… jusqu’à ce que je réalise qu’ils étaient toujours là, accomplissant discrètement leur mission.
(ndlr : nom de marque/société différent à l’époque, mais produit de même fabrication)
Directeur des opérations offshore, Top 5 mondial du secteur pétrolier et gazier
Notre diode de données Cyberium fonctionne 24h/24 et 7j/7 depuis sept ans maintenant, sans qu’un seul fichier n’ait été perdu ou corrompu. Dans notre environnement, nous ne pouvons tout simplement pas nous permettre de perdre des données. Après sept ans, elle ne nous a jamais donné de raison de nous inquiéter.
(abr. : nom de marque/société différent à l’époque, mais même fabrication de produit)
Responsable Ingénierie, Systèmes de contrôle aux frontières E-Gate - Moyen-Orient
Nous utilisions huit diodes auparavant. C’était compliqué et, honnêtement, fragile. Avec Cyberium, nous sommes passés à un seul appareil. Cela a simplifié l’architecture du jour au lendemain. Maintenant, c’est prévisible, plus facile à surveiller, et nous ne sommes plus constamment confrontés à de petits problèmes opérationnels.
Lieutenant M., Division Cybersécurité - Agence de Sécurité Nationale (Moyen-Orient)
Pourquoi est-ce que j’insiste pour déployer des diodes de données Cyberium sur chaque connexion OT/IT sans exception ? Parce que je veux dormir sur mes deux oreilles.
Ingénieur système senior, Opérateur gazier majeur (Moyen-Orient)
Selon moi, le déploiement a considérablement renforcé notre confiance dans la sécurité de notre réseau OT, tout en nous permettant de fournir des données au réseau d’entreprise.
Responsable Principal du Département OT Industriel, Réseau Électrique National (ASEAN)
Nous sécurisons le critique
— connectant ce qui devrait rester isolé.
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)

- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)

- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)

- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)

- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)

- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)
