

Passerelle de Segmentation Réseau Unidirectionnelle
Favoriser la transformation numérique axée sur les données OT, le Big Data et l’IA,
tout en respectant nativement les normes de cybersécurité les plus strictes.
« Si vous êtes suffisamment critique pour être une cible, attendez-vous à des capacités de niveau étatique contre vos défenses »
Les environnements industriels connaissent une profonde transformation : les données OT sont désormais le moteur de la performance, de la sécurité et de l’innovation numérique — tandis que la connectivité accrue expose les systèmes de contrôle à des cybermenaces aux conséquences physiques réelles.
Dans un contexte où les adversaires recherchent de plus en plus la perturbation plutôt que la rançon, la convergence de l’IT et de l’OT redéfinit les hypothèses de risque, faisant de la continuité de la production, de la sécurité et de la résilience des infrastructures des préoccupations stratégiques. La cybersécurité ne peut plus reposer principalement sur la détection et la remédiation, et doit s’orienter vers la prévention et la protection structurelle.
Principaux défis de cybersécurité à surmonter
Panorama des risques des infrastructures OT critiques — En chiffres
La convergence numérique redéfinit le risque industriel, élargissant l’exposition des infrastructures OT critiques.
Augmentation des incidents de sécurité visant les infrastructures critiques depuis 2022
des attaques OT proviennent de failles IT initiales
des organisations industrielles affirment que la convergence IT/OT est essentielle à l’atteinte de leurs objectifs stratégiques
Pourquoi la solution de Cyberium est-elle un choix naturel pour la sécurisation des infrastructures critiques ?
Segmentation matérielle unidirectionnelle qui arrête les APT distants par conception
Segmentation physique alignée sur les objectifs de sécurité les plus élevés de l'IEC/ISA-62443
Dans les environnements OT critiques, les menaces avancées exploitent principalement la connectivité bidirectionnelle, les vulnérabilités logicielles et les erreurs de configuration. La segmentation basée sur des pare-feu repose sur des contrôles multicouches définis par logiciel et une maintenance continue, nécessitant de multiples mesures compensatoires pour atteindre des niveaux de sécurité plus élevés.
En imposant une segmentation réseau unidirectionnelle stricte au niveau matériel, Cyberium élimine par conception les chemins de communication entrants. Cette réduction intrinsèque de la surface d’attaque offre une protection déterministe contre les APT distants et soutient directement les objectifs de sécurité IEC/ISA-62443 jusqu’aux niveaux SL3-SL4, sans dépendre de règles complexes ou de contrôles compensatoires continus.
Transfert de données OT garanti sans étendre la surface d'attaque
Soutenir la convergence IT/OT sans hériter du risque IT
La performance industrielle, la surveillance et la conformité dépendent de plus en plus du flux de données OT vers les plateformes IT, SOC ou d’analyse. Le défi consiste à permettre ce transfert de données sans hériter de l’exposition côté IT.
Cyberium fournit une pile complète d’activation OT vers IT, combinant la réplication consciente des protocoles et les meilleurs connecteurs entre les historiens et SCADA, les alarmes et événements, les plateformes SIEM et les services de données industrielles. Des données de séries temporelles et RTU à l’OPC UA, Syslog, SFTP/FTPS, MQTT ou aux protocoles industriels, les données OT deviennent directement utilisables en amont pour la maintenance prédictive, la surveillance centralisée et la conformité — sans redessiner les architectures ou les chaînes d’outils OT existantes.
Conçu pour les opérations industrielles critiques à long cycle de vie
Flexibilité opérationnelle, intégration fiable
Les environnements OT fonctionnent en continu, souvent pendant des décennies, sous des contraintes strictes de sécurité et de disponibilité. Les mécanismes de sécurité qui introduisent des temps d’arrêt, des mises à jour fréquentes ou des dépendances fragiles sont incompatibles avec ces réalités.
La segmentation réseau de Cyberium est basée sur du matériel de qualité entreprise, critique pour la mission, conçu pour un fonctionnement ininterrompu, s’intégrant parfaitement aux architectures OT existantes tout en préservant la disponibilité, la sécurité et la continuité opérationnelle — même en cas de défaillance ou de maintenance.
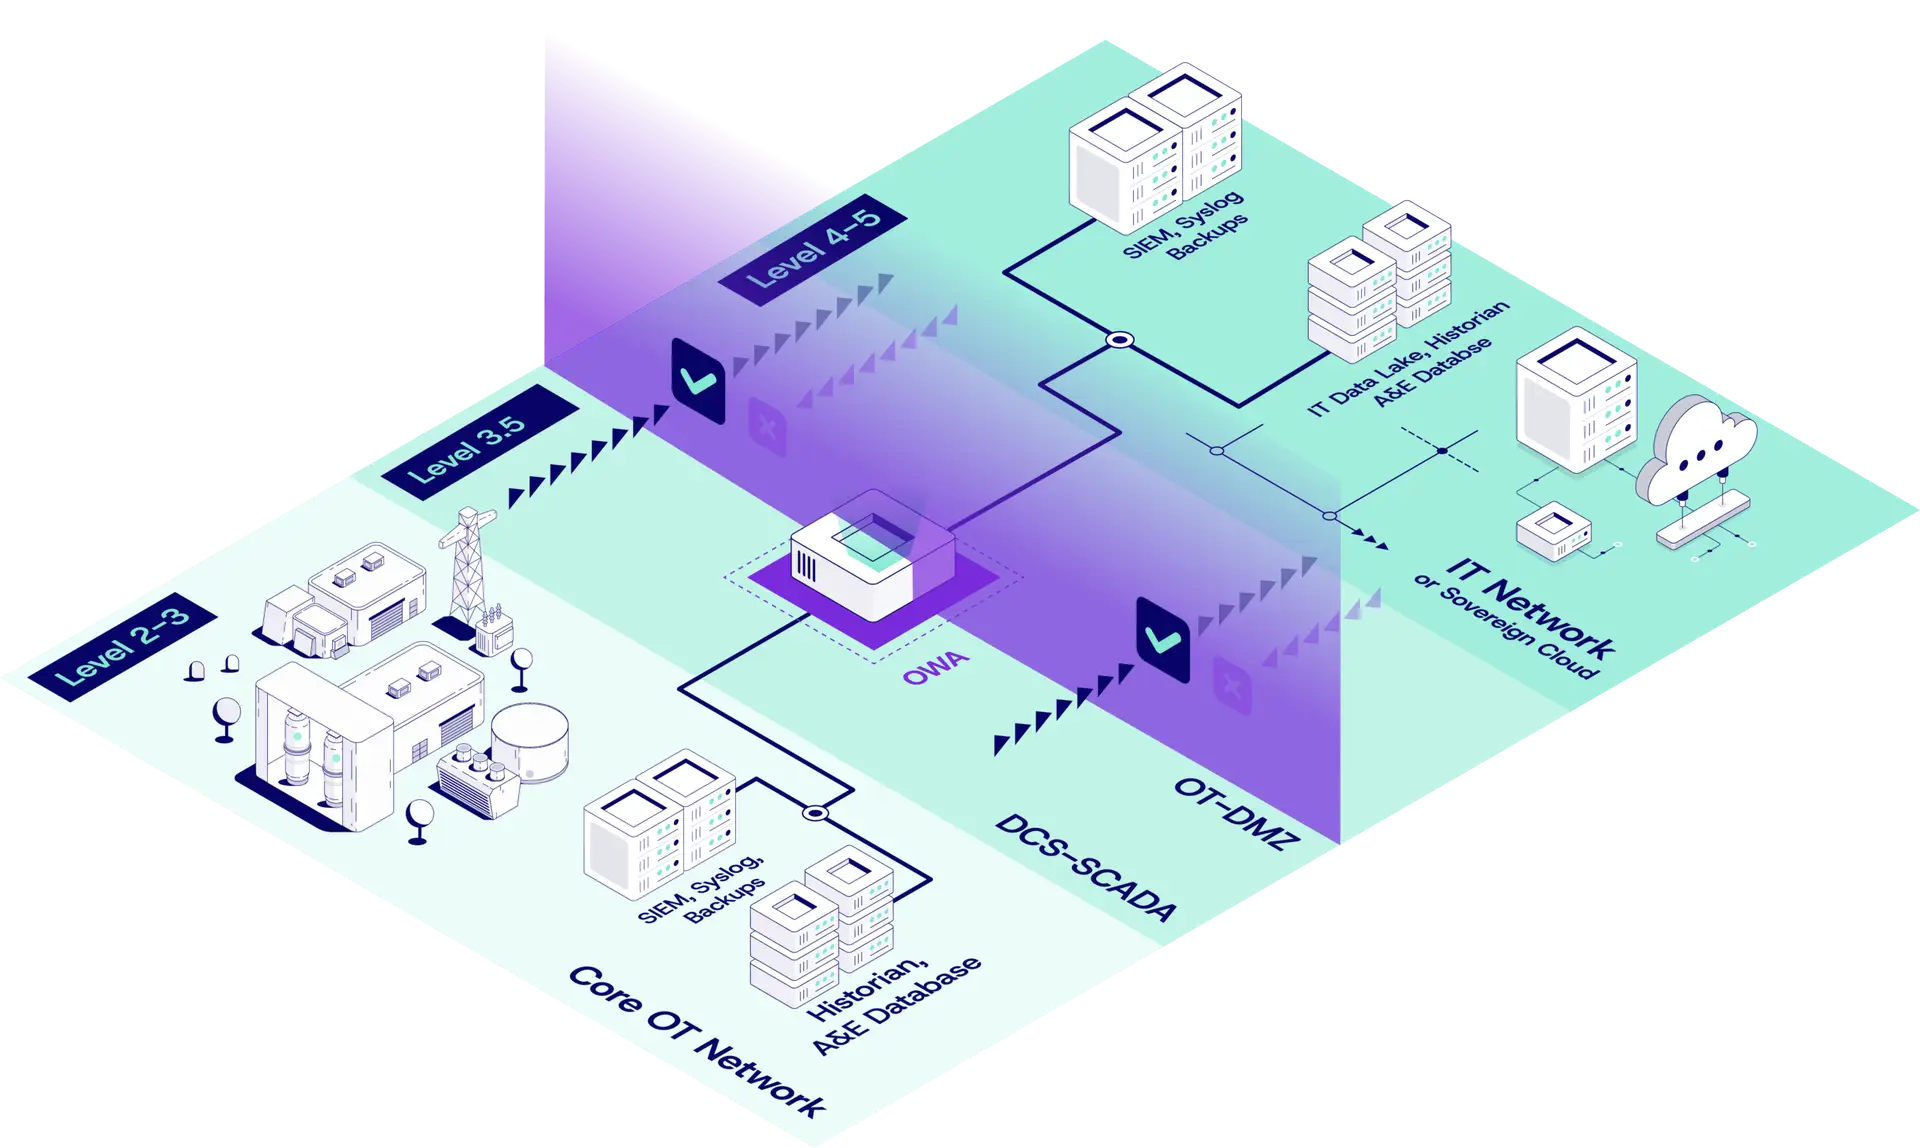
Intégration aux principaux écosystèmes industriels
Validé, embarqué ou référencé au sein de solutions de cybersécurité OEM sélectionnées
Applications sectorielles
Plusieurs secteurs verticaux, une réalité commune de la sécurité OT : sûreté, conformité et connectivité.
Électricité — Résilience du réseau et de la production
Les systèmes électriques modernes intègrent des technologies de réseau intelligent pour optimiser la production, la distribution et la réponse à la demande. Cependant, l’augmentation de la connectivité, de l’automatisation et de l’échange de données élargit la surface d’attaque, exposant les sous-stations, les systèmes de contrôle et les appareils de terrain à des cybermenaces qui peuvent provoquer des pannes de service en cascade ou des états dangereux. La sécurité OT doit concilier disponibilité, réglementation en matière de sûreté et cybermenaces évolutives, y compris les attaques parrainées par des États ayant un impact physique.
La directive NIS2 et les cadres similaires mettent l’accent sur la gestion des risques à travers l’IT et l’OT — exigeant une segmentation robuste pour protéger les réseaux SCADA et de contrôle de distribution sans altérer la continuité opérationnelle.
Segmenter les domaines de contrôle SCADA et des sous-stations de l’IT d’entreprise pour limiter les mouvements latéraux.
Sécuriser la télémétrie à distance et les liens de commande au sein des réseaux de distribution tout en préservant la conformité réglementaire.
Pétrole & Gaz — Protection des systèmes de production, de distribution et de sûreté
Les installations pétrolières et gazières combinent des piles OT complexes (SCADA, PLC, ICPS) avec des opérations à distance et offshore qui reposent sur des réseaux de contrôle automatisés et de capteurs. Alors que la transformation numérique connecte des actifs auparavant isolés, les cybermenaces peuvent affecter non seulement la continuité de la production, mais aussi la sécurité des travailleurs et l’intégrité environnementale. Les systèmes offshore et sous-marins sont confrontés à un risque OT accru en raison des contrôles IT/OT hybrides et des fenêtres de maintenance contraintes, souvent avec une capacité limitée à appliquer des correctifs ou des mises à jour.
Sécuriser les chemins de contrôle à distance pour les plateformes offshore, en garantissant que les commandes critiques ne peuvent pas être falsifiées ou altérées.
Protéger les systèmes de contrôle des pipelines contre les attaques latérales provenant de l’IT tout en permettant une télémétrie sécurisée vers les opérations centrales.
Traitement de l'eau — Protection de la sécurité publique et de la conformité
Les usines de traitement de l’eau dépendent des systèmes OT pour gérer les pompes, les vannes et le dosage chimique qui affectent directement la santé publique. La cybersécurité OT doit ici empêcher toute interférence non autorisée avec les processus de traitement, maintenir la conformité aux réglementations comme NIS2 et soutenir le reporting aux régulateurs — le tout sans compromettre la disponibilité du service. L’intégration avec l’IT et l’analyse favorise l’efficacité opérationnelle mais introduit également des risques de manipulation malveillante ou de boucles de contrôle involontaires. Assurer une segmentation appropriée et des flux de données supervisés est vital pour prévenir la corruption des données ou la perturbation des processus.
Isoler les boucles de contrôle physique critiques des réseaux administratifs et de l’accès externe.
Permettre des flux de données de supervision sécurisés vers les plateformes d’analyse et de conformité.
Transport — Sécurisation de la mobilité et des systèmes de contrôle
Les systèmes de transport (ferroviaire, métro, aéroports) s’appuient sur l’OT pour gérer la signalisation, le contrôle des véhicules et les opérations d’infrastructure. Les cyberrisques dans ces environnements peuvent entraîner des interruptions de service, des risques pour la sécurité et des impacts opérationnels généralisés — en particulier lorsque les réseaux IT sont connectés à l’OT pour la planification, la surveillance ou le reporting. Les systèmes de transport critiques relèvent de plus en plus de la directive NIS2 ou de directives similaires, exigeant une gestion structurée des risques OT, une segmentation et une assurance.
Segmenter les systèmes de signalisation et de contrôle des réseaux de billetterie et d’entreprise.
Protéger les diagnostics à distance et les flux de données de localisation sans exposer les canaux de contrôle.
Chimie — Sûreté des processus et intégration des cyberrisques
Les usines de production chimique opèrent des processus très sensibles où les cyberattaques sur l’OT peuvent entraîner des réactions dangereuses, des fuites ou des contaminations. Ces environnements utilisent souvent des équipements hérités avec une sécurité intégrée limitée, rendant la segmentation et l’isolation des risques critiques. La sécurité OT dans la production chimique doit être étroitement intégrée à la gestion de la sécurité industrielle et aux cadres de conformité réglementaire, en priorisant à la fois la cybersécurité et les évaluations de la sécurité des processus (par exemple, cyber PHA / cyber HAZOP).
Assurer l’intégrité des boucles de contrôle pour les réacteurs et la manipulation des substances dangereuses.
Permettre le partage sécurisé de données avec les systèmes MES/ERP pour le contrôle qualité et le reporting de conformité.
Hôpitaux & Santé — Protection des systèmes CDS médicaux et opérationnels
Les établissements de santé s’appuient sur les systèmes OT pour la gestion des bâtiments, le contrôle des équipements médicaux et les systèmes vitaux. Les intrusions cybernétiques peuvent compromettre la sécurité des patients ou perturber la prestation de soins critiques. Les prestataires de soins de santé étant désormais classés dans le cadre élargi des infrastructures critiques comme NIS2 et les lignes directrices de l’ENISA, les systèmes OT dans les hôpitaux doivent être segmentés pour prévenir les mouvements latéraux depuis l’IT d’entreprise, et les flux de données doivent être sécurisés pour soutenir la fiabilité, la confidentialité et le reporting réglementaire.
Segmenter les réseaux de dispositifs médicaux et les systèmes d’automatisation des bâtiments de l’IT administrative.
Sécuriser la télémétrie opérationnelle et les alarmes vers les SOC pour la conformité et la surveillance des incidents.
Reconnu dans les Secteurs Critiques
- OT critique et Industrie 4.0
- OWA 2U/3U
- SCADA sur mesure, Siemens WinCC
- Agent de bases de données SQL
- OT critique et Industrie 4.0
- OWA 2U/3U
- SCADA sur mesure
- Agent OPC UA
- OT critique et Industrie 4.0
- OWA 2U/3U
- Cisco Splunk
- API HTTP/S, Syslog
- OT critique et Industrie 4.0
- OWA 2U/3U
- SCADA sur mesure
- Agent de bases de données SQL
- OT critique et Industrie 4.0
- OWA 2U/3U
- Hexagon PAS
- Agent de transfert de fichiers, SMTP
- OT critique et Industrie 4.0
- OWA 2U/3U
- GE OSM (On-Site Manager)
- Agent de transfert de fichiers, SFTP, FTP/S/ES
Avantages clés. Avec Cyberium, fini le temps de...
La panique des zero-day
Le patching d’urgence est éliminé en supprimant les chemins d’attaque entrants.
L'air-gap frustrant
Les rituels d’air-gap sont remplacés par des flux de données automatisés.
Dépassez la cybersécurité réactive. Protégez votre périmètre tout en générant un ROI mesurable.
Moins de contrôles à implémenter pour la conformité, des audits et des preuves de cybersécurité simplifiés, un effort de maintenance réduit dans les zones OT restreintes — et des primes d’assurance cyber réduites grâce à un risque structurel plus faible.
L'augmentation des OPEX
Éliminée par une maintenance de sécurité quasi nulle et une réduction des temps d’arrêt imprévus.
Les mises à jour incessantes
Évitées, permettant aux équipes de se recentrer sur le contrôle et les opérations du système.
Protégé par notre solution pour l'OT critique & l'Industrie 4.0

Nous sécurisons le critique
— connectant ce qui devrait rester isolé.
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)

- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)

- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)

- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)

- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)

- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)
