

Plateforme d'intégration et de connectivité OWA
Garantir l'intégrité, la performance et l'exploitabilité de vos flux de données au sein d'architectures strictement unidirectionnelles
Aperçu des principales capacités de connectivité OWA
Connectivité unidirectionnelle native multi-protocole entre domaines sécurisés
Transfert et réplication de données en temps réel, sensible aux applications
Déconstruction et Reconstruction de Protocole de Couche 7 au niveau applicatif
et bases de données pris en charge
Intégrations natives avec les
principaux logiciels OT
Connecteurs OWA Core et agents logiciels de réplication
Des connecteurs natifs au niveau protocolaire intégrés dans OWA aux agents déportés gérant des scénarios de réplication de données avancés et proactifs.
Agents logiciels de réplication
Connecteur principal SFTP, FTP/S/ES
Le connecteur SFTP, FTP/S/ES permet un échange sécurisé de données basé sur des fichiers à travers les domaines de sécurité, prenant en charge les flux de travail de transfert de fichiers hérités et modernes largement utilisés dans les environnements industriels, d’infrastructure et d’entreprise. Au sein d’une architecture de diode de données strictement unidirectionnelle, il préserve les mécanismes de transfert de fichiers standard tout en empêchant toute session bidirectionnelle de franchir la limite de sécurité.
Côté source, les applications poussent les fichiers vers un point de terminaison de transfert de fichiers local hébergé sur le proxy amont. Le proxy valide, met en mémoire tampon et sérialise les charges utiles de fichiers pour un transfert unidirectionnel déterministe via la diode. Sur le proxy aval, les fichiers sont reconstruits et exposés aux systèmes récepteurs via des services SFTP / FTPS standard, permettant aux plateformes aval de récupérer les données normalement — sans établir de canal de retour.
Cette architecture assure la compatibilité avec les exportations opérationnelles en temps réel et les transferts par lots planifiés, tout en maintenant une application unidirectionnelle stricte et une gestion contrôlée des fichiers.
Le connecteur prend en charge l’interopérabilité directe avec des plateformes telles que Bently Nevada (System 1), GE OSM (On-Site Manager), Honeywell PHD, Emerson DeltaV AgileOps et Windows WSUS, et s’intègre à Hexagon PAS via des agents dédiés. Il exploite également les agents SQL et les agents de transfert de fichiers (pour un mouvement de fichiers unidirectionnel automatisé et basé sur des files d’attente où les répertoires amont sont vidés à mesure que les référentiels aval sont remplis) pour des flux de travail de réplication de données avancés ou personnalisés.
Prise en charge native pour :
Connecteur Core API HTTP/S
Le connecteur d’API HTTP/S permet des échanges de données basés sur REST sécurisés, structurés et évolutifs entre domaines de sécurité, largement adoptés dans les architectures industrielles, d’infrastructure et d’entreprise. Dans un environnement de diode de données strictement unidirectionnel, il préserve les modèles d’intégration pilotés par API sans permettre à aucune session HTTP bidirectionnelle de traverser la frontière de sécurité.
Côté source, les applications interagissent avec un point de terminaison HTTP/S local hébergé sur le proxy amont. Ce proxy capture et sérialise les requêtes d’API ou les sorties structurées (JSON, XML) pour un transfert unidirectionnel via la diode. Sur le proxy aval, les points de terminaison d’API ou connecteurs correspondants reconstruisent et exposent les données aux systèmes récepteurs, maintenant une compatibilité REST native — sans qu’aucune session HTTP de bout en bout ne traverse les domaines.
Cette approche maintient une interopérabilité totale de l’écosystème tout en imposant une communication unidirectionnelle stricte. Elle prend en charge des intégrations directes avec des plateformes telles que Emerson AMS Optics et Cisco Splunk, permettant une interopérabilité native sans déploiement d’agents supplémentaires, tout en préservant une séparation stricte des domaines et en éliminant tout chemin de retour de contrôle.
Prise en charge native pour :
Connecteur principal MQTT
Le connecteur MQTT permet un streaming de données publish/subscribe sécurisé, léger et évolutif à travers les domaines de sécurité, largement adopté dans les architectures industrielles, d’infrastructure et d’entreprise. Dans un environnement de diode de données strictement unidirectionnel, il préserve le modèle MQTT sans permettre à aucune session bidirectionnelle de traverser la frontière de sécurité.
Côté source, les applications publient des données vers un broker MQTT local situé sur le proxy amont. Ce proxy extrait et sérialise les données de sujet pour un transfert unidirectionnel via la diode. Côté proxy aval, un broker MQTT correspondant reconstitue les sujets MQTT et fonctionne comme un éditeur local, permettant aux clients aval de s’abonner normalement — sans qu’aucune session MQTT de bout en bout ne traverse les domaines.
Cette approche maintient une compatibilité totale avec l’écosystème tout en garantissant une communication unidirectionnelle stricte. Elle prend en charge un large éventail de cas d’usage de la télémétrie, y compris les protocoles de réseau électrique tels que IEC 60870-5-104 et DNP3/DNCP via l’Agent de Protocole Électrique, permettant ainsi de transférer en toute sécurité des données opérationnelles structurées sans introduire de chemin de retour de contrôle.
Prise en charge native pour :
Connecteur UDP Core
Le connecteur UDP permet une transmission de datagrammes légère et à faible latence à travers les domaines de sécurité, tout en assurant une application unidirectionnelle stricte. Conçu pour les architectures événementielles et basées sur la télémétrie, il prend en charge des modèles de communication simples et sans état, sans introduire de session bidirectionnelle.
Côté source, les systèmes émettent des datagrammes UDP — tels que des traps SNMP ou des données de télémétrie applicatives — vers une interface UDP locale hébergée sur le proxy amont. Ces paquets sont capturés, validés et transférés de manière unidirectionnelle via la diode de données. Côté aval, l’interface correspondante reconstruit et transmet les datagrammes aux systèmes récepteurs désignés, en maintenant la transparence du protocole tout en assurant une stricte séparation des domaines.
Ce connecteur est particulièrement adapté à la transmission générique de traps SNMP, aux alertes de surveillance d’infrastructure et aux flux de télémétrie légers nécessitant une surcharge minimale et une livraison unidirectionnelle déterministe.
Prise en charge native pour :
Connecteur central Syslog (Transfert)
Le Connecteur Syslog permet un transfert de journaux sécurisé et unidirectionnel entre les domaines de sécurité, préservant les flux de travail de surveillance basés sur Syslog standard tout en imposant une communication strictement unidirectionnelle. Il permet aux dispositifs d’infrastructure, aux équipements de sécurité ou aux applications d’émettre des journaux en amont, qui sont ensuite relayés via la diode de données sans établir de session de journalisation bidirectionnelle.
Côté source, les systèmes envoient des messages Syslog à un écouteur Syslog local hébergé sur le proxy amont. Les journaux sont capturés, validés et transférés de manière unidirectionnelle à travers la diode. Côté aval, un service Syslog correspondant reconstitue et transmet les événements aux collecteurs de journaux ou plateformes SIEM désignés, maintenant une compatibilité totale avec les infrastructures de surveillance de la sécurité d’entreprise.
Le connecteur prend en charge les intégrations avec ArcSight ainsi qu’avec les solutions SIEM génériques, permettant une surveillance centralisée de la sécurité sans exposer les environnements opérationnels au trafic de retour ou aux chemins de contrôle.
Prise en charge native pour :
Connecteur principal SMTP (Transfert d'e-mails)
Le connecteur SMTP permet le transfert sécurisé et unidirectionnel d’e-mails entre les domaines de sécurité, préservant les flux de travail de messagerie standard tout en imposant une communication unidirectionnelle stricte. Il permet aux systèmes de générer des alertes, des rapports ou des notifications en amont, qui sont ensuite relayés via la diode de données sans établir de session SMTP bidirectionnelle.
Côté source, les applications envoient des e-mails à un relais SMTP local hébergé sur le proxy amont. Les messages sont capturés, validés et transférés de manière unidirectionnelle via la diode. Côté aval, un service SMTP correspondant reconstitue et transmet les e-mails aux serveurs de messagerie ou destinataires désignés, en maintenant une compatibilité totale avec les infrastructures de messagerie d’entreprise standard.
Ce connecteur est particulièrement adapté aux environnements axés sur les alertes, y compris les intégrations telles que Hexagon PAS, où une notification sécurisée des événements entre les domaines de sécurité est requise sans exposer les chemins de communication de retour.
Prise en charge native pour :
Agent de réplication MICA Aveva Pi-to-Pi
MICA est un agent de réplication dédié, conçu pour la synchronisation unidirectionnelle sécurisée des infrastructures Aveva PI entre différents domaines de sécurité.
Il permet une réplication continue des données et métadonnées PI-to-PI depuis les environnements OT vers les systèmes PI centralisés ou d’entreprise, prenant en charge des volumes de tags élevés et une cohérence historique à long terme sans introduire de connectivité bidirectionnelle.
Entièrement intégré à l’architecture unidirectionnelle OWA de Cyberium, MICA garantit une synchronisation PI déterministe et sans perte, même en cas de pannes en aval.
Sa conception résiliente garantit la continuité des données et la visibilité opérationnelle à grande échelle, ce qui en fait une solution de confiance pour les groupes industriels consolidant les données PI à travers différents sites, zones ou niveaux de sécurité.
Agent de transfert de fichiers
Pour les flux de travail automatisés et basés sur des répertoires, l’Agent de transfert de fichiers peut compléter le connecteur FTP en surveillant les dossiers en amont et en transférant les fichiers nouvellement générés via le même pipeline unidirectionnel.
Contrairement aux sessions SFTP interactives, l’agent fonctionne en mode contrôlé basé sur une file d’attente : les fichiers sont extraits, transférés à sens unique et effacés en amont à mesure que le référentiel en aval est rempli — sans aucune logique de synchronisation ni échange bidirectionnel.
Prise en charge native pour :
Agents SQL pour bases de données
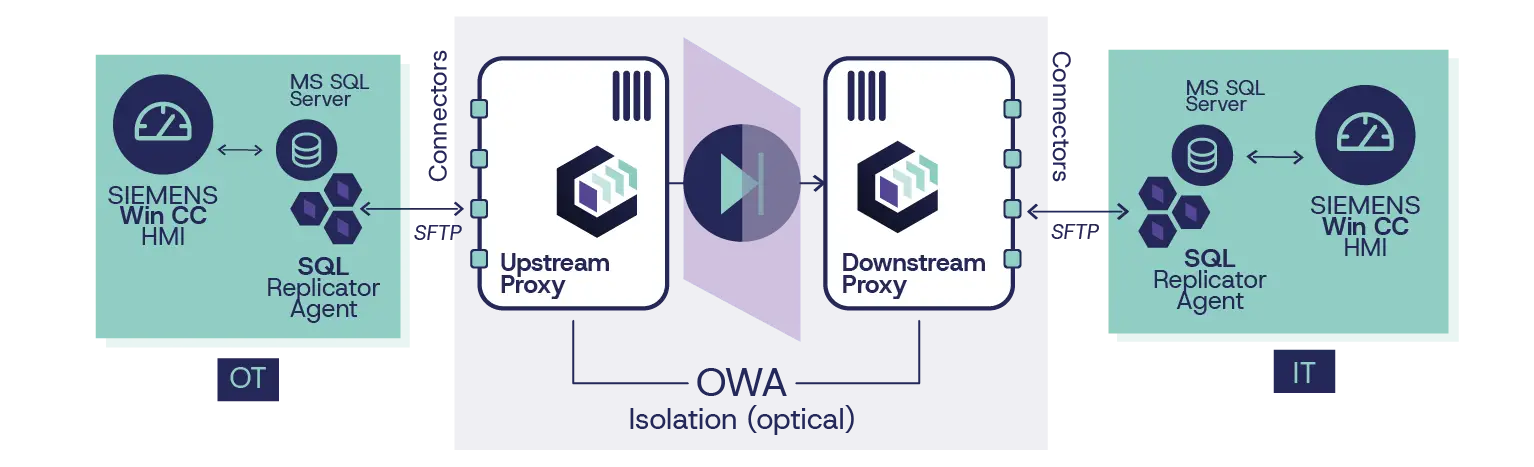
Les agents SQL Cyberium permettent le transfert de données unidirectionnel entre deux zones de confiance, à la fois pour les environnements DCS/SCADA et les applications métier basées sur l’IT, construites sur des bases de données relationnelles, avec une prise en charge complète de MS SQL et Oracle.
Conçus comme des agents génériques, ils sont déployés aux côtés des bases de données sources et adaptés par le biais de scripts légers pour refléter la structure, la logique et le modèle de transaction spécifiques de chaque application.
Deux modèles de transfert complémentaires sont pris en charge. Le premier permet le transfert de données incrémentiel, par lots, pour les cas d’usage opérationnels ou applicatifs où la réplication en temps réel n’est pas requise. Le second assure une réplication SQL en temps réel, pilotée par les modifications validées de la base de données, garantissant la disponibilité rapide des données pour la surveillance, l’analyse et la conformité — tout en maintenant une application unidirectionnelle stricte et un impact minimal sur les systèmes sources.
Prise en charge native pour :
Exemple d'architecture typique
Agent WSUS
L’Agent WSUS permet une distribution contrôlée et unidirectionnelle des mises à jour Windows depuis les environnements IT vers l’OT ou les zones restreintes. Il est conçu pour les infrastructures où la validation et le staging des correctifs sont centralisés, mais où le déploiement doit rester strictement à sens unique.
L’agent réplique à la fois les métadonnées de la base de données WSUS et les fichiers de charge utile des mises à jour à travers les domaines de sécurité via la diode de données, préservant ainsi les flux de travail de mise à jour Microsoft sans introduire de session bidirectionnelle.
Déployé aux côtés des composants de l’infrastructure WSUS, il garantit que les mises à jour approuvées peuvent être propagées dans des environnements isolés tout en maintenant une séparation stricte des domaines et en éliminant tout chemin de communication de retour.
Cette approche permet une distribution de correctifs IT-vers-OT conforme, auditable et déterministe dans les infrastructures réglementées ou critiques pour la sécurité.
Prise en charge native pour :
Agent OPC UA
L’Agent OPC UA permet l’extraction unidirectionnelle et sécurisée de données opérationnelles structurées à partir de serveurs OPC UA à travers différents domaines de sécurité. Il prend en charge les environnements où les données de processus doivent être consolidées de manière centralisée sans exposer les systèmes de contrôle à des voies de communication de retour.
Déployé aux côtés des infrastructures OPC UA en amont, l’agent lit et sérialise les nœuds de données sélectionnés pour un transfert unidirectionnel via la diode de données. Du côté de la réception, les données peuvent être ingérées par des plateformes compatibles ou des historiens de données tout en préservant le contexte structuré.
L’agent prend en charge l’intégration avec les principales plateformes industrielles telles qu’AspenTech (InfoPlus.21) et Yokogawa Data Historian, permettant une consolidation fiable des données pour l’analyse, la surveillance et le reporting d’entreprise.
Cette architecture garantit une séparation stricte entre les couches de contrôle opérationnel et les systèmes d’entreprise tout en préservant l’interopérabilité avec les écosystèmes OPC UA modernes.
Support natif pour :
Architecture typique
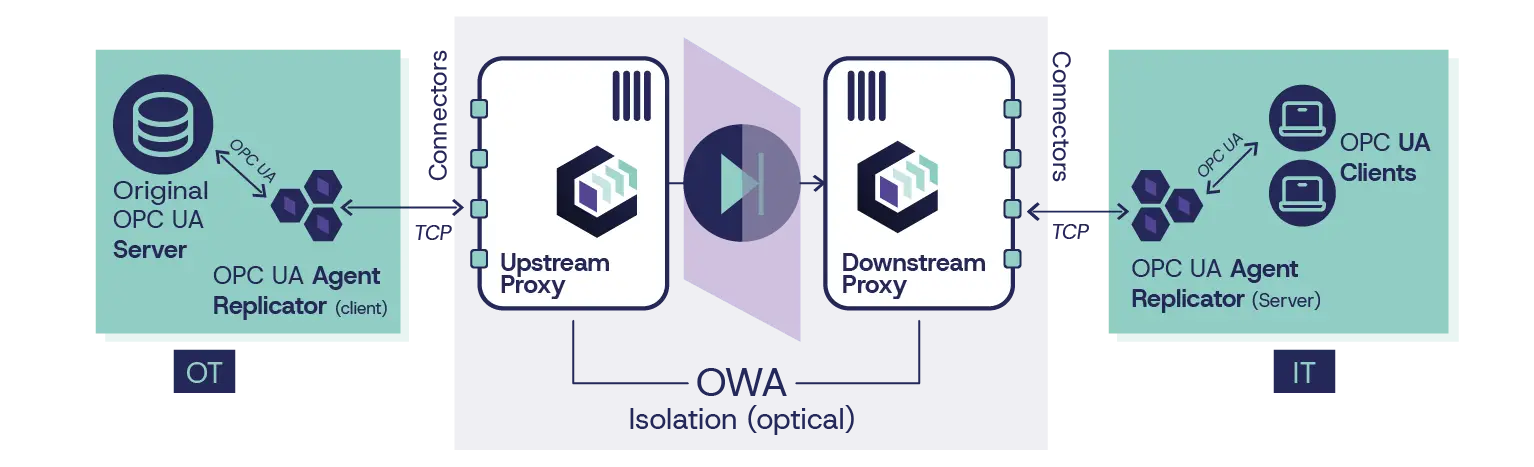
Agent de Protocoles Électriques
L’Agent de Protocoles Électriques permet le transfert sécurisé et unidirectionnel de la télémétrie électrique structurée entre les domaines de sécurité. Il prend en charge les protocoles d’utilité et de sous-station largement adoptés, notamment IEC 60870-5-104, DNP3, ICCP et Modbus.
Déployé aux côtés des environnements SCADA, RTU ou de sous-station, l’agent capture la télémétrie opérationnelle et sérialise les données de protocole pour un transfert unidirectionnel déterministe via la diode de données.
Côté réception, les données de réseau structurées sont reconstruites pour être intégrées dans des plateformes de surveillance, EMS ou d’analyse — sans exposer les réseaux opérationnels aux chemins de retour de contrôle.
Cette approche garantit que la télémétrie de l’infrastructure électrique peut être consolidée de manière centralisée tout en préservant une stricte séparation entre les opérations sur le terrain et les couches d’entreprise ou de supervision.
Prise en charge native pour :
Connecteurs de la plateforme core OWA
Connecteur principal SFTP, FTP/S/ES
Le connecteur SFTP, FTP/S/ES permet un échange sécurisé de données basé sur des fichiers à travers les domaines de sécurité, prenant en charge les flux de travail de transfert de fichiers hérités et modernes largement utilisés dans les environnements industriels, d’infrastructure et d’entreprise. Au sein d’une architecture de diode de données strictement unidirectionnelle, il préserve les mécanismes de transfert de fichiers standard tout en empêchant toute session bidirectionnelle de franchir la limite de sécurité.
Côté source, les applications poussent les fichiers vers un point de terminaison de transfert de fichiers local hébergé sur le proxy amont. Le proxy valide, met en mémoire tampon et sérialise les charges utiles de fichiers pour un transfert unidirectionnel déterministe via la diode. Sur le proxy aval, les fichiers sont reconstruits et exposés aux systèmes récepteurs via des services SFTP / FTPS standard, permettant aux plateformes aval de récupérer les données normalement — sans établir de canal de retour.
Cette architecture assure la compatibilité avec les exportations opérationnelles en temps réel et les transferts par lots planifiés, tout en maintenant une application unidirectionnelle stricte et une gestion contrôlée des fichiers.
Le connecteur prend en charge l’interopérabilité directe avec des plateformes telles que Bently Nevada (System 1), GE OSM (On-Site Manager), Honeywell PHD, Emerson DeltaV AgileOps et Windows WSUS, et s’intègre à Hexagon PAS via des agents dédiés. Il exploite également les agents SQL et les agents de transfert de fichiers (pour un mouvement de fichiers unidirectionnel automatisé et basé sur des files d’attente où les répertoires amont sont vidés à mesure que les référentiels aval sont remplis) pour des flux de travail de réplication de données avancés ou personnalisés.
Prise en charge native pour :
Connecteur Core API HTTP/S
Le connecteur d’API HTTP/S permet des échanges de données basés sur REST sécurisés, structurés et évolutifs entre domaines de sécurité, largement adoptés dans les architectures industrielles, d’infrastructure et d’entreprise. Dans un environnement de diode de données strictement unidirectionnel, il préserve les modèles d’intégration pilotés par API sans permettre à aucune session HTTP bidirectionnelle de traverser la frontière de sécurité.
Côté source, les applications interagissent avec un point de terminaison HTTP/S local hébergé sur le proxy amont. Ce proxy capture et sérialise les requêtes d’API ou les sorties structurées (JSON, XML) pour un transfert unidirectionnel via la diode. Sur le proxy aval, les points de terminaison d’API ou connecteurs correspondants reconstruisent et exposent les données aux systèmes récepteurs, maintenant une compatibilité REST native — sans qu’aucune session HTTP de bout en bout ne traverse les domaines.
Cette approche maintient une interopérabilité totale de l’écosystème tout en imposant une communication unidirectionnelle stricte. Elle prend en charge des intégrations directes avec des plateformes telles que Emerson AMS Optics et Cisco Splunk, permettant une interopérabilité native sans déploiement d’agents supplémentaires, tout en préservant une séparation stricte des domaines et en éliminant tout chemin de retour de contrôle.
Prise en charge native pour :
Connecteur principal MQTT
Le connecteur MQTT permet un streaming de données publish/subscribe sécurisé, léger et évolutif à travers les domaines de sécurité, largement adopté dans les architectures industrielles, d’infrastructure et d’entreprise. Dans un environnement de diode de données strictement unidirectionnel, il préserve le modèle MQTT sans permettre à aucune session bidirectionnelle de traverser la frontière de sécurité.
Côté source, les applications publient des données vers un broker MQTT local situé sur le proxy amont. Ce proxy extrait et sérialise les données de sujet pour un transfert unidirectionnel via la diode. Côté proxy aval, un broker MQTT correspondant reconstitue les sujets MQTT et fonctionne comme un éditeur local, permettant aux clients aval de s’abonner normalement — sans qu’aucune session MQTT de bout en bout ne traverse les domaines.
Cette approche maintient une compatibilité totale avec l’écosystème tout en garantissant une communication unidirectionnelle stricte. Elle prend en charge un large éventail de cas d’usage de la télémétrie, y compris les protocoles de réseau électrique tels que IEC 60870-5-104 et DNP3/DNCP via l’Agent de Protocole Électrique, permettant ainsi de transférer en toute sécurité des données opérationnelles structurées sans introduire de chemin de retour de contrôle.
Prise en charge native pour :
Connecteur UDP Core
Le connecteur UDP permet une transmission de datagrammes légère et à faible latence à travers les domaines de sécurité, tout en assurant une application unidirectionnelle stricte. Conçu pour les architectures événementielles et basées sur la télémétrie, il prend en charge des modèles de communication simples et sans état, sans introduire de session bidirectionnelle.
Côté source, les systèmes émettent des datagrammes UDP — tels que des traps SNMP ou des données de télémétrie applicatives — vers une interface UDP locale hébergée sur le proxy amont. Ces paquets sont capturés, validés et transférés de manière unidirectionnelle via la diode de données. Côté aval, l’interface correspondante reconstruit et transmet les datagrammes aux systèmes récepteurs désignés, en maintenant la transparence du protocole tout en assurant une stricte séparation des domaines.
Ce connecteur est particulièrement adapté à la transmission générique de traps SNMP, aux alertes de surveillance d’infrastructure et aux flux de télémétrie légers nécessitant une surcharge minimale et une livraison unidirectionnelle déterministe.
Prise en charge native pour :
Connecteur central Syslog (Transfert)
Le Connecteur Syslog permet un transfert de journaux sécurisé et unidirectionnel entre les domaines de sécurité, préservant les flux de travail de surveillance basés sur Syslog standard tout en imposant une communication strictement unidirectionnelle. Il permet aux dispositifs d’infrastructure, aux équipements de sécurité ou aux applications d’émettre des journaux en amont, qui sont ensuite relayés via la diode de données sans établir de session de journalisation bidirectionnelle.
Côté source, les systèmes envoient des messages Syslog à un écouteur Syslog local hébergé sur le proxy amont. Les journaux sont capturés, validés et transférés de manière unidirectionnelle à travers la diode. Côté aval, un service Syslog correspondant reconstitue et transmet les événements aux collecteurs de journaux ou plateformes SIEM désignés, maintenant une compatibilité totale avec les infrastructures de surveillance de la sécurité d’entreprise.
Le connecteur prend en charge les intégrations avec ArcSight ainsi qu’avec les solutions SIEM génériques, permettant une surveillance centralisée de la sécurité sans exposer les environnements opérationnels au trafic de retour ou aux chemins de contrôle.
Prise en charge native pour :
Connecteur principal SMTP (Transfert d'e-mails)
Le connecteur SMTP permet le transfert sécurisé et unidirectionnel d’e-mails entre les domaines de sécurité, préservant les flux de travail de messagerie standard tout en imposant une communication unidirectionnelle stricte. Il permet aux systèmes de générer des alertes, des rapports ou des notifications en amont, qui sont ensuite relayés via la diode de données sans établir de session SMTP bidirectionnelle.
Côté source, les applications envoient des e-mails à un relais SMTP local hébergé sur le proxy amont. Les messages sont capturés, validés et transférés de manière unidirectionnelle via la diode. Côté aval, un service SMTP correspondant reconstitue et transmet les e-mails aux serveurs de messagerie ou destinataires désignés, en maintenant une compatibilité totale avec les infrastructures de messagerie d’entreprise standard.
Ce connecteur est particulièrement adapté aux environnements axés sur les alertes, y compris les intégrations telles que Hexagon PAS, où une notification sécurisée des événements entre les domaines de sécurité est requise sans exposer les chemins de communication de retour.
Prise en charge native pour :
Agents logiciels de réplication OWA
Agent de réplication MICA Aveva Pi-to-Pi
MICA est un agent de réplication dédié, conçu pour la synchronisation unidirectionnelle sécurisée des infrastructures Aveva PI entre différents domaines de sécurité.
Il permet une réplication continue des données et métadonnées PI-to-PI depuis les environnements OT vers les systèmes PI centralisés ou d’entreprise, prenant en charge des volumes de tags élevés et une cohérence historique à long terme sans introduire de connectivité bidirectionnelle.
Entièrement intégré à l’architecture unidirectionnelle OWA de Cyberium, MICA garantit une synchronisation PI déterministe et sans perte, même en cas de pannes en aval.
Sa conception résiliente garantit la continuité des données et la visibilité opérationnelle à grande échelle, ce qui en fait une solution de confiance pour les groupes industriels consolidant les données PI à travers différents sites, zones ou niveaux de sécurité.
Agents SQL pour bases de données
Les agents SQL Cyberium permettent le transfert de données unidirectionnel entre deux zones de confiance, à la fois pour les environnements DCS/SCADA et les applications métier basées sur l’IT, construites sur des bases de données relationnelles, avec une prise en charge complète de MS SQL et Oracle.
Conçus comme des agents génériques, ils sont déployés aux côtés des bases de données sources et adaptés par le biais de scripts légers pour refléter la structure, la logique et le modèle de transaction spécifiques de chaque application.
Deux modèles de transfert complémentaires sont pris en charge. Le premier permet le transfert de données incrémentiel, par lots, pour les cas d’usage opérationnels ou applicatifs où la réplication en temps réel n’est pas requise. Le second assure une réplication SQL en temps réel, pilotée par les modifications validées de la base de données, garantissant la disponibilité rapide des données pour la surveillance, l’analyse et la conformité — tout en maintenant une application unidirectionnelle stricte et un impact minimal sur les systèmes sources.
Prise en charge native pour :
Exemple d'architecture typique
Agent de transfert de fichiers
Pour les flux de travail automatisés et basés sur des répertoires, l’Agent de transfert de fichiers peut compléter le connecteur FTP en surveillant les dossiers en amont et en transférant les fichiers nouvellement générés via le même pipeline unidirectionnel.
Contrairement aux sessions SFTP interactives, l’agent fonctionne en mode contrôlé basé sur une file d’attente : les fichiers sont extraits, transférés à sens unique et effacés en amont à mesure que le référentiel en aval est rempli — sans aucune logique de synchronisation ni échange bidirectionnel.
Prise en charge native pour :
Agent WSUS
L’Agent WSUS permet une distribution contrôlée et unidirectionnelle des mises à jour Windows depuis les environnements IT vers l’OT ou les zones restreintes. Il est conçu pour les infrastructures où la validation et le staging des correctifs sont centralisés, mais où le déploiement doit rester strictement à sens unique.
L’agent réplique à la fois les métadonnées de la base de données WSUS et les fichiers de charge utile des mises à jour à travers les domaines de sécurité via la diode de données, préservant ainsi les flux de travail de mise à jour Microsoft sans introduire de session bidirectionnelle.
Déployé aux côtés des composants de l’infrastructure WSUS, il garantit que les mises à jour approuvées peuvent être propagées dans des environnements isolés tout en maintenant une séparation stricte des domaines et en éliminant tout chemin de communication de retour.
Cette approche permet une distribution de correctifs IT-vers-OT conforme, auditable et déterministe dans les infrastructures réglementées ou critiques pour la sécurité.
Prise en charge native pour :
Agent OPC UA
L’Agent OPC UA permet l’extraction unidirectionnelle et sécurisée de données opérationnelles structurées à partir de serveurs OPC UA à travers différents domaines de sécurité. Il prend en charge les environnements où les données de processus doivent être consolidées de manière centralisée sans exposer les systèmes de contrôle à des voies de communication de retour.
Déployé aux côtés des infrastructures OPC UA en amont, l’agent lit et sérialise les nœuds de données sélectionnés pour un transfert unidirectionnel via la diode de données. Du côté de la réception, les données peuvent être ingérées par des plateformes compatibles ou des historiens de données tout en préservant le contexte structuré.
L’agent prend en charge l’intégration avec les principales plateformes industrielles telles qu’AspenTech (InfoPlus.21) et Yokogawa Data Historian, permettant une consolidation fiable des données pour l’analyse, la surveillance et le reporting d’entreprise.
Cette architecture garantit une séparation stricte entre les couches de contrôle opérationnel et les systèmes d’entreprise tout en préservant l’interopérabilité avec les écosystèmes OPC UA modernes.
Support natif pour :
Architecture typique
Agent de Protocoles Électriques
L’Agent de Protocoles Électriques permet le transfert sécurisé et unidirectionnel de la télémétrie électrique structurée entre les domaines de sécurité. Il prend en charge les protocoles d’utilité et de sous-station largement adoptés, notamment IEC 60870-5-104, DNP3, ICCP et Modbus.
Déployé aux côtés des environnements SCADA, RTU ou de sous-station, l’agent capture la télémétrie opérationnelle et sérialise les données de protocole pour un transfert unidirectionnel déterministe via la diode de données.
Côté réception, les données de réseau structurées sont reconstruites pour être intégrées dans des plateformes de surveillance, EMS ou d’analyse — sans exposer les réseaux opérationnels aux chemins de retour de contrôle.
Cette approche garantit que la télémétrie de l’infrastructure électrique peut être consolidée de manière centralisée tout en préservant une stricte séparation entre les opérations sur le terrain et les couches d’entreprise ou de supervision.
Prise en charge native pour :
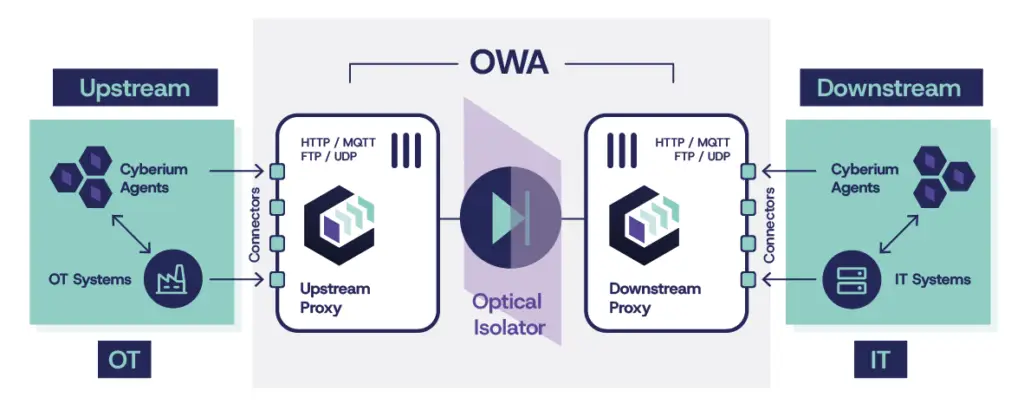
Architecture des agents / connecteurs
Les agents réplicateurs Cyberium sont entièrement compatibles avec les proxys OWA, exploitant leurs connecteurs intégrés natifs pour permettre une réplication de données unidirectionnelle avancée et sensible aux applications à travers les domaines de sécurité.
Intégrations sur mesure
Étendez la connectivité OWA au-delà des intégrations natives grâce à des agents et des flux de travail personnalisés, adaptés à vos exigences spécifiques en matière d’OT, d’IT et d’échanges de données inter-domaines. Tirez parti de l’architecture modulaire de Cyberium pour concevoir des intégrations sécurisées et performantes sans compromettre les principes de sécurité unidirectionnelle.
Intégration SCADA personnalisée
Concevez des intégrations personnalisées avec des systèmes SCADA propriétaires ou hérités en exploitant les connecteurs de protocole de Cyberium et en créant des agents dédiés adaptés à des modèles de données et des schémas de communication spécifiques.
Intégration d’autres systèmes OT
Intégrez des systèmes OT non standard ou spécialisés, y compris des applications industrielles de niche, des plateformes de surveillance ou des outils propriétaires, grâce à des agents personnalisés s’appuyant sur le framework de connectivité de Cyberium.
Intégration de systèmes de fichiers et de processus courants
Mettez en œuvre des flux d’échange de données sécurisés basés sur des fichiers et des répertoires (synchronisation, transfert…) à l’aide de l’agent de transfert de fichiers de Cyberium, permettant une réplication structurée et automatisée sur des systèmes de fichiers standards et des référentiels partagés.
Flux de diffusion personnalisés (CDS)
Créez des flux de distribution de données avancés et personnalisés à l’aide des méta-agents de Cyberium (SQL ou transfert de fichiers), permettant une logique de réplication sur mesure, des règles de routage et des stratégies de diffusion de données multi-cibles.
Filtrage personnalisé (CDS)
Étendez le moteur de filtrage embarqué de Cyberium avec des règles de validation, de transformation ou d’inspection personnalisées, en utilisant des hooks sur site ou à distance pour appliquer les exigences de sécurité et de conformité spécifiques au client.
Architectures d’intégration personnalisées
Cyberium prend en charge plusieurs approches de personnalisation, allant d’agents entièrement sur mesure exploitant des connecteurs natifs à des flux de travail configurables basés sur des méta-agents SQL et de transfert de fichiers.
Une flexibilité supplémentaire est offerte par des mécanismes de filtrage extensibles, permettant l’intégration d’une logique de validation, de transformation et de sécurité personnalisée à différentes étapes du flux de données.
Cette architecture modulaire permet de concevoir des solutions d’intégration inter-domaines hautement adaptées, sécurisées et évolutives, alignées sur des contraintes opérationnelles et réglementaires spécifiques.
Reconnu dans les secteurs critiques
- OT critique et Industrie 4.0
- OWA 2U/3U
- Hexagon PAS
- Agent de transfert de fichiers, SMTP
- Gouv. & Défense
- OWA 2U/3U
- Bitdefender, ClamAV
- SFTP, FTP/S/ES
- OT critique et Industrie 4.0
- OWA 2U/3U
- Cisco Splunk
- API HTTP/S, SFTP, FTP/S/ES
- OT critique et Industrie 4.0
- OWA 2U/3U
- SCADA sur mesure, Siemens WinCC
- Agent de bases de données SQL
Nous sécurisons le critique
— connectant ce qui devrait rester isolé.
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)

- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)

- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)

- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)

- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)

- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)
