Opérations de renseignement mondiales : Ingestion de données et sécurité publique.

Étude de cas : Interception légale sans perte de données

Organisme d'application de la loi - Lieu non divulgué

Exposition extrêmement élevée aux logiciels malveillants due à des sources d'interception externes

Tolérance zéro pour la perte de données — les données interceptées ne peuvent pas être retransmises

Débit soutenu de 10 Gbit/s avec des milliers de petits fichiers par seconde et des charges utiles importantes occasionnelles

Exigences d'isolation strictes entre les environnements publics et classifiés

Besoin / Problème / Contexte

Ingestion sécurisée de données d'interception légale dans des environnements classifiés

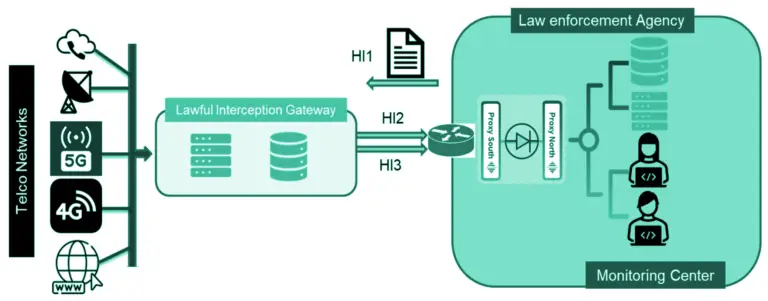
Une agence nationale d’application de la loi devait recevoir un trafic d’interception légale quasi en temps réel via les interfaces HI2 et HI3 dans un réseau classifié (« Secret »). Ces données, provenant d’opérateurs de télécommunications et de points d’interception externes, devaient être ingérées en continu et mises à disposition pour analyse dans un environnement hautement sécurisé. Le défi consistait à assurer un transfert de données fluide et à haut débit tout en empêchant strictement tout risque de fuite de données ou de retour du réseau classifié, conformément aux exigences strictes de sécurité interne et réglementaires.


Solution déployée

Pour répondre aux contraintes de performance et de sécurité, Cyberium a déployé une architecture unidirectionnelle à haut débit combinant l'isolation matérielle avec des contrôles au niveau de l'application et des mécanismes de mise en mémoire tampon.

Cyberprotection des infrastructures critiques
Appareil matériel

Pack OWA 3U @ 10 Gbit/s

Diode de données haute performance assurant un transfert strict à sens unique du réseau public vers le réseau classifié.

Sécurité et surveillance du réseau OT
Connecteur de protocole

Connecteur standard (SFTP)

Connecteur standard permettant l’ingestion structurée et contrôlée de fichiers entre les domaines

Architecture de flux de données OT-IT sécurisée
Option de sécurité renforcée

Analyse antivirus à double moteur

Inspection en ligne des données entrantes pour atténuer les risques de logiciels malveillants avant d’entrer dans le réseau sécurisé.

Logos BitDefender ClamAV
Topologie de réseau de centre de données sécurisé
Options matérielles

Système de mise en mémoire tampon de 10 To

Absorbe le trafic en rafale et garantit une livraison fiable sans perte de paquets ni de fichiers.

Fonctionnement — Aperçu de l'architecture
Architecture Interception légale H1/H3

Résultats et avantages

La nouvelle architecture a considérablement amélioré l’efficacité opérationnelle et l’empreinte infrastructurelle tout en renforçant les garanties de sécurité.

Remplacement de 8 diodes de données héritées de 1 Gbit/s par un seul système de 10 Gbit/s, à une fraction du coût

Réduction de la latence de transfert de fichiers de plusieurs jours à quelques secondes, avec zéro perte de données et une disponibilité de 99,99 %

Libération de 13U d'espace de centre de données, réduisant les besoins en énergie et en refroidissement

Nous sécurisons le Souverain

— connectant ce qui devrait rester isolé.
Derniers articles du blog