La cybersécurité industrielle commence par une réalité simple : vous ne pouvez pas détecter les menaces si vous ne voyez pas ce qui se passe à l’intérieur de votre réseau OT. Les centres d’opérations de sécurité (SOC) s’appuient sur les journaux et les événements générés par les actifs industriels — API, IHM, historiens, stations d’ingénierie et infrastructure réseau OT — pour détecter les anomalies et enquêter sur les incidents. Dans la plupart des organisations, ces événements sont transférés vers une plateforme SIEM d’entreprise où le SOC effectue la surveillance et la corrélation.
Cependant, lorsque les environnements industriels sont protégés par des diodes de données matérielles ou des passerelles unidirectionnelles, l’activation de cette visibilité devient nettement plus complexe. Le transfert de journaux à travers une frontière strictement unidirectionnelle introduit des défis architecturaux que les solutions de surveillance IT traditionnelles n’ont pas été conçues pour relever.
Sur la base de l’expérience de Cyberium dans le déploiement de diodes de données au sein d’environnements d’infrastructures critiques, plusieurs modèles architecturaux ont émergé — chacun offrant différents compromis entre visibilité, fiabilité et sécurité.
Pourquoi la télémétrie OT DOIT-elle atteindre le SOC ?
Sans visibilité centralisée, les équipes de sécurité opèrent de fait en aveugle. Des tentatives d’authentification suspectes, des commandes de contrôle anormales ou des changements de configuration inattendus peuvent se produire à l’intérieur de l’environnement OT sans être détectés jusqu’à ce que l’impact opérationnel devienne visible. Dans les environnements industriels où la sûreté et la disponibilité sont critiques, une détection tardive peut se traduire directement par une interruption opérationnelle.
Des incidents réels illustrent ce défi. Lors des cyberattaques contre le réseau électrique ukrainien en 2015 et 2016, les attaquants ont pu manipuler les systèmes de contrôle industriel et ouvrir des disjoncteurs dans plusieurs sous-stations, coupant l’électricité à des centaines de milliers de clients. L’analyse post-incident a montré que les attaquants ont franchi plusieurs étapes d’intrusion avant de déclencher la panne.
La centralisation de la télémétrie de sécurité OT au sein du SOC permet aux analystes de corréler les événements entre les environnements IT et OT, de détecter les anomalies plus tôt et d’enquêter sur les incidents à l’aide d’une plateforme de surveillance unifiée. Les normes de cybersécurité industrielle telles que l’IEC 62443 et la NIST SP 800-82 soulignent la surveillance centralisée comme un élément clé des stratégies de défense en profondeur, améliorant la corrélation cross-domain et réduisant le temps de réponse lorsque des anomalies surviennent dans les environnements industriels.
Pourquoi la visibilité de la sécurité OT est-elle difficile dans les architectures unidirectionnelles ?
Les diodes de données sont de plus en plus déployées pour imposer une séparation stricte entre les réseaux OT et IT. En imposant une communication unidirectionnelle, elles empêchent tout cyber-accès entrant vers les systèmes de contrôle industriel. Bien que ce modèle améliore considérablement la sécurité, il introduit également des contraintes architecturales lors de l’intégration de la surveillance OT dans les infrastructures SOC existantes.
Limitations protocolaires dans les architectures unidirectionnelles – De nombreux mécanismes de transfert de journaux reposent sur une communication bidirectionnelle (acquittements TCP, sessions API, handshakes TLS), qui sont incompatibles avec les flux de données strictement unidirectionnels imposés par les diodes de données.
Contraintes de normalisation des journaux – Les dispositifs OT produisent souvent des journaux incomplets ou propriétaires qui nécessitent un enrichissement avant l’ingestion par le SIEM. Dans les architectures unidirectionnelles, l’absence de communication bidirectionnelle limite les mécanismes traditionnels de normalisation et de recherche.
Risques de fiabilité dans la transmission de la télémétrie – Certaines implémentations basées sur des diodes reposent sur le transfert UDP, ce qui peut introduire des pertes de paquets et créer des lacunes de visibilité sécuritaire si des événements critiques sont perdus pendant la transmission.
Options pour le transfert des journaux OT vers le SOC
Deux approches architecturales principales sont généralement utilisées pour transférer la télémétrie de sécurité OT vers un SOC via une passerelle unidirectionnelle.
ARCHITECTURE #A
La première approche place la diode de données directement entre les actifs OT et l’infrastructure SIEM, permettant aux appareils de transférer leurs journaux à travers la frontière unidirectionnelle. Comme la plupart des diodes prennent en charge le transfert UDP, les messages syslog peuvent être transmis relativement facilement. Cette architecture est simple et rapide à déployer et nécessite généralement des modifications minimales de l’environnement OT. Cependant, elle introduit plusieurs limitations. Des pertes de paquets peuvent survenir selon l’implémentation, les informations d’IP source peuvent être altérées lors de la transmission, et l’absence d’un collecteur intermédiaire rend la normalisation ou l’enrichissement des journaux plus difficile.
ARCHITECTURE #B
Une approche plus avancée place la diode plus en amont, entre le collecteur de journaux OT et l’indexeur SIEM. Dans ce modèle, les journaux sont d’abord agrégés, normalisés et enrichis au sein de l’environnement OT avant d’être transmis vers le SOC. Cela améliore considérablement la qualité des données et augmente l’efficacité de la surveillance et de la corrélation du SOC. Le défi principal réside dans les mécanismes de transfert eux-mêmes, car de nombreux collecteurs SIEM reposent sur des handshakes TLS ou des échanges de certificats avec l’indexeur — des interactions incompatibles avec les modèles de communication strictement unidirectionnels.
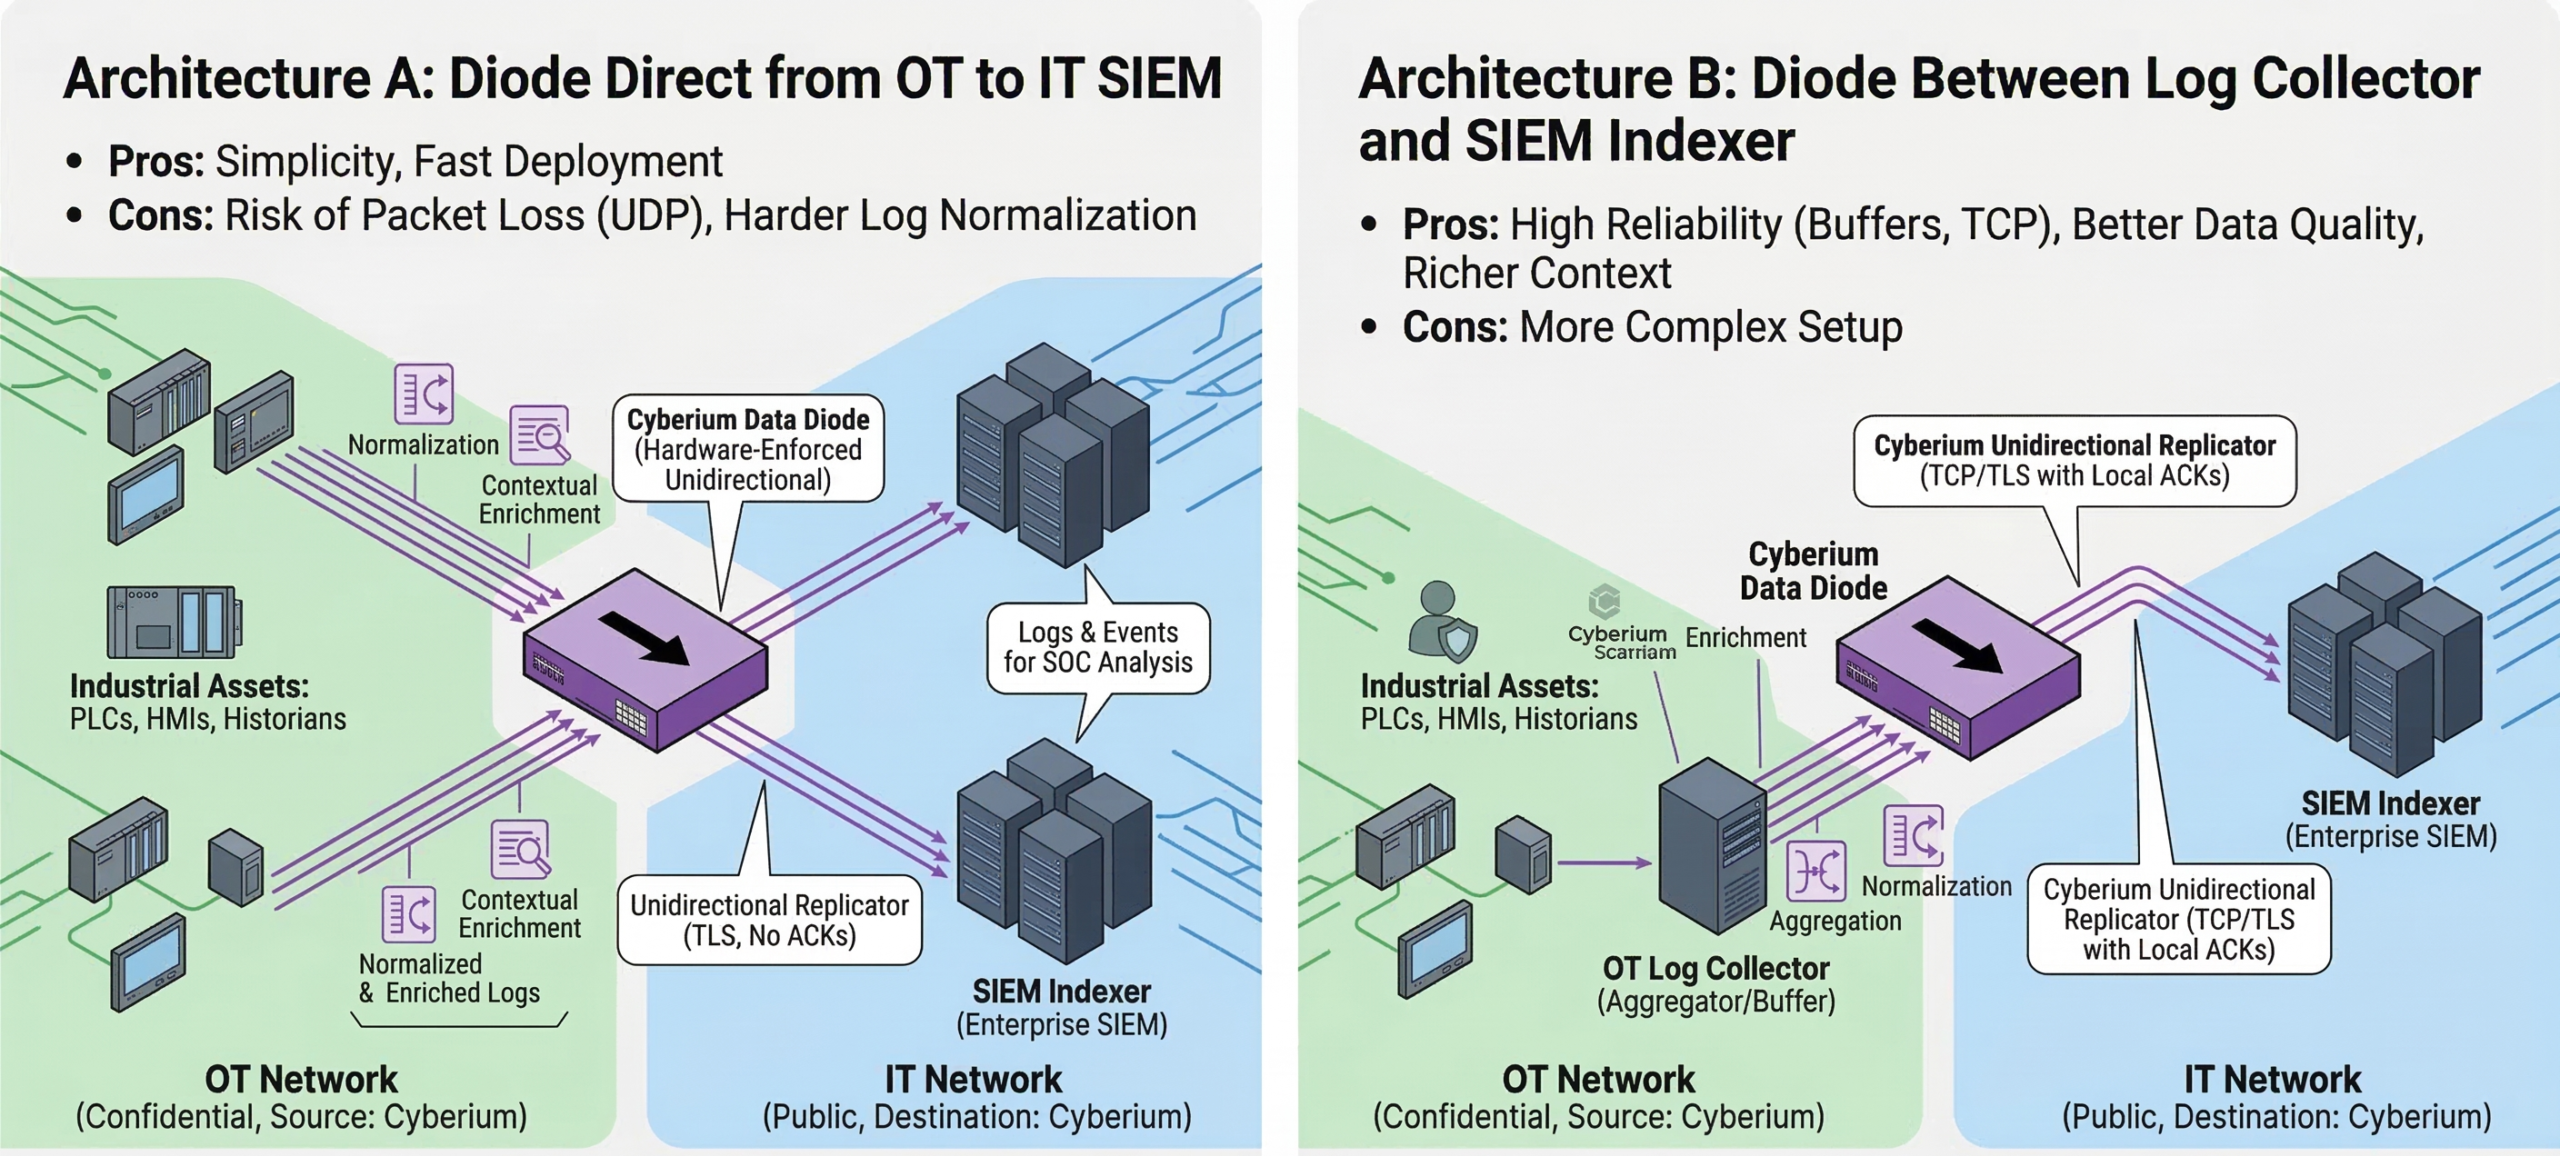
Pour répondre à cette contrainte, des mécanismes de réplication spécialisés sont nécessaires. L’architecture de Cyberium, par exemple, s’intègre aux plateformes SIEM telles que Cisco Splunk via des connecteurs de réplication sécurisés conçus spécifiquement pour les environnements unidirectionnels.
Conclusion
Assurer la visibilité sur les réseaux OT reste l’un des défis les plus fondamentaux de la cybersécurité industrielle. Bien qu’une segmentation réseau stricte soit essentielle pour protéger les systèmes industriels, elle ne doit pas se faire au détriment de la surveillance de la sécurité.
Avec la bonne architecture, les organisations peuvent transférer la télémétrie de sécurité OT vers leur SOC tout en maintenant l’intégrité de la frontière de sécurité unidirectionnelle. Les diodes de données matérielles combinées à des mécanismes de transfert de journaux appropriés permettent de préserver à la fois un isolement fort et une visibilité opérationnelle totale — deux exigences que les opérateurs d’infrastructures critiques modernes ne peuvent plus se permettre de traiter séparément.