Contrôle aux frontières par e-Gate d’aéroport

Étude de cas : Distribution sécurisée de listes de surveillance pour le contrôle aux frontières

Organisme d'application de la loi au Moyen-Orient (CCG)

Risque d'exposition extrêmement élevé dû aux systèmes de destination accessibles via Internet

Réplication complète de la base de données d'un environnement MS SQL Server Enterprise

Exigence de disponibilité et de cohérence continues des données de listes de surveillance

Besoin d'une architecture sécurisée à haute disponibilité

Besoin / Problème / Contexte

Sécurisation de l'accès aux listes de surveillance en temps réel aux frontières aéroportuaires

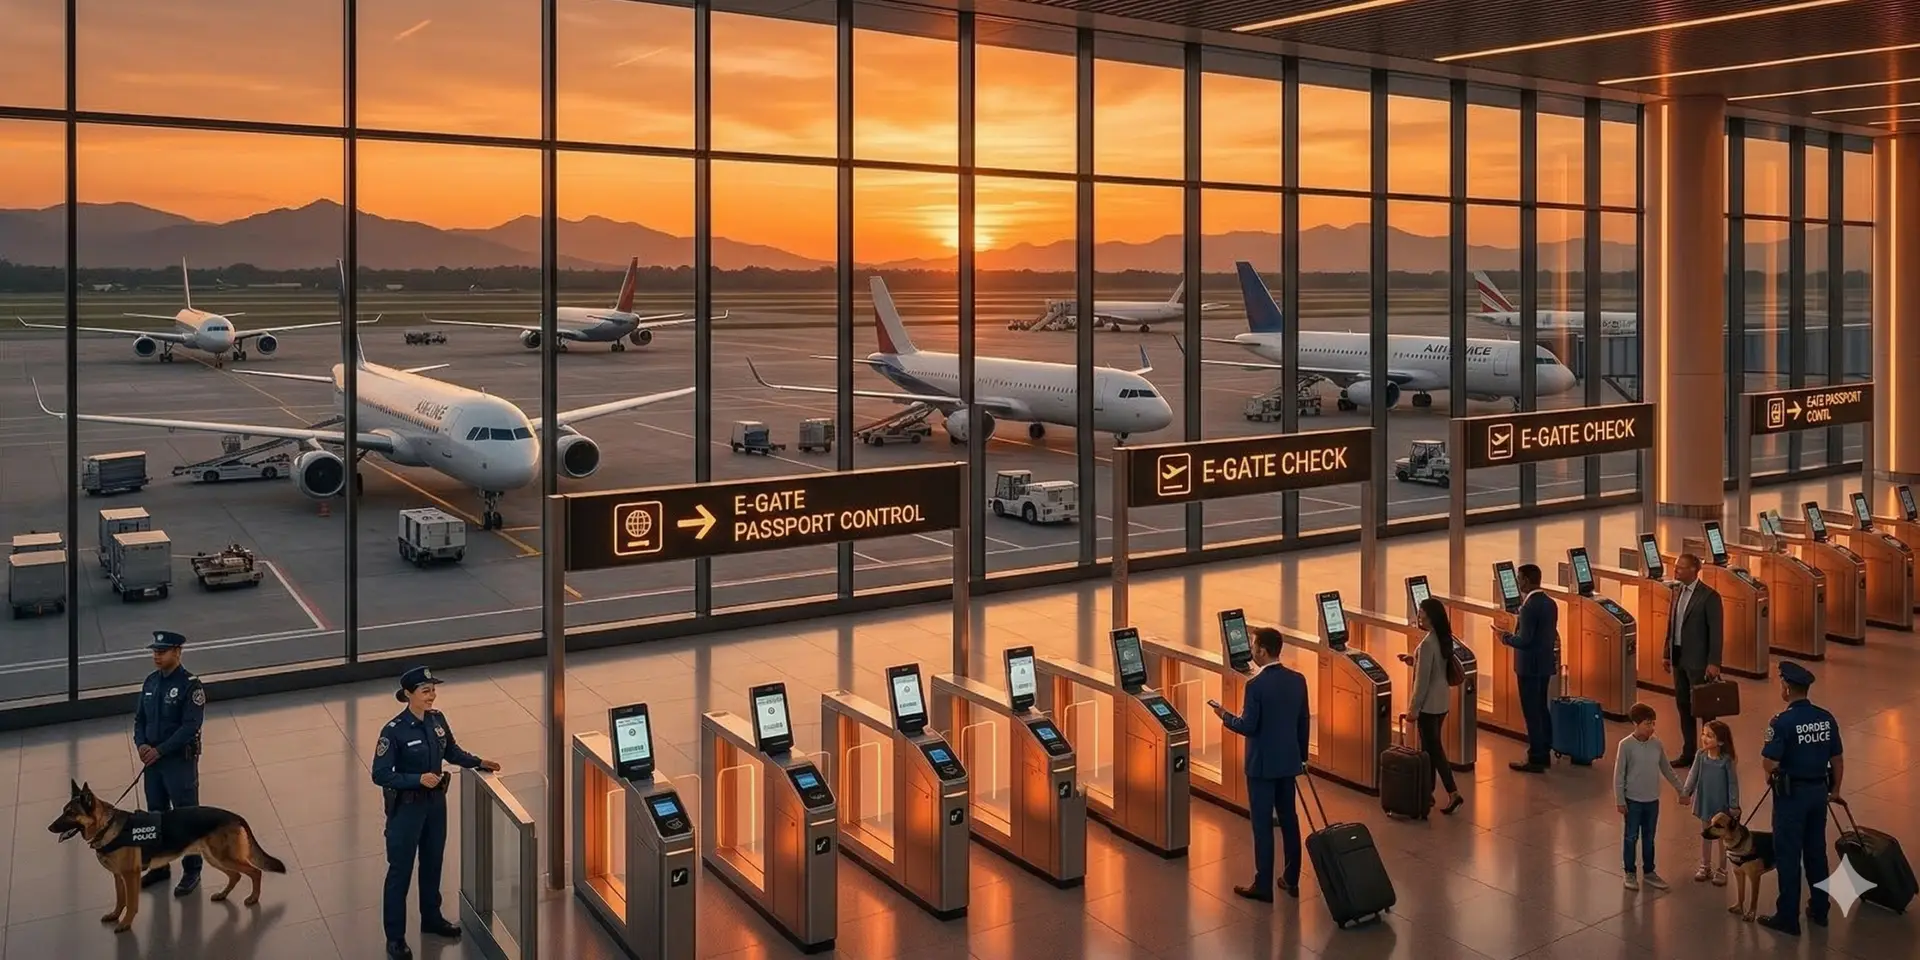
Un organisme gouvernemental d’application de la loi devait distribuer de manière sécurisée une base de données nationale sensible de listes de surveillance à une application externe utilisée aux points de contrôle frontaliers des aéroports. Cette application, partiellement exposée à Internet, nécessitait un accès continu à des données à jour pour prendre en charge la vérification d’identité et la détection des menaces en temps réel.

Le défi consistait à permettre une disponibilité des données transparente et fiable à la périphérie opérationnelle, tout en garantissant que l’environnement source classifié restait entièrement isolé et protégé de toute intrusion cybernétique potentielle ou risque de retour de flux.


Solution déployée

Cyberium a mis en œuvre une architecture de réplication unidirectionnelle résiliente conçue pour assurer une distribution de base de données sécurisée et continue sans exposer l'environnement source.

Cyberprotection des infrastructures critiques
Appareil matériel

2x OWA 3U @ 1 Gbit/s

Passerelle unidirectionnelle renforcée par le matériel assurant un transfert de données sécurisé et à sens unique depuis l’environnement classifié

Concept de transfert sécurisé de données industrielles
Agent de réplication logicielle

Agent de sauvegarde différentielle MS SQL

Permet une réplication incrémentielle efficace de la base de données sans exposition directe de la base de données

Microsoft SQL Server
Sécurité et surveillance du réseau OT
Connecteur de protocole

Connecteur standard (SFTP)

Connecteur standard permettant l’ingestion de fichiers structurés et contrôlés entre les domaines

Haute disponibilité
Options matérielles

Configuration à haute disponibilité

L’architecture intègre les mécanismes de haute disponibilité brevetés de Cyberium, assurant une réplication de données ininterrompue et éliminant tout point de défaillance unique pour ce flux de données opérationnel critique.

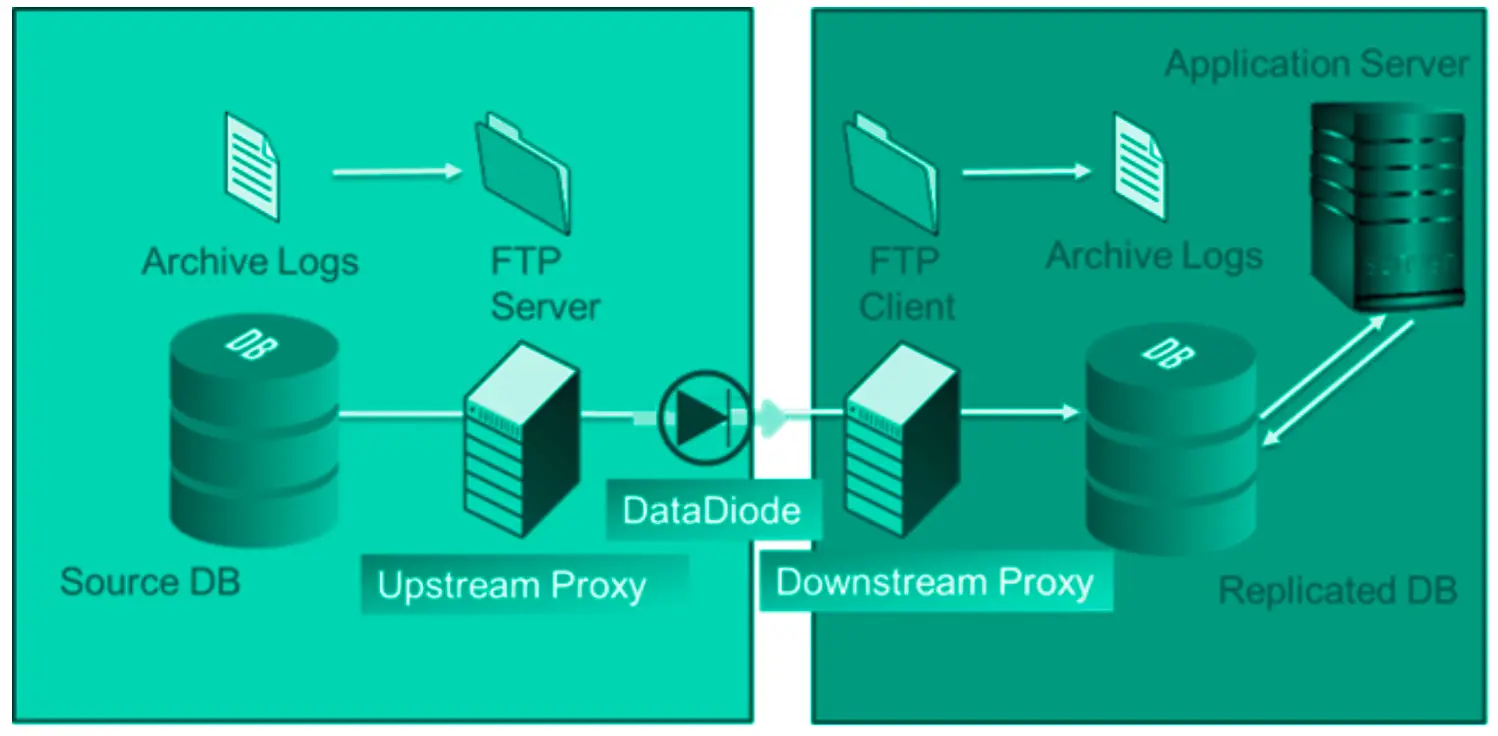
Fonctionnement — Aperçu de l'architecture
Architecture de sauvegarde différentielle SQL

Résultats et avantages

La solution a permis une utilisation opérationnelle sécurisée de données sensibles à grande échelle tout en maintenant un isolement réseau strict.

Disponibilité des listes de surveillance en temps réel aux points de contrôle, permettant l'identification en direct des personnes de haut profil

Zéro incident de cybersécurité depuis 2018 malgré le service de plus de 100 millions d'utilisateurs par an

Disponibilité continue des données sans compromission de l'environnement classifié

Nous sécurisons le Souverain

— connectant ce qui devrait rester isolé.
Derniers articles du blog