- Gouv. & Défense
Étude de cas : Isolation et échange de données sécurisés pour les systèmes C4ISR
Commandement interarmées des Forces armées au Moyen-Orient (CCG)
Risque d'exposition extrêmement élevé dû à des sources externes à faible sécurité (drones, satellites)
Débit très élevé (1 Gbit/s) avec des milliers d'événements par seconde
Exigences de communication en temps réel, largement basées sur les protocoles UDP (ex. Asterix)
Nécessité d'échanges logiquement bidirectionnels au sein d'un modèle de sécurité strictement contrôlé
Systèmes très hétérogènes et hérités (drones, satellites, radars, SIGINT)
Opération dans des environnements difficiles
Besoin / Problème / Contexte
Sécuriser les systèmes de guerre centrée sur le réseau tout en permettant le commandement et le contrôle en temps réel
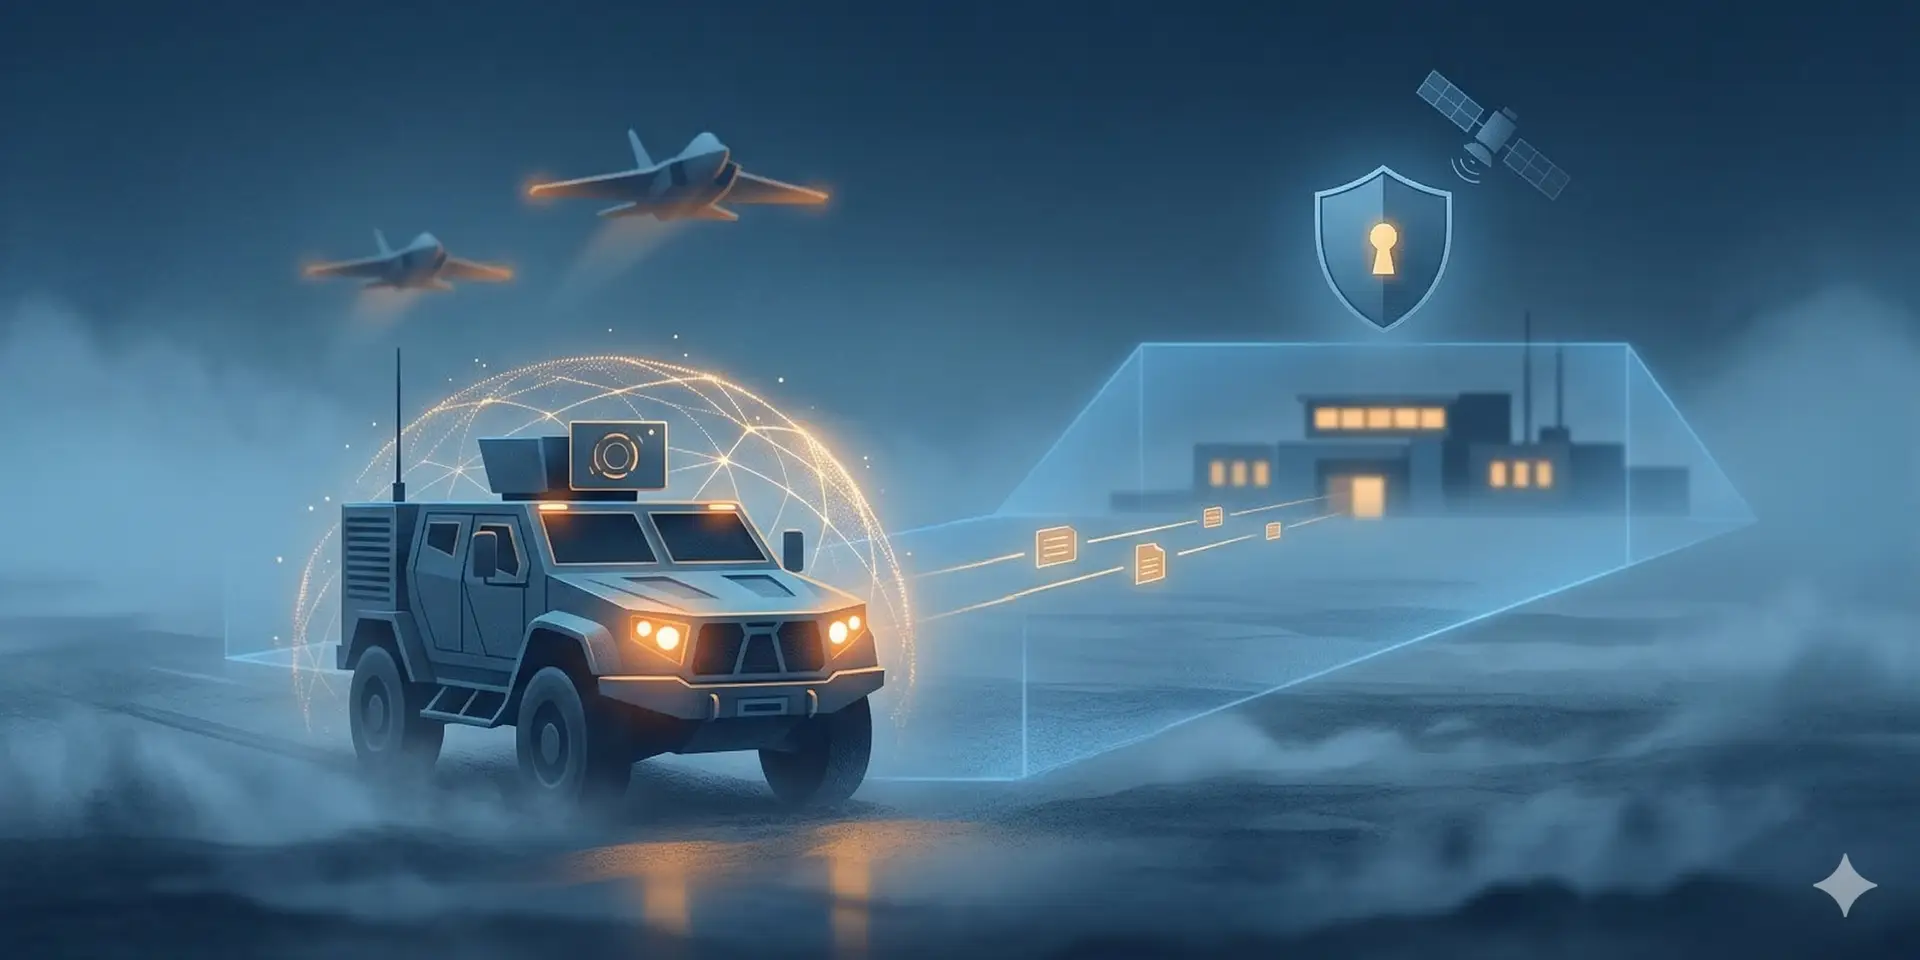
Dans le cadre d’une transition vers la guerre centrée sur le réseau, une organisation de défense devait interconnecter son système C4ISR avec de multiples sources de données externes (drones, satellites, systèmes radar) tout en maintenant un isolement strict des systèmes critiques pour la mission.
Parallèlement, le système devait prendre en charge l’ingestion de données et la transmission de commandes en temps réel aux unités de terrain, nécessitant une logique bidirectionnelle contrôlée dans un environnement de sécurité très contraint et à haut risque.

Solution déployée
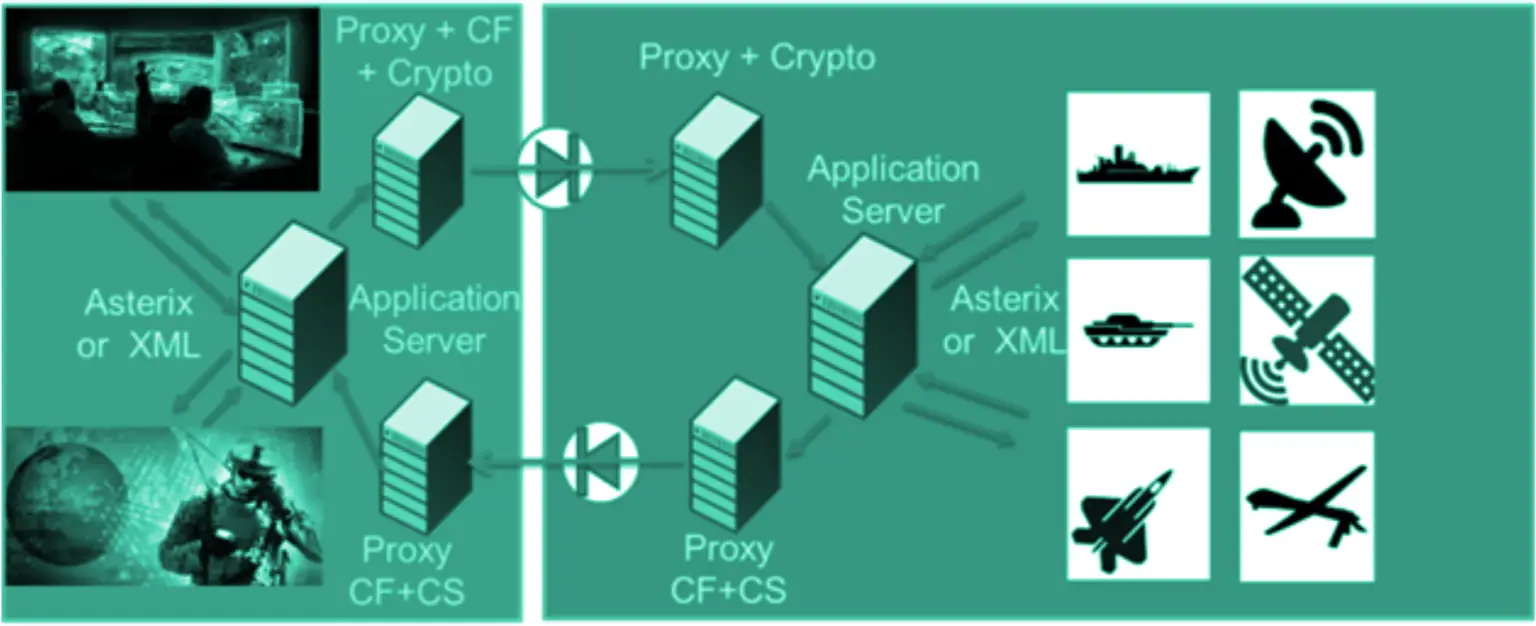
Cyberium a mis en œuvre une architecture inter-domaines sécurisée basée sur un modèle semi-duplex, permettant des échanges bidirectionnels asynchrones contrôlés tout en préservant un isolement strict du système. Les flux de données sont physiquement segmentés en canaux unidirectionnels indépendants, permettant aux requêtes et aux réponses de transiter en toute sécurité sans jamais établir de connexion bidirectionnelle directe.
13 × OWA 3U @ 1 Gbit/s
Passerelles unidirectionnelles renforcées par le matériel, déployées à grande échelle pour segmenter et sécuriser de multiples flux de données
Diode de données certifiée OTAN
Conformité aux exigences de sécurité de niveau défense pour le transfert de données inter-domaines
Filtrage et inspection approfondie des paquets (DTD/XML)
Contrôle et validation précis des structures de données échangées au niveau applicatif
Option matériel renforcé
Le système a été livré dans une configuration renforcée conçue pour fonctionner de manière fiable dans les infrastructures militaires exigeantes et les conditions opérationnelles.
Fonctionnement – Vue d'ensemble de l'architecture
Résultats & avantages
Permet le déploiement sécurisé des capacités C4ISR avec échange de données en temps réel tout en maintenant une protection stricte des systèmes critiques pour la mission.
Déploiement C4ISR sécurisé avec protection contre les cybermenaces étatiques
Disponibilité opérationnelle extrêmement élevée (~99,99 %) avec une maintenance minimale
Plus de cas d’usage
- Gouv. & Défense
- OWA 2U/3U
- MQTT, SFTP, FTP/S/ES
- Gouv. & Défense
- OWA 2U/3U
- Agent de bases de données SQL, SFTP, FTP/S/ES
- Gouv. & Défense
- OWA 2U/3U
- Bitdefender, ClamAV
- SFTP, FTP/S/ES
Nous sécurisons le Souverain
— connectant ce qui devrait rester isolé.
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)
- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)
- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)
- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)
- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)
- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)