- Gouv. & Défense
Étude de cas : Sécurisation des eGates et de l’accès aux données de visa
Organisme chargé de l’application de la loi au Moyen-Orient (CCG)
Risque extrêmement élevé dû aux systèmes de destination exposés à Internet
Exigences de latence en temps réel ou quasi nulle pour les opérations de contrôle aux frontières
Intégration avec IBM MQ et modèles de requêtes asynchrones
Logique bidirectionnelle complexe (requête/réponse) au sein d’un modèle de sécurité contraint
Besoin / Problème / Contexte
Permettre un accès sécurisé en temps réel aux données d’immigration depuis des zones non approuvées
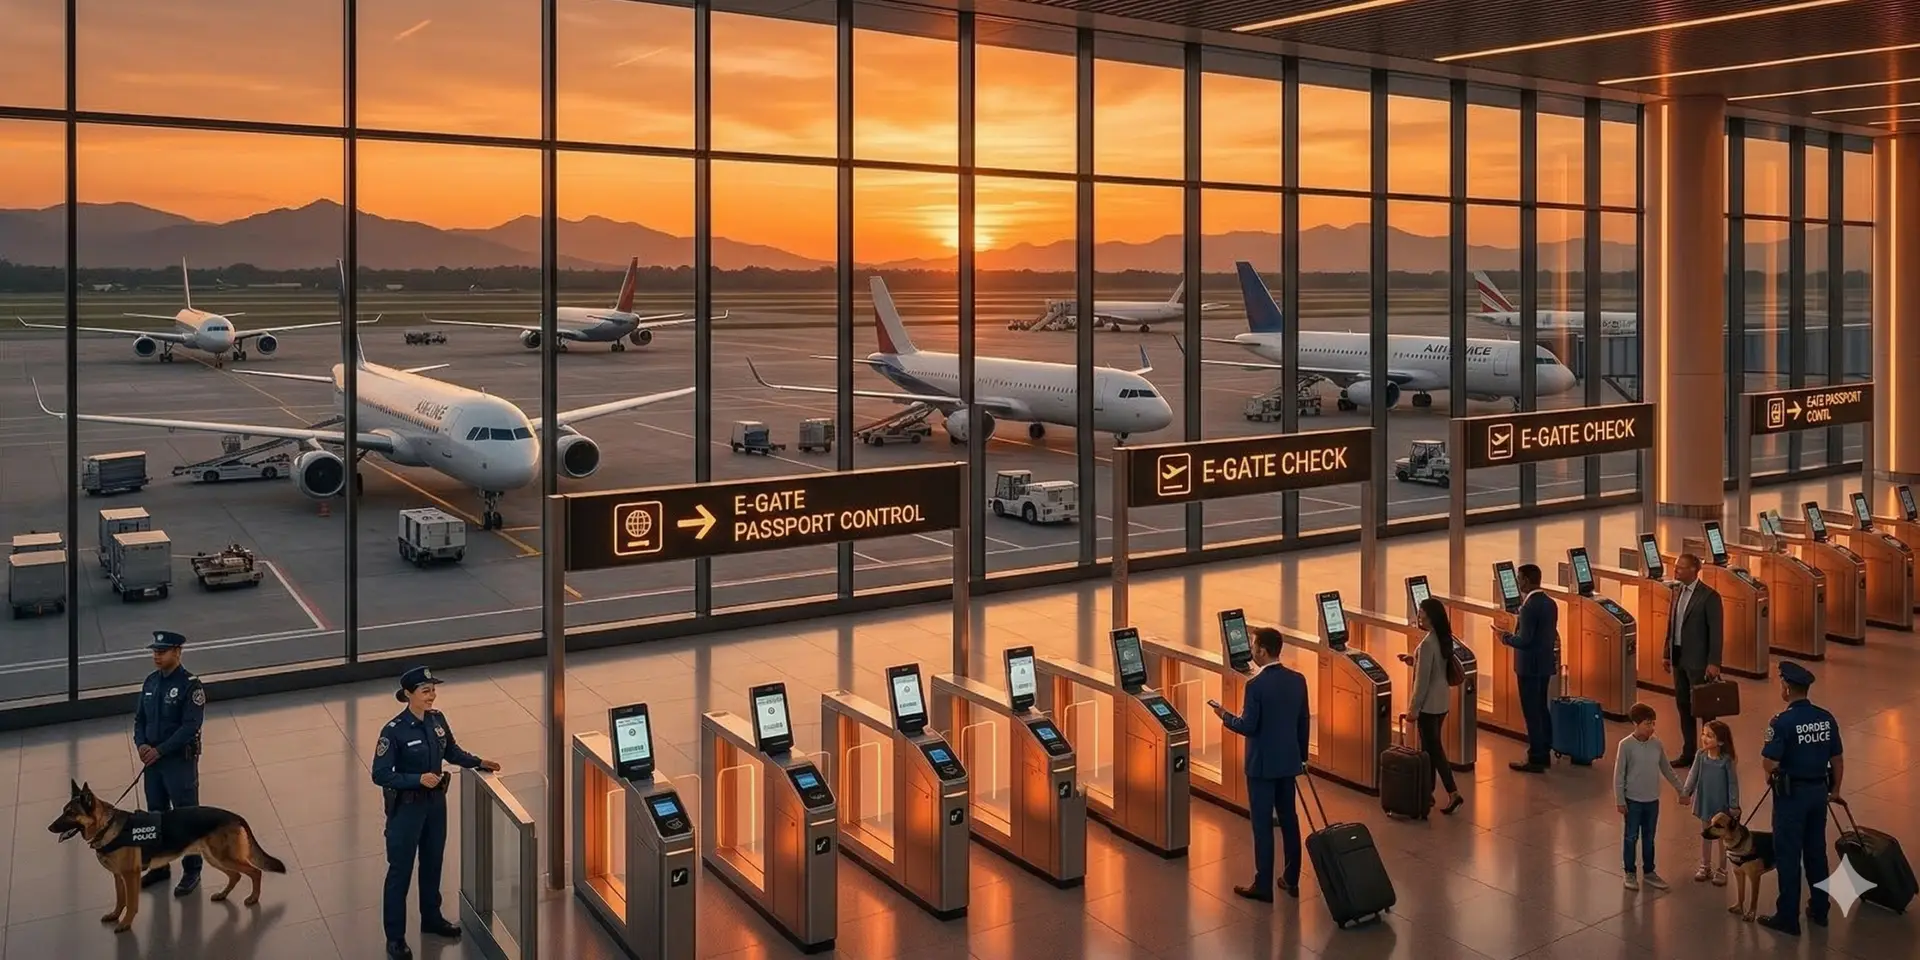
Une autorité de contrôle aux frontières devait fournir un accès contrôlé à une base de données d’immigration hautement sensible à partir d’environnements externes non sécurisés, notamment des eGates automatisées et des applications web déployées dans des zones publiques.
Ces systèmes nécessitaient des réponses en temps réel ou quasi réel pour traiter efficacement les flux de passagers, tout en interagissant avec un système central contenant des données confidentielles sur les visas et l’identité. Le défi consistait à permettre un accès rapide et fiable aux données pour un usage opérationnel, sans exposer l’environnement protégé à aucun cyber-risque, malgré la nature intrinsèquement non fiable des systèmes demandeurs.

Solution déployée
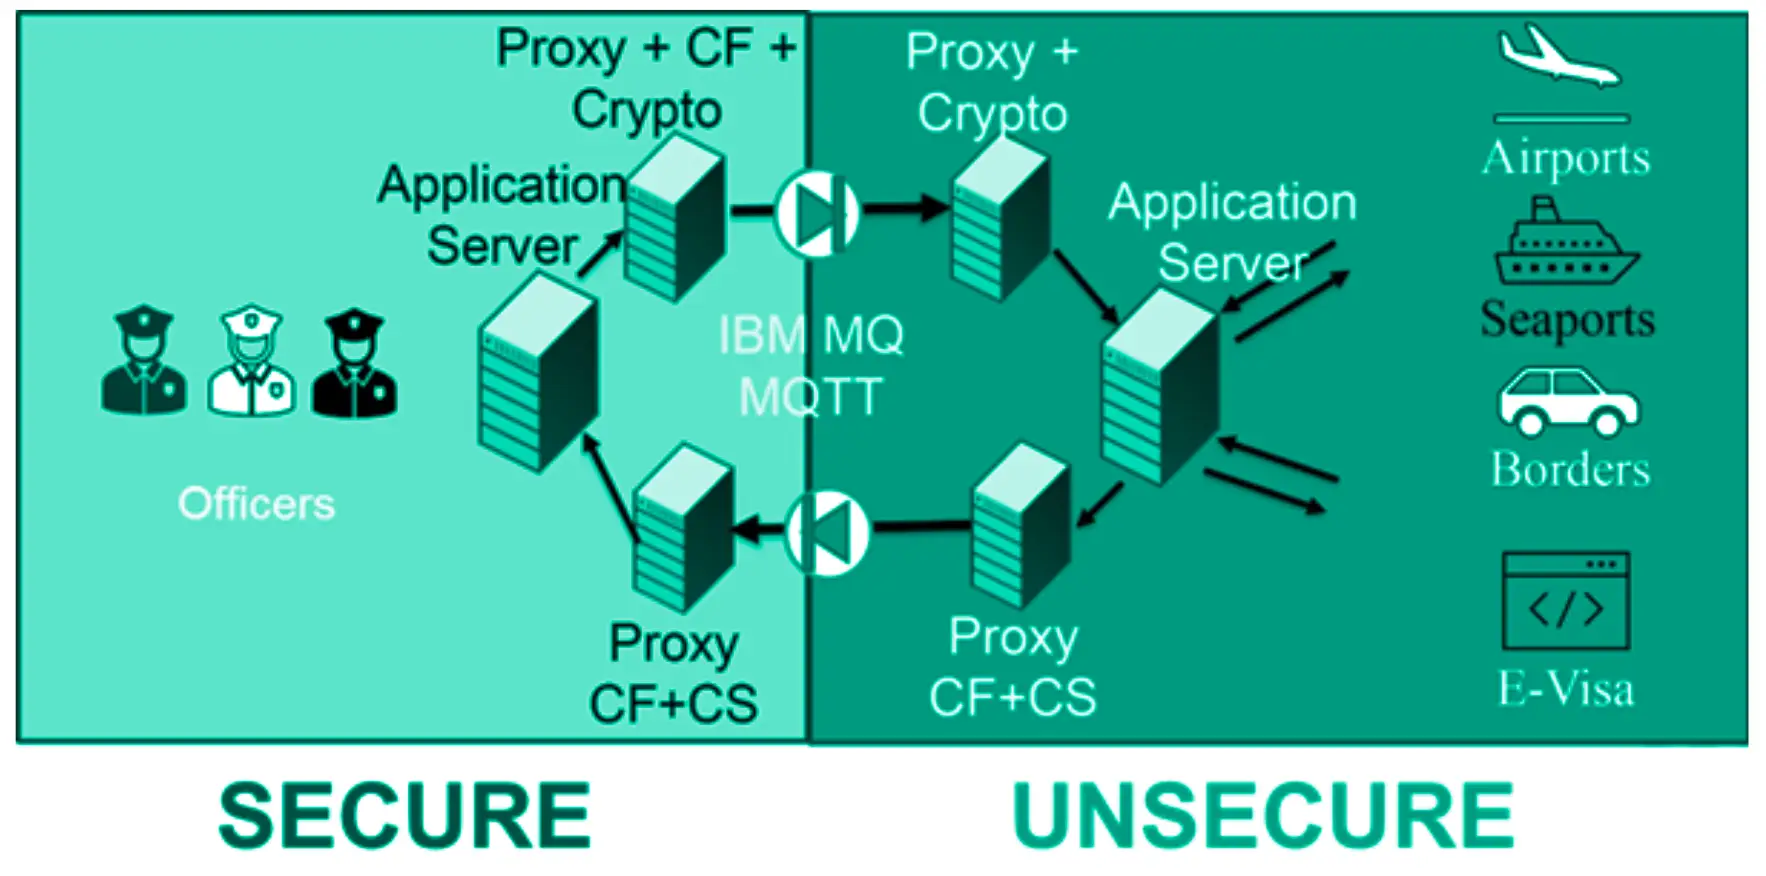
Cyberium a conçu une architecture d’échange de données contrôlée et sécurisée basée sur un modèle semi-duplex, combinant des flux unidirectionnels indépendants avec des mécanismes avancés de validation au niveau de la couche applicative. Cela permet des interactions requête/réponse asynchrones tout en garantissant qu’aucun chemin de communication bidirectionnel direct n’est jamais établi.
4x OWA 3U @ 1 Gbps
Passerelles unidirectionnelles renforcées au niveau matériel garantissant un transfert de données sécurisé entre plusieurs zones de sécurité
Filtrage et inspection approfondie des paquets (DTD/XML)
Contrôle granulaire et validation des structures de données échangées au niveau applicatif
Couche de validation des transactions sur mesure
Comprend des mécanismes de chiffrement et de signature numérique pour valider chaque requête et réponse
Configuration en Haute Disponibilité
L’architecture intègre les mécanismes de Haute Disponibilité brevetés par Cyberium, assurant un échange de données ininterrompu et éliminant tout point de défaillance unique pour ce flux de contrôle aux frontières critique pour la mission
Fonctionnement — Aperçu de l’architecture
Résultats & bénéfices
Assure des opérations frontalières sécurisées en temps réel en permettant un accès rapide aux données critiques tout en préservant une confidentialité stricte et en améliorant l’efficacité globale.
Déploiement sécurisé d’eGates automatisées avec accès contrôlé aux données d’immigration sensibles
Réduction significative des temps d’attente des passagers et amélioration du débit aux frontières
Amélioration de l’accessibilité des données pour les agents, permettant une meilleure prise de décision en temps réel
Plus d’études de cas
- Gouv. & Défense
- OWA 2U/3U
- Agent de bases de données SQL, SFTP, FTP/S/ES
- Gouv. & Défense
- OWA 2U/3U
- Bitdefender, ClamAV
- SFTP, FTP/S/ES
Nous sécurisons le Souverain
— connectant ce qui devrait rester isolé.
Derniers articles du blog
- Bonnes pratiques en cybersécurité OT
Points clés Une diode de données concentre la confiance — en cas de défaillance, personne ne la cherche Unidirectionnel par (…)
- Non classé
Points clés à retenir – Matériel de cybersécurité Les réseaux OT nécessitent un matériel différent de celui des réseaux IT (…)
- Bonnes pratiques en cybersécurité OT
Points clés à retenir Une diode de données impose un transfert de données unidirectionnel au niveau matériel — non pas (…)
- IA & Cybersécurité, Panorama des menaces
Points clés En septembre 2025, GTG-1002 a mené une campagne d’intrusion totalement autonome sur 30 organisations — l’IA a géré (…)
- IA & Cybersécurité
Lorsqu’un pare-feu se situe à la frontière entre votre réseau IT et votre environnement OT, vous faites confiance à une (…)
- IA & Cybersécurité, Panorama des menaces
Les règles de la cybersécurité industrielle ont changé en 2026. Pendant des années, la stratégie standard consistait à segmenter votre (…)